 Customer Hub
Identitätszertifikat
Ein abgelaufenes Identitätszertifikat blockiert die sichere Kommunikation zwischen Relution und den Geräten. Dieser Artikel beschreibt, wie betroffene Apple- und Windows-Geräte identifiziert und die Zertifikate manuell verlängert werden.
In Relution eingeschriebene Apple- und Windows-Geräte erhalten ein Identitätszertifikat. Dieses ist ein Jahr gültig und wird automatisch verlängert, solange eine aktive Kommunikation zum Gerät besteht.
Es kann jedoch vorkommen, dass Geräte eingelagert oder inaktiv sind und das Identitätszertifikat dadurch nicht rechtzeitig verlängert werden kann. Aus Sicherheitsgründen verweigert Relution bei einem abgelaufenen Identitätszertifikat jegliche Kommunikation mit dem betreffenden Gerät.
Identitätszertifikat prüfen und verlängern
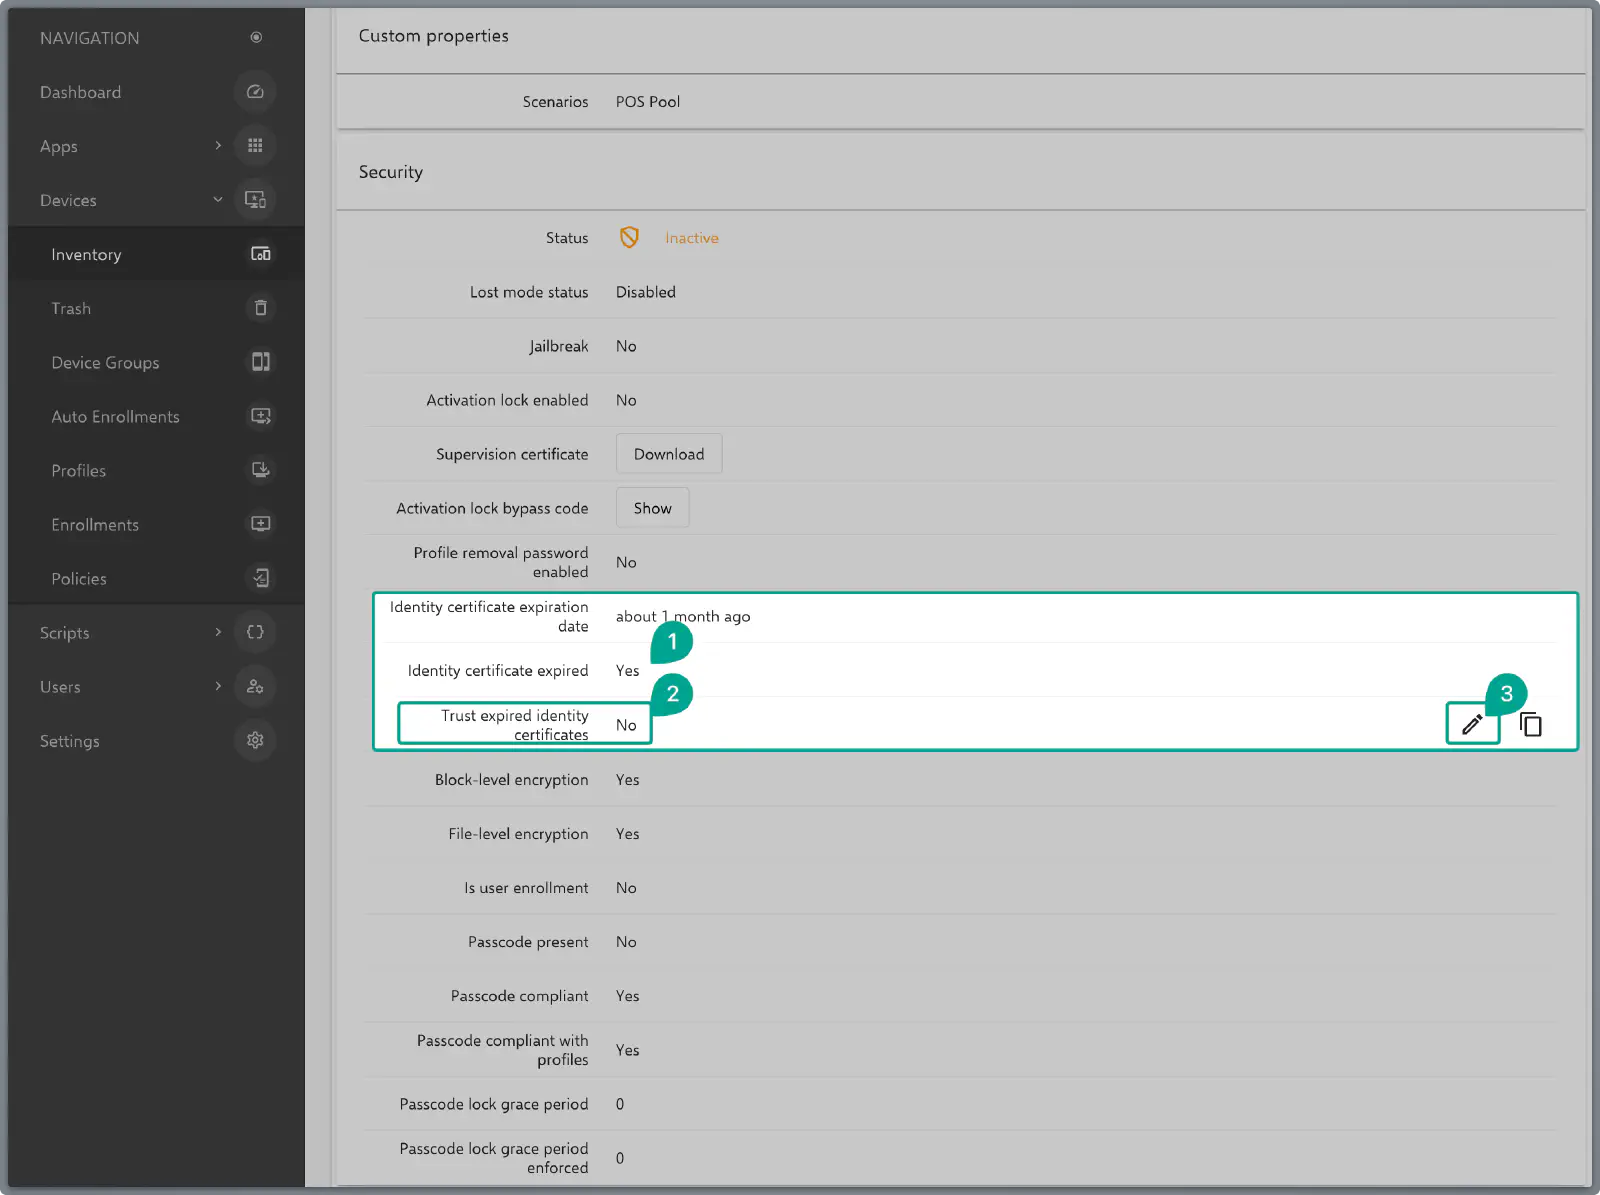
Betroffene Geräte können unter Navigation → Geräte → Inventar → [Gerät] im Reiter Informationen im Block Sicherheit geprüft werden.
Hier befinden sich drei relevante Felder:
- Ablaufdatum des Identitätszertifikats
- Identitätszertifikat ist abgelaufen
- Abgelaufenen Identitätszertifikaten vertrauen
Ist ein Identitätszertifikat abgelaufen, kann der Bearbeitungsmodus durch Überfahren des Punktes Abgelaufenen Identitätszertifikaten vertrauen mit der Maus aktiviert und das Zertifikat verlängert werden. Dadurch wird die Kommunikation zum Gerät wieder als vertrauenswürdig eingestuft, und es können MDM-Befehle verarbeitet werden.
Wichtiger Hinweis: Diese Aktion kann jederzeit im Portal ausgeführt werden. Sobald die Geräte online sind, aktualisieren sie selbstständig auf das gültige Zertifikat.