 Customer Hub
APNS Push Zertifikate
Um mit Apple-Geräten über MDM kommunizieren zu können, benötigt Relution ein signiertes APNS-Push-Zertifikat (Apple Push Notification Service). Dieses Zertifikat ist an einen Apple Account gebunden und muss vor Ablauf erneuert werden.
Läuft ein Zertifikat ab, verlieren alle eingeschriebenen Apple-Geräte ihre MDM-Verbindung und müssen neu eingeschrieben werden.
Solange für eine Organisation kein APNS-Zertifikat wirksam ist, lassen sich keine iOS-, macOS- und tvOS-Geräte einschreiben: Beim Anlegen einer Einschreibung sind diese Plattformen gesperrt, der Tooltip verweist auf Einstellungen → Organisationszertifikate. Zusätzlich erscheint unter Benachrichtigungen der Eintrag APNS-Zertifikat fehlt mit dem Link Zertifikat einrichten, der direkt zu dieser Seite führt.
Migration vom bisherigen Ablauf
Neu in 26.3Wurde die Relution-Installation vor Version 26.3.0 eingerichtet und wurde bisher ein Zertifikat durch Einsenden einer CSR an den Relution-Support bereitgestellt, muss vor der Nutzung des Self-Service-Assistenten einmalig eine Migration durchgeführt werden.
Die Migration erfolgt unter Einstellungen → Organisationszertifikate. Ist eine Migration für die eigene Organisation verfügbar, erscheint eine Infobox und darunter der Eintrag Altes APNS-Zertifikat migrieren mit der Schaltfläche Migrieren. Ein Klick darauf startet die Migration. In der globalen Organisation und in Meta-Organisationen wird keine Migration angeboten, da dort der bisherige Ablauf nie zur Verfügung stand.
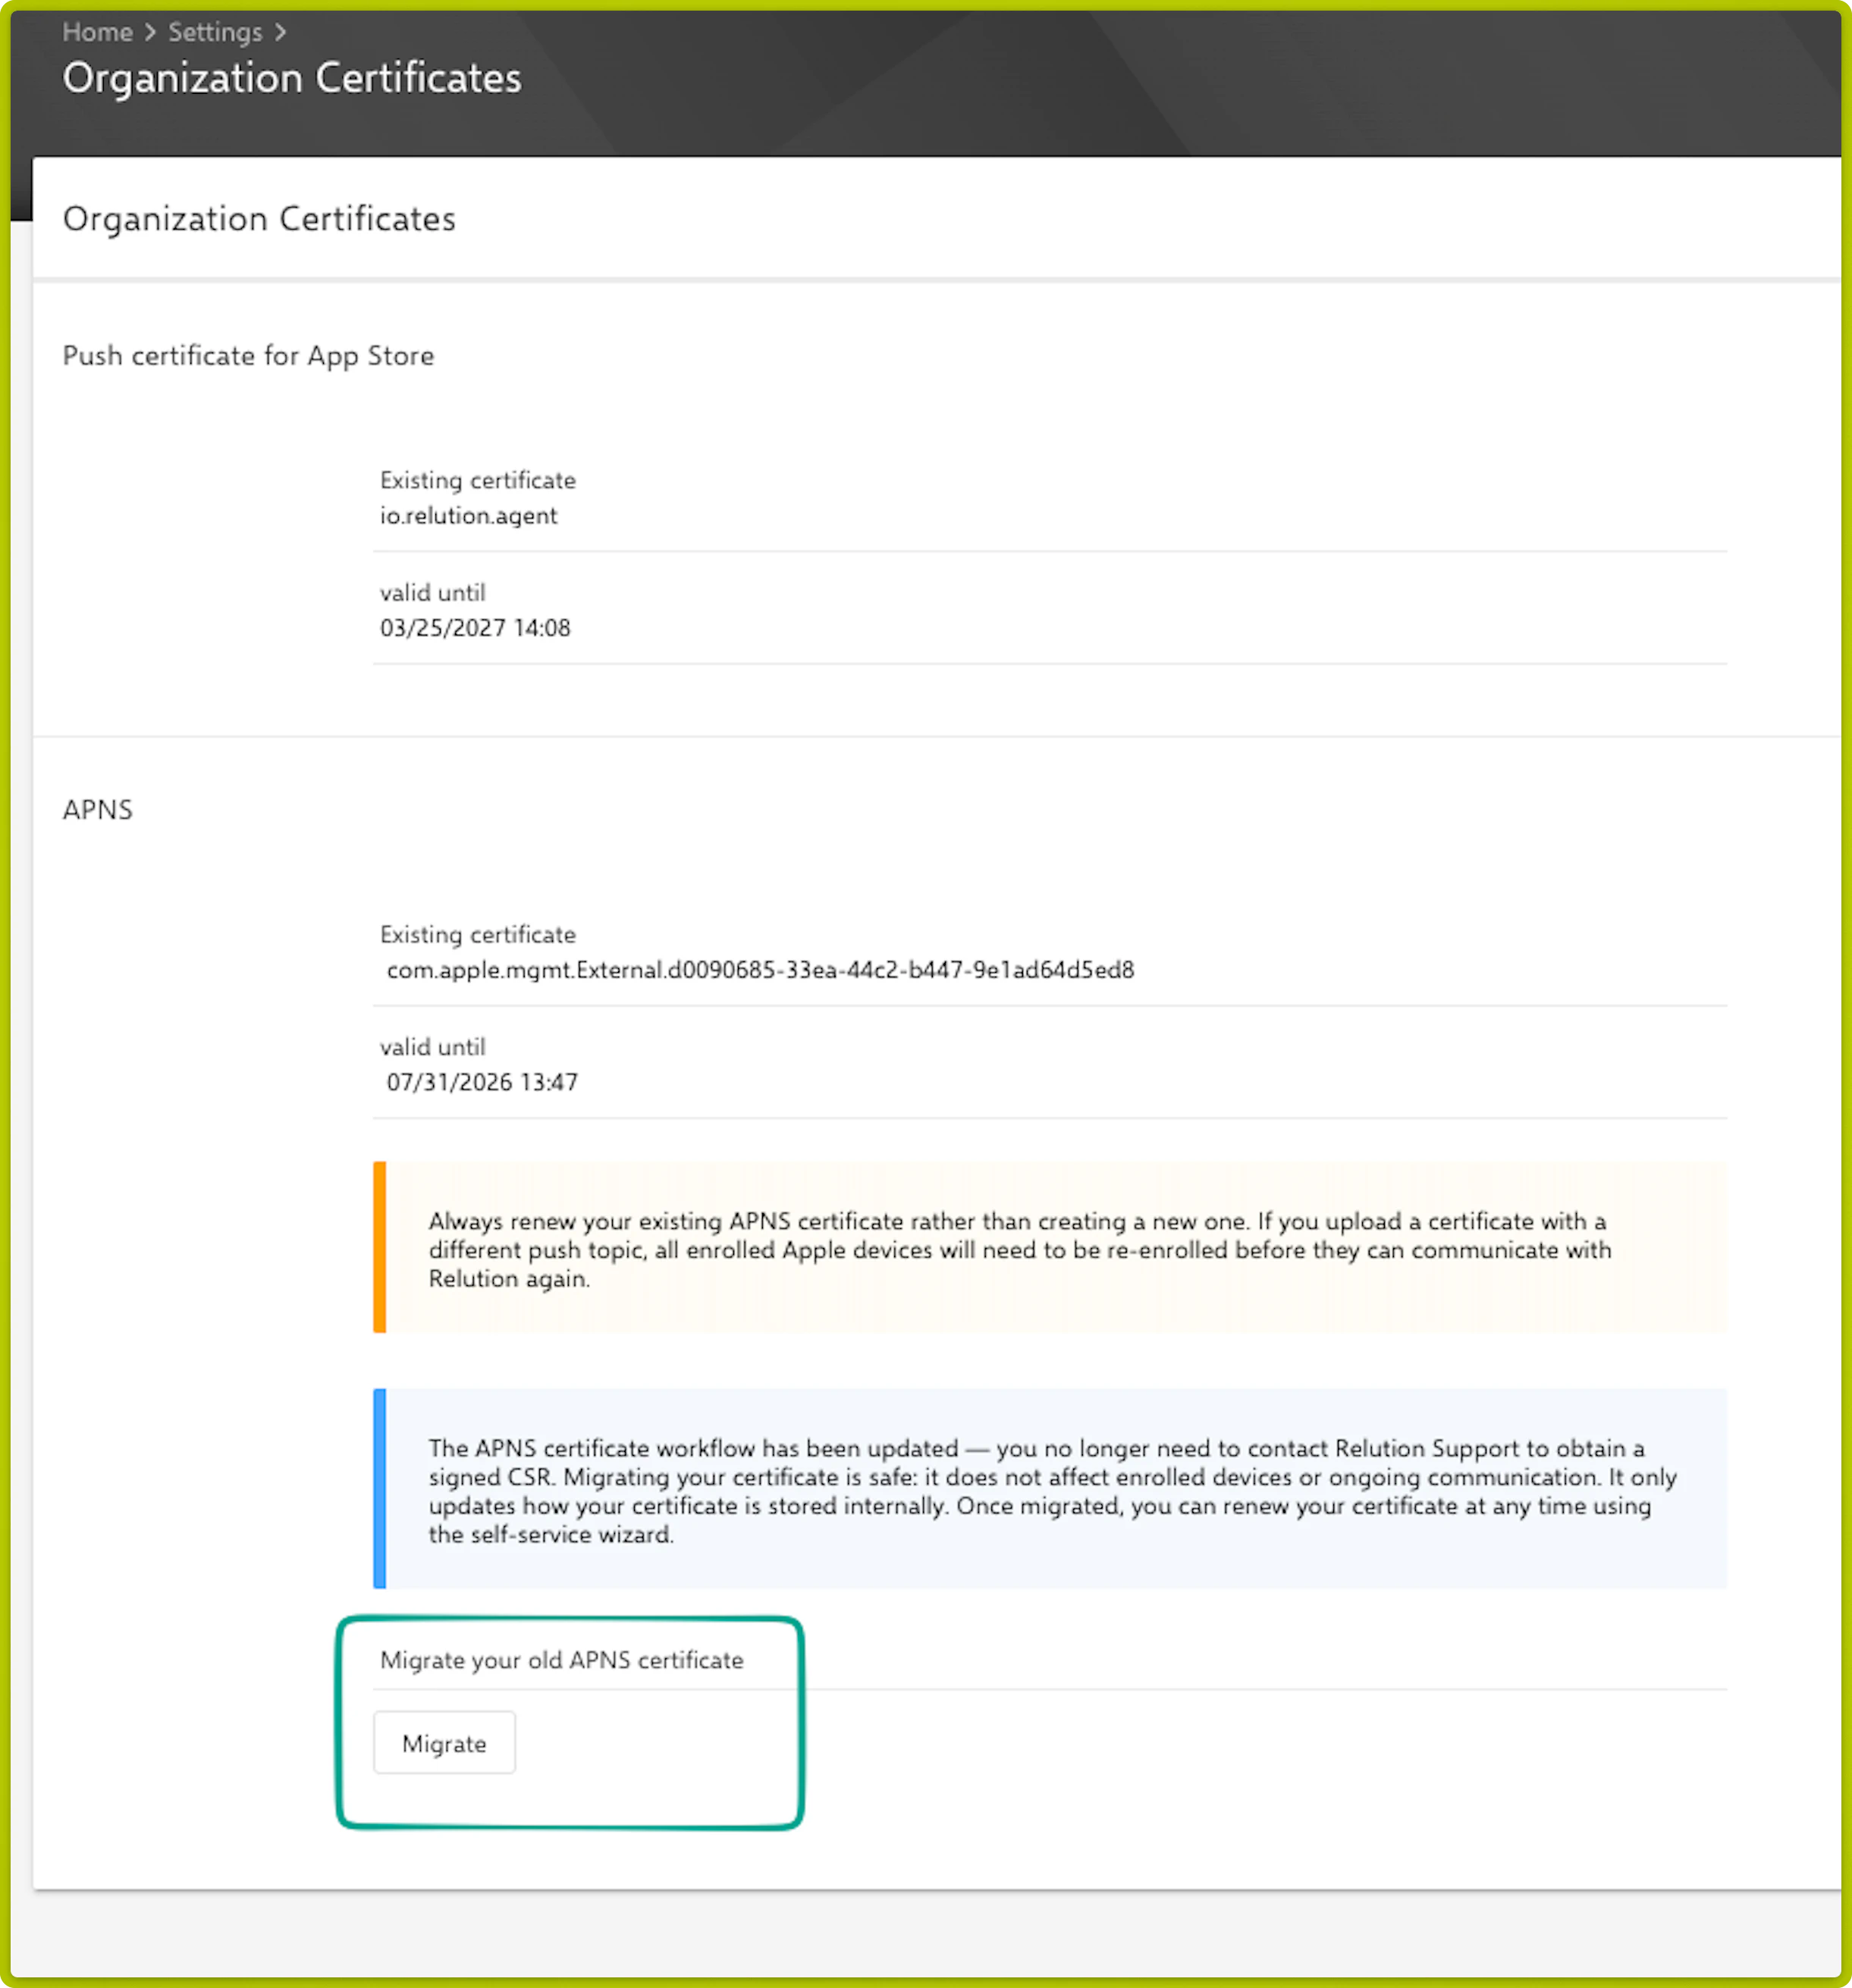
Die Migration ist sofort abgeschlossen und sicher: Sie hat keinen Einfluss auf eingeschriebene Geräte oder die laufende MDM-Kommunikation. Es wird lediglich aktualisiert, wie das Zertifikat intern in Relution gespeichert wird. Nach der Migration lässt sich der Self-Service-Assistent für alle künftigen Zertifikatserneuerungen nutzen.
Zertifikat einrichten oder erneuern
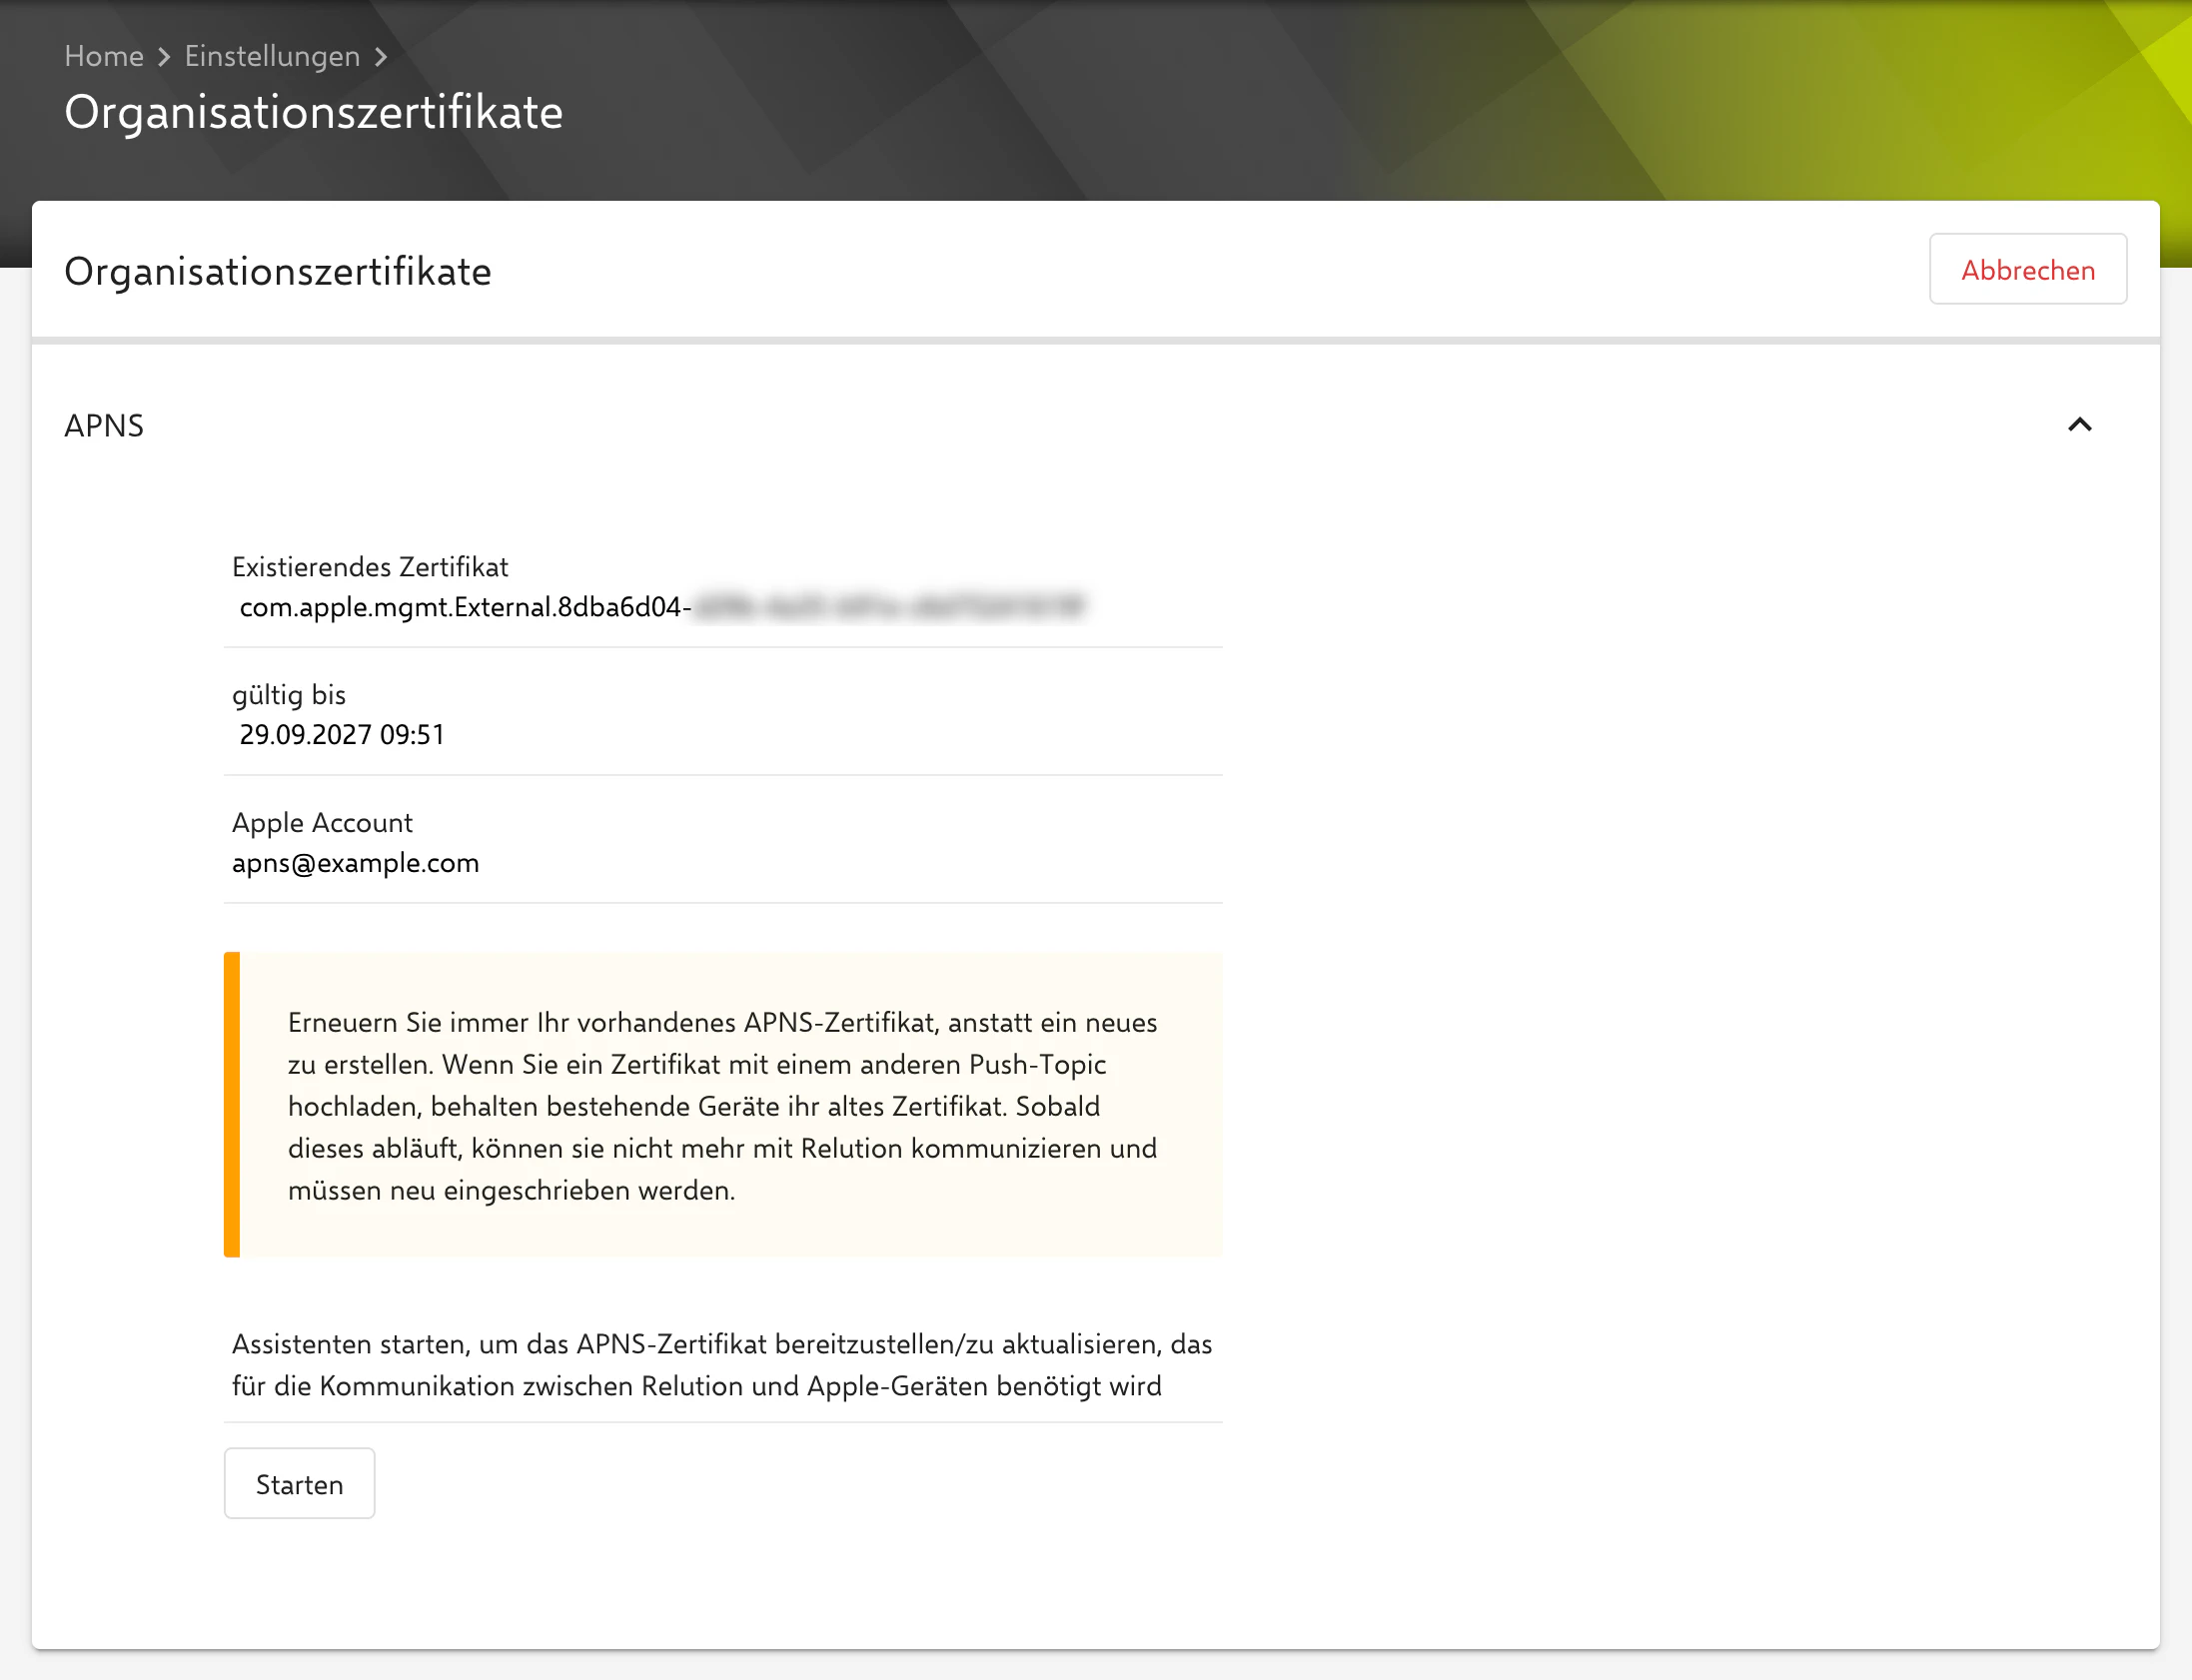
Der Assistent wird unter Einstellungen → Organisationszertifikate im Bereich APNS über die Schaltfläche Starten geöffnet. Der Bereich zeigt außerdem das vorhandene Zertifikat, dessen Ablaufdatum und den hinterlegten Apple Account an.
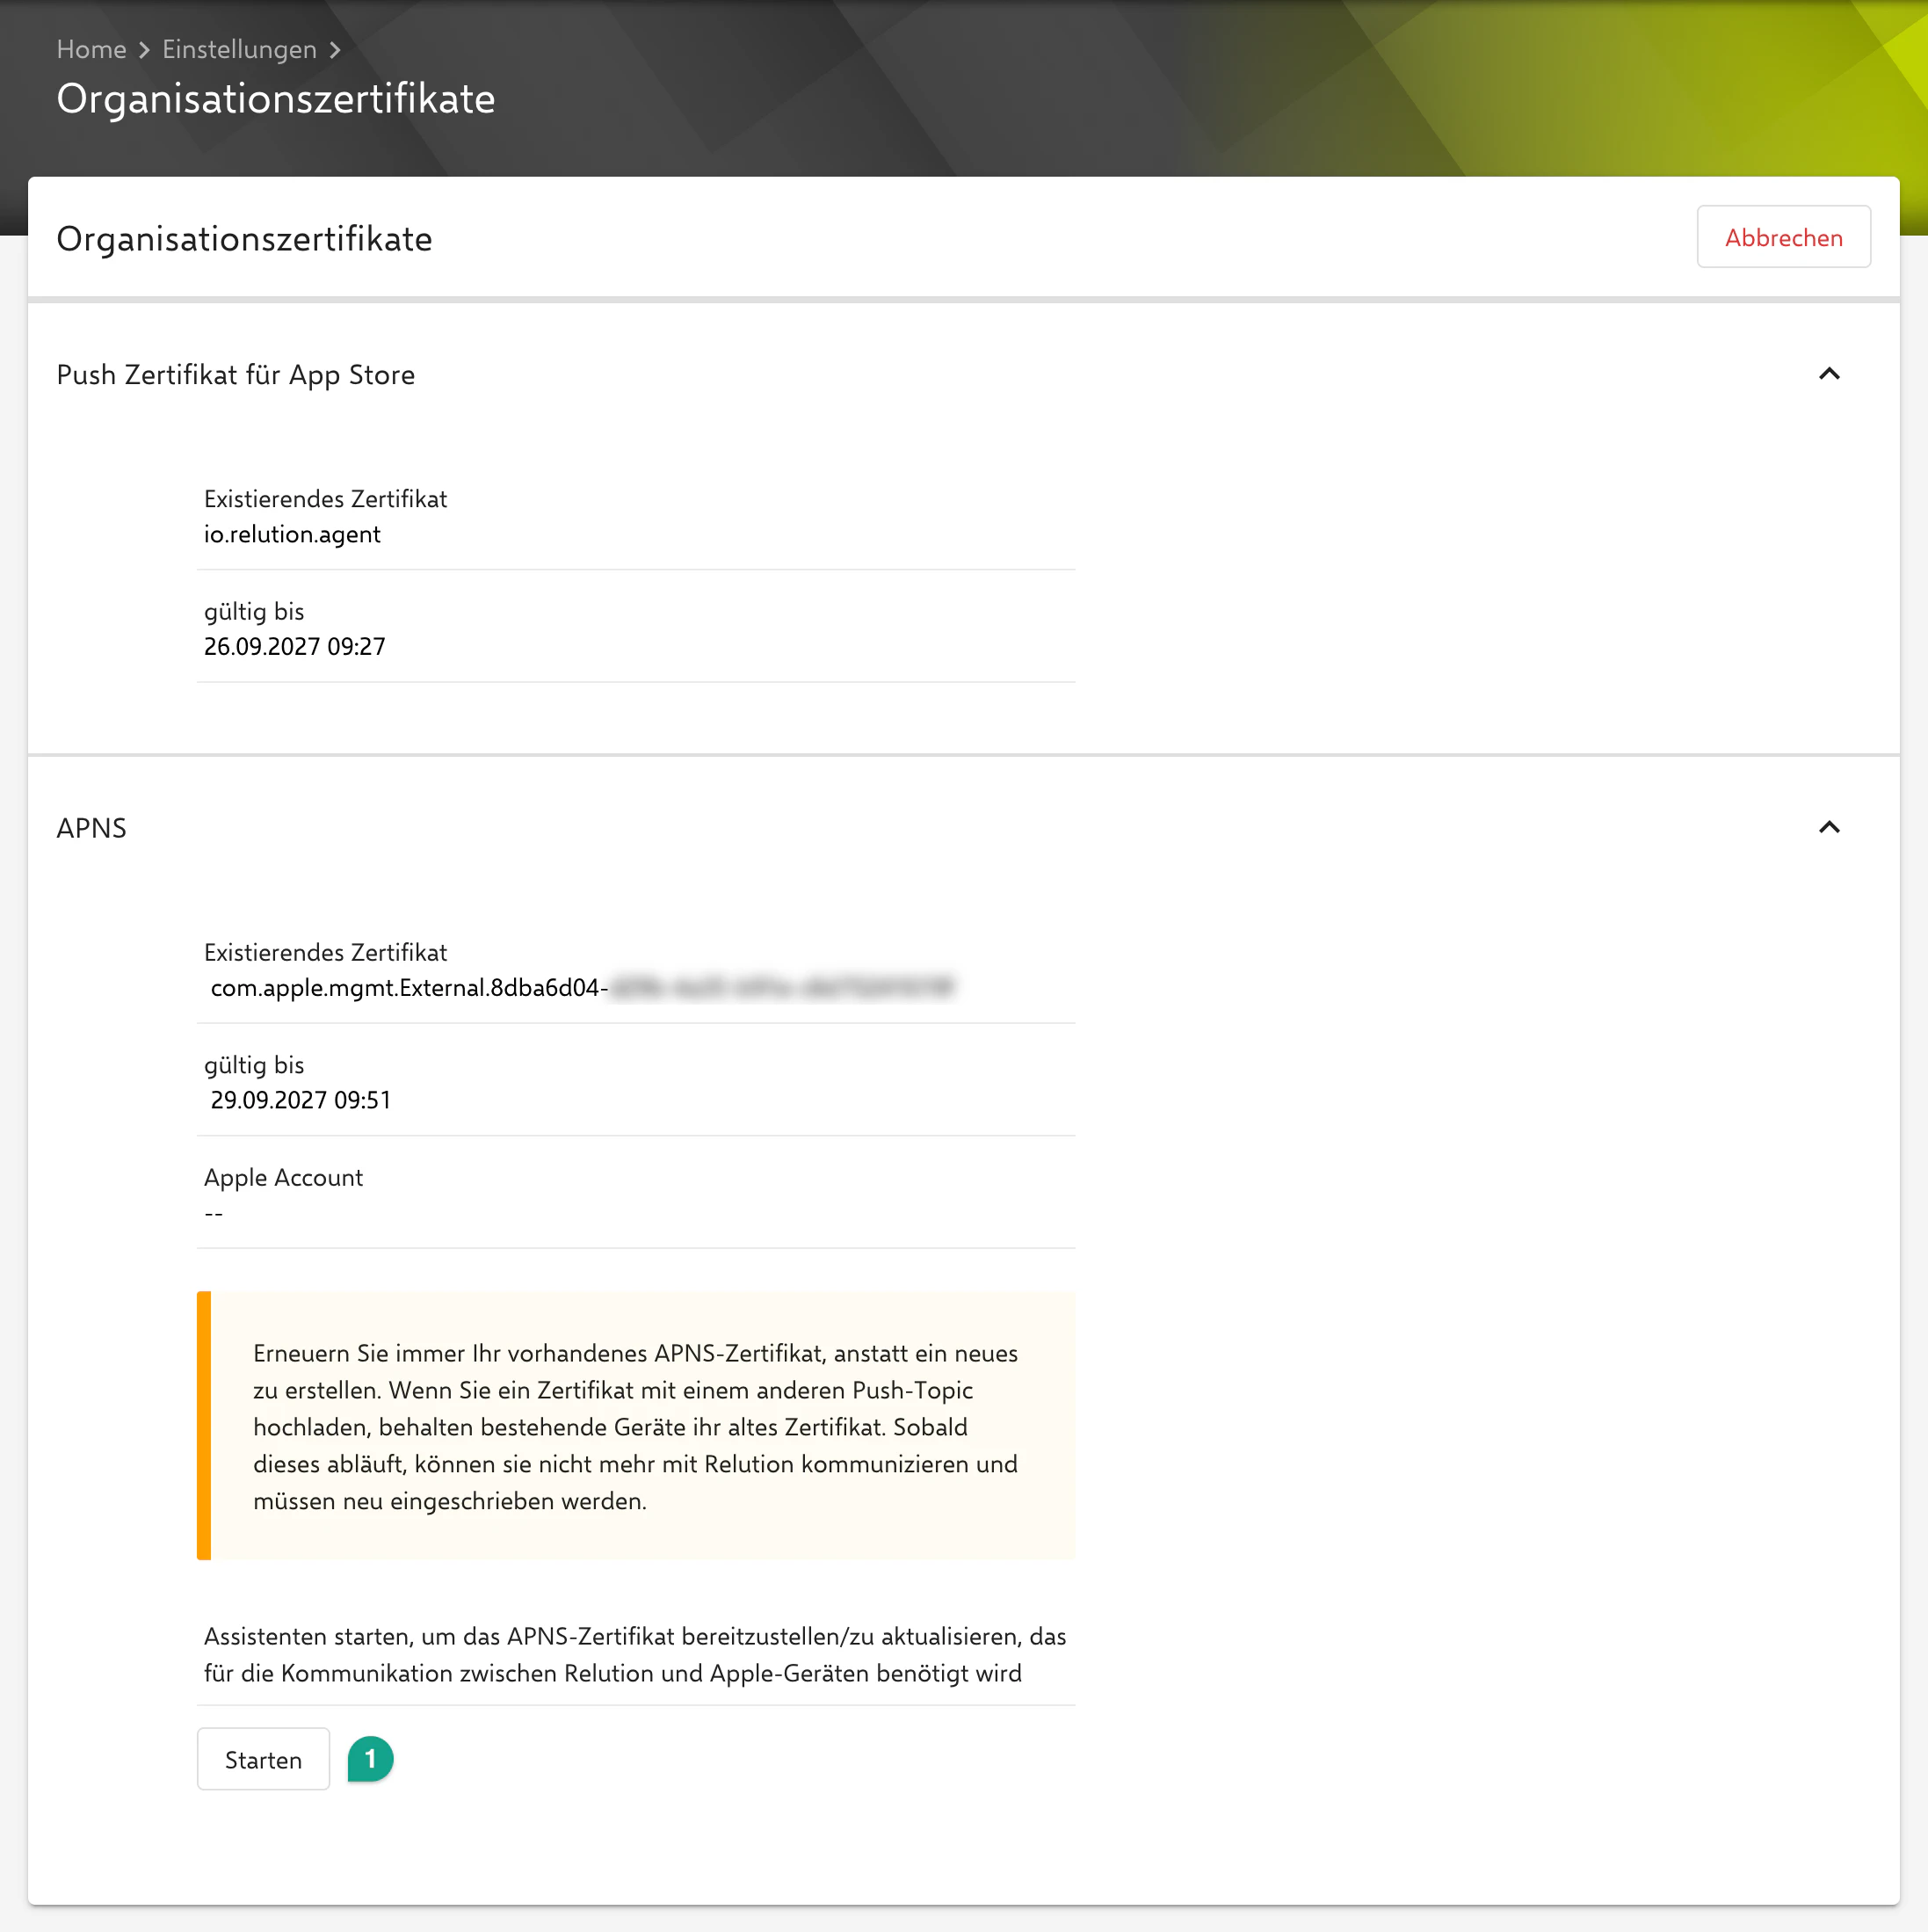
Daraufhin öffnet sich der APNS-Zertifikatsassistent.
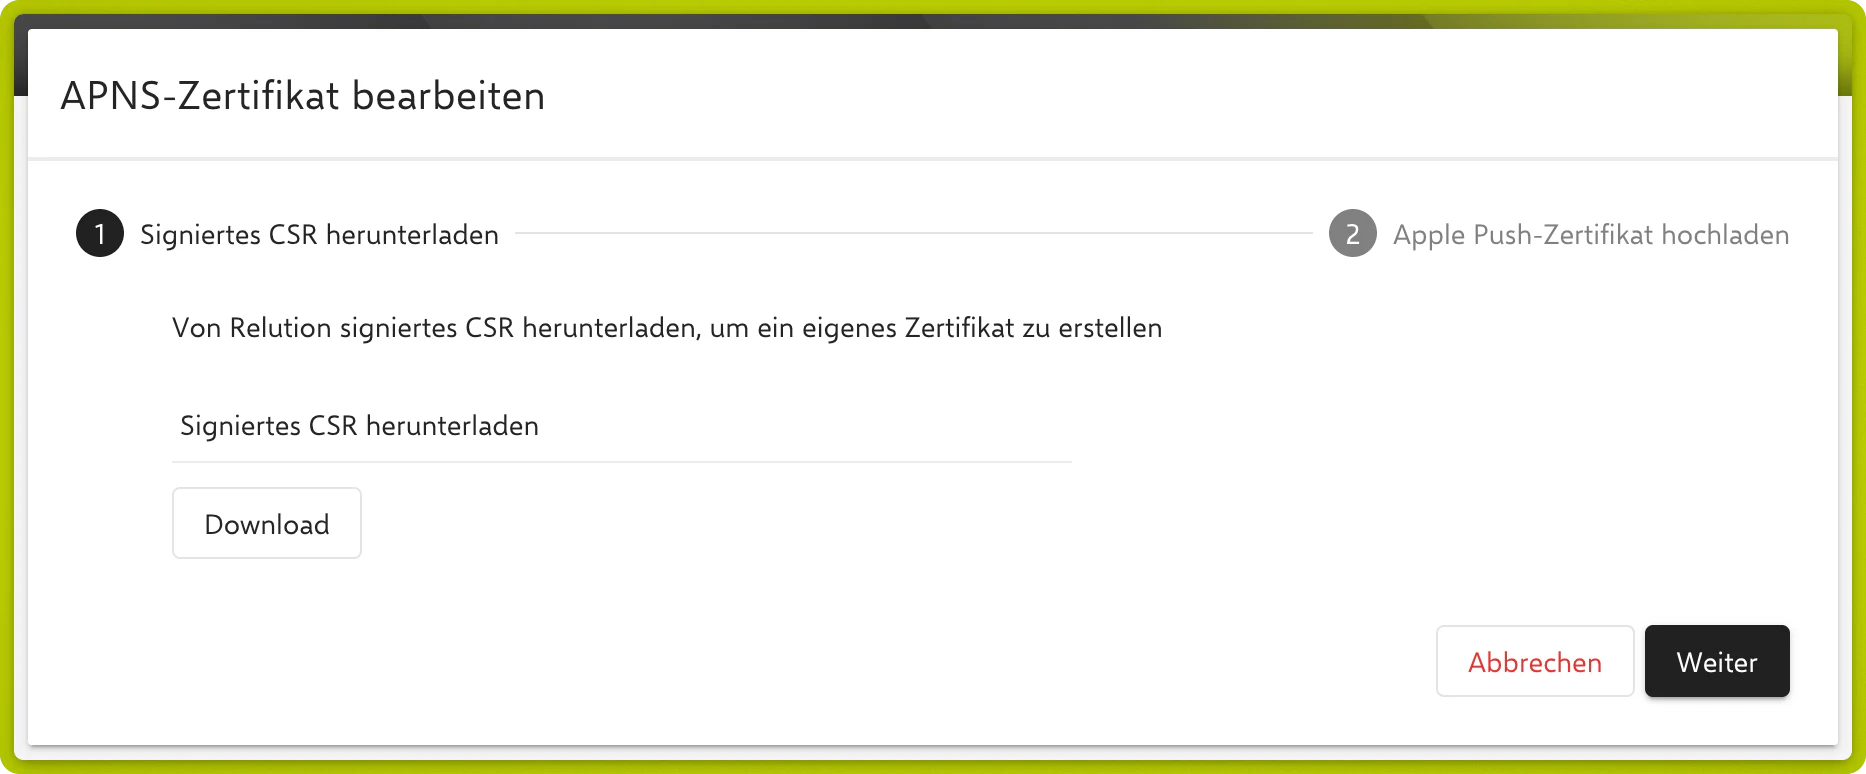
1. Signierte CSR herunterladen
Relution erstellt und signiert automatisch einen Certificate Signing Request (CSR). Über Download wird er gespeichert. Erst nach abgeschlossenem Download wird mit Weiter fortgefahren.
2. Apple Push-Zertifikat hochladen
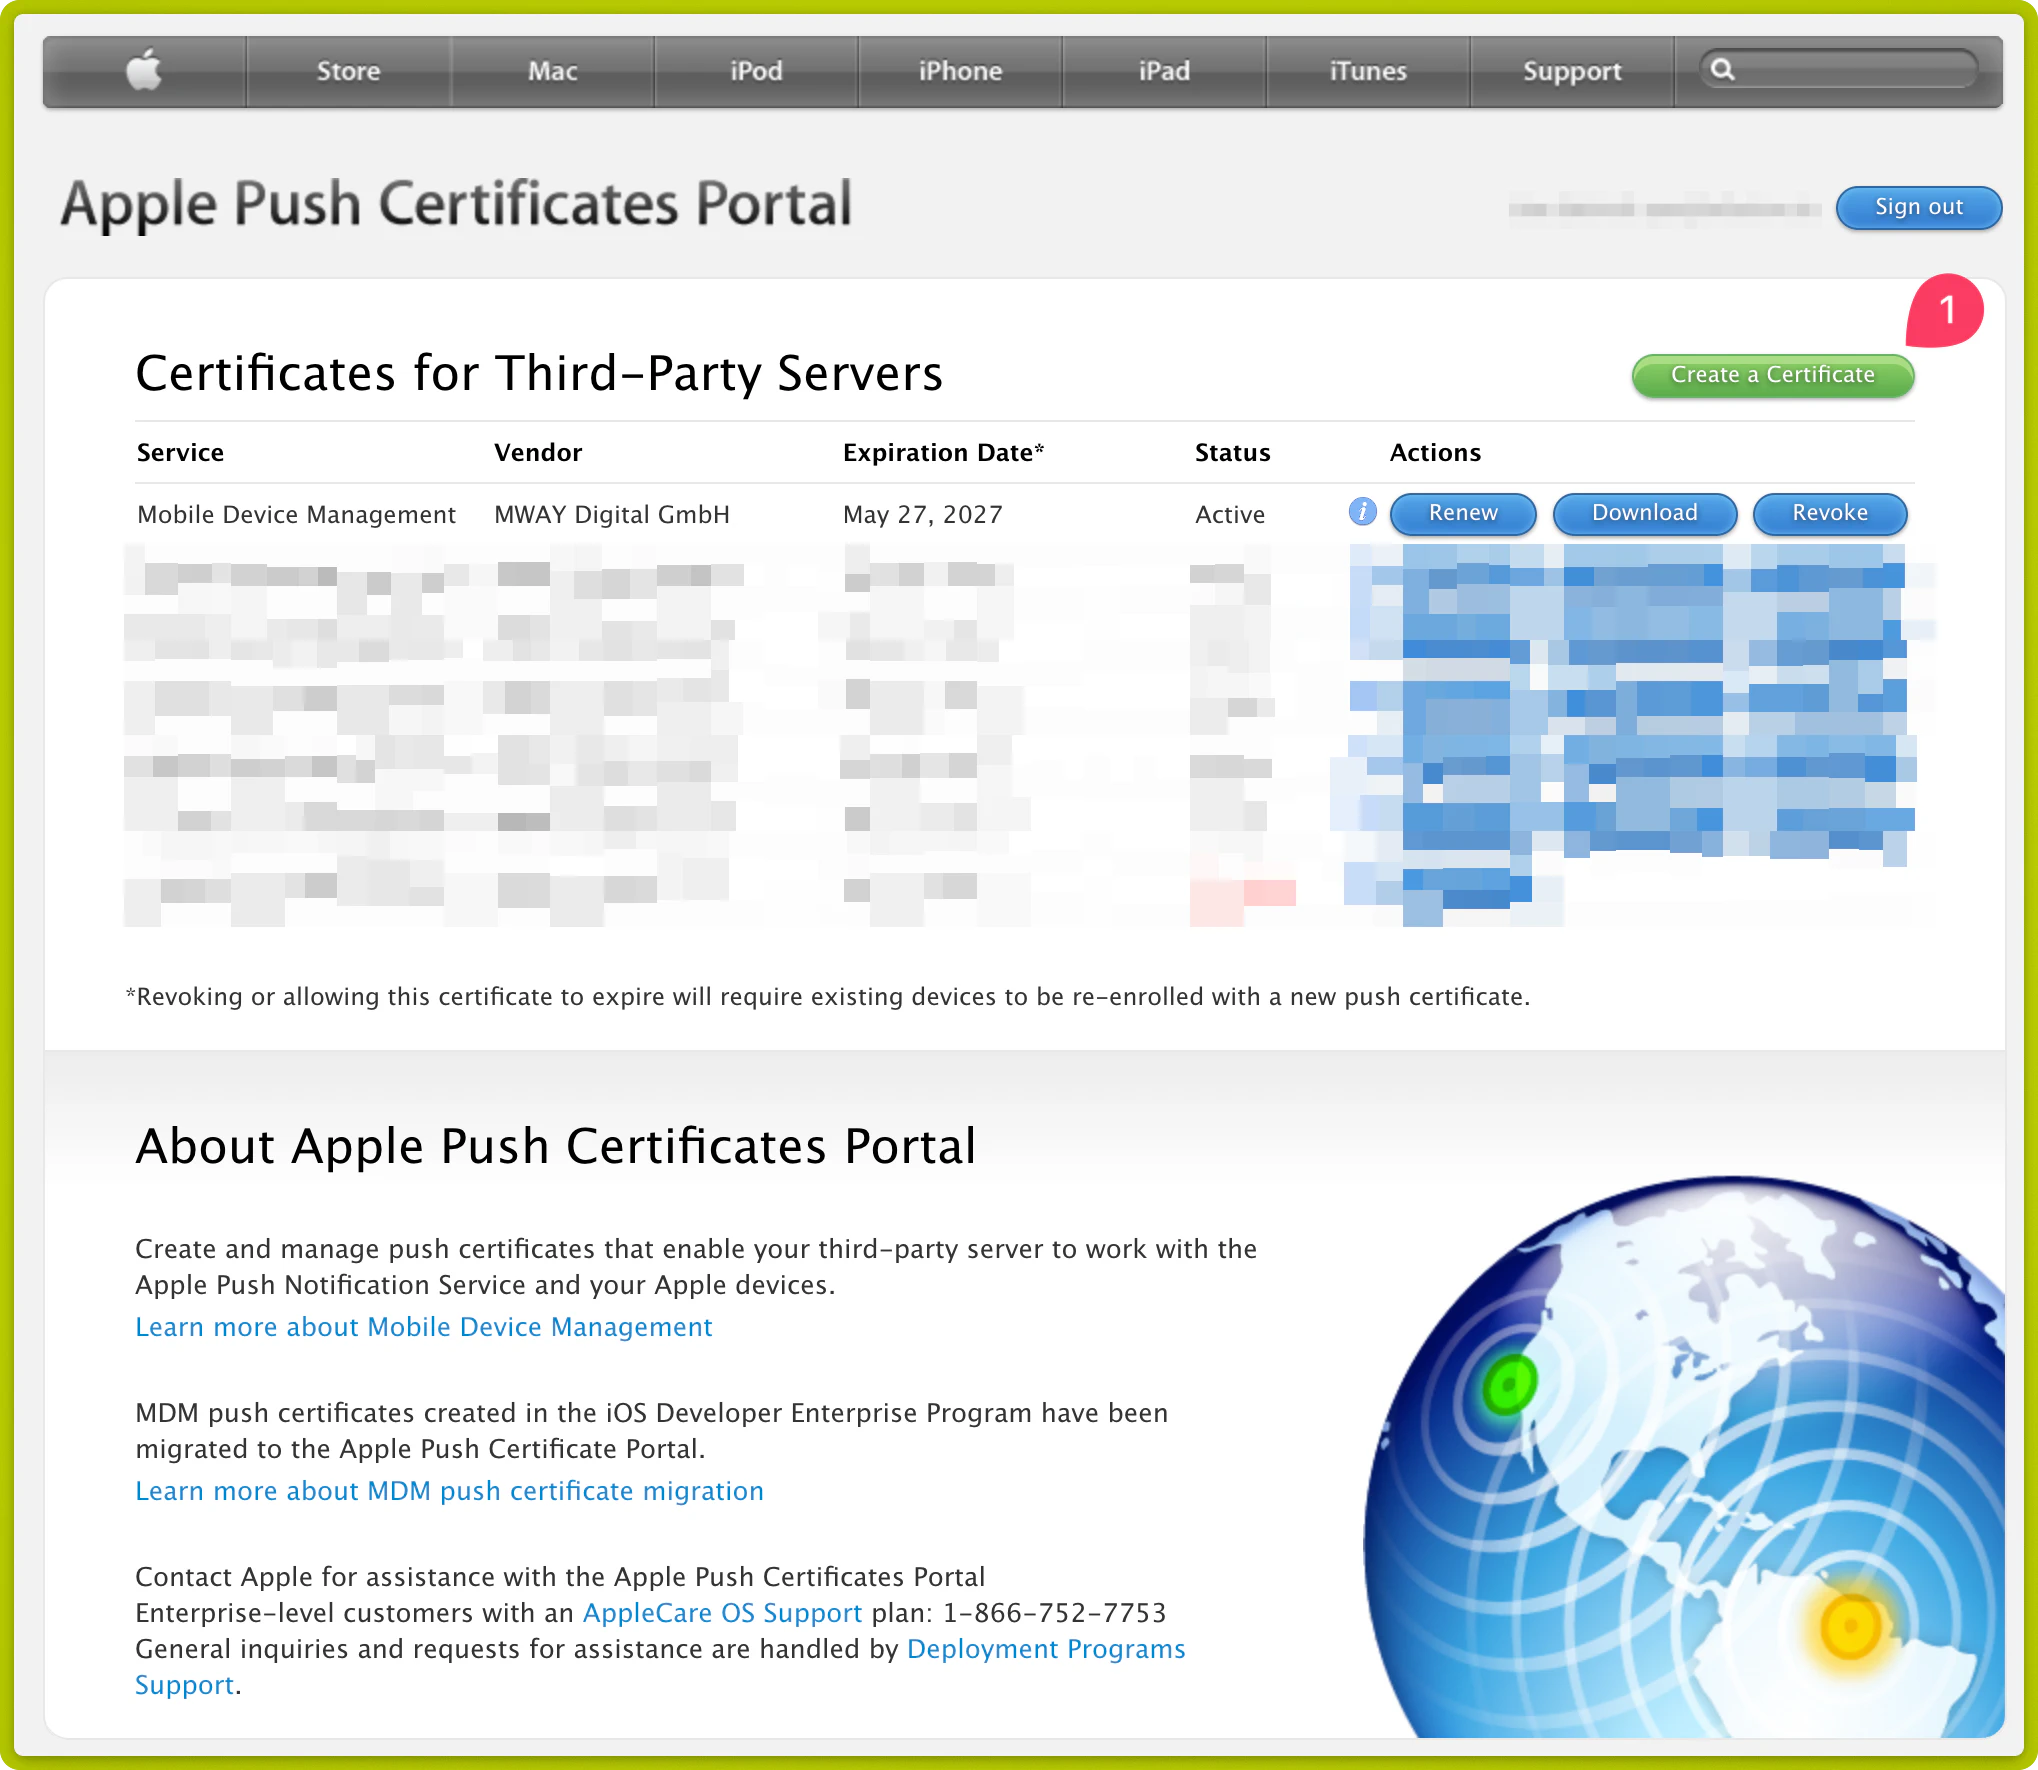
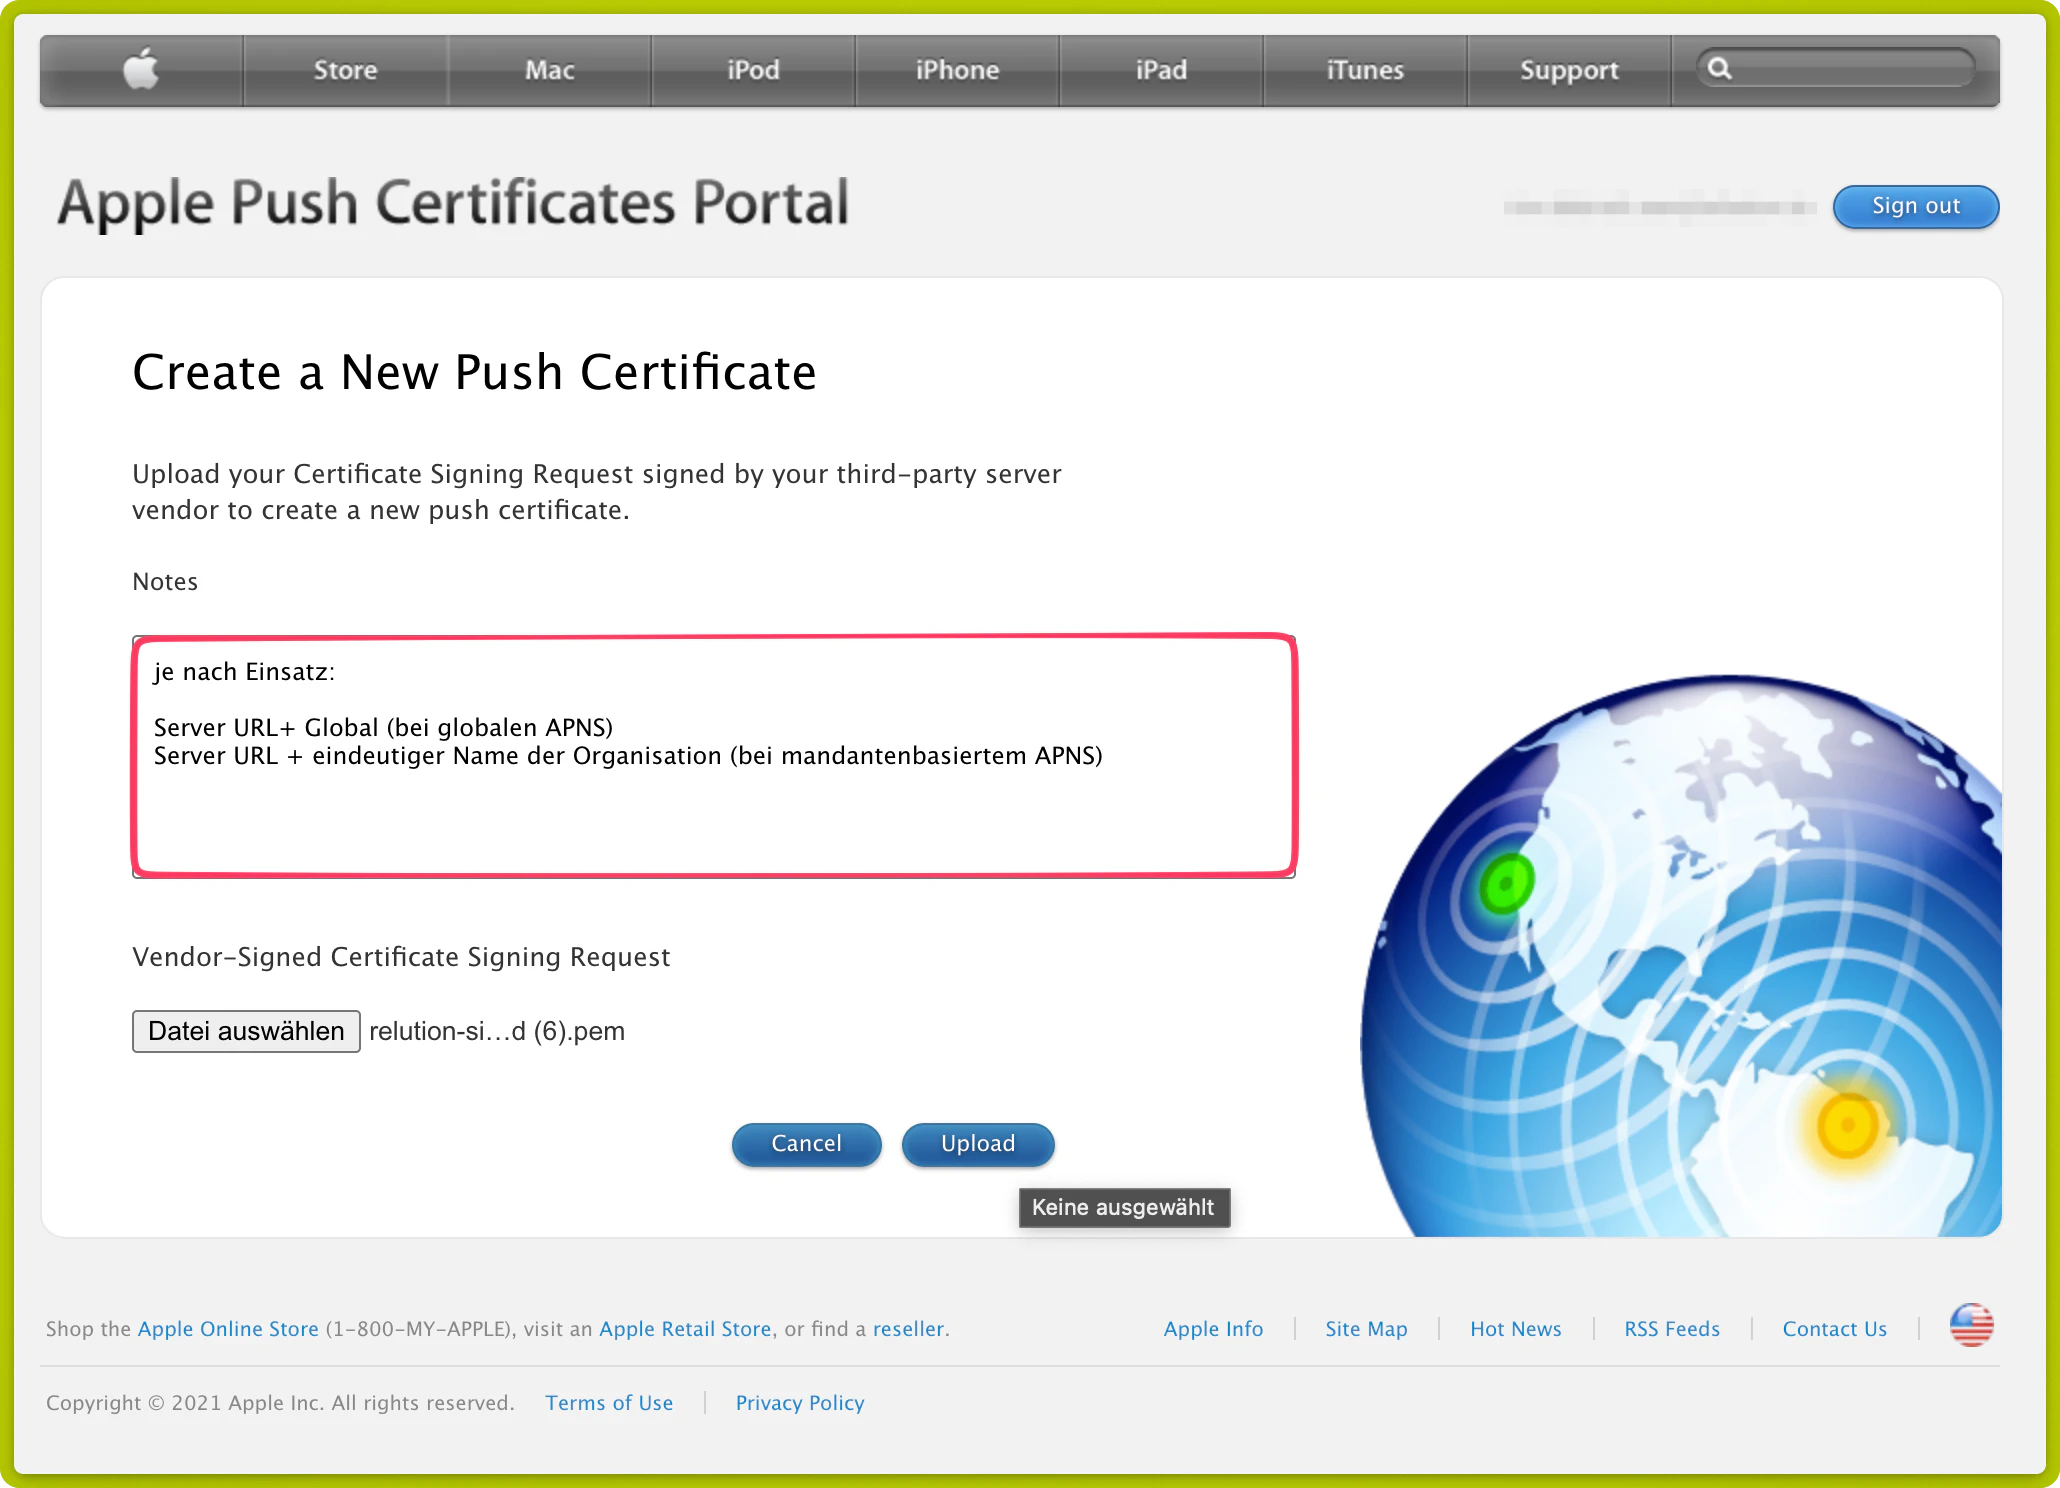
Im Apple Push Certificates Portal → erfolgt die Anmeldung mit dem eigenen Apple Account.
- Bestehendes Zertifikat erneuern: Das eigene Zertifikat wird in der Liste gesucht und über Renew erneuert, dabei wird die CSR-Datei aus Schritt 1 hochgeladen. Dadurch bleibt das Push-Topic erhalten, sodass eingeschriebene Geräte nicht neu eingeschrieben werden müssen.
- Neuinstallation: Über Create a Certificate wird ein neues Zertifikat erstellt und die CSR-Datei hochgeladen.
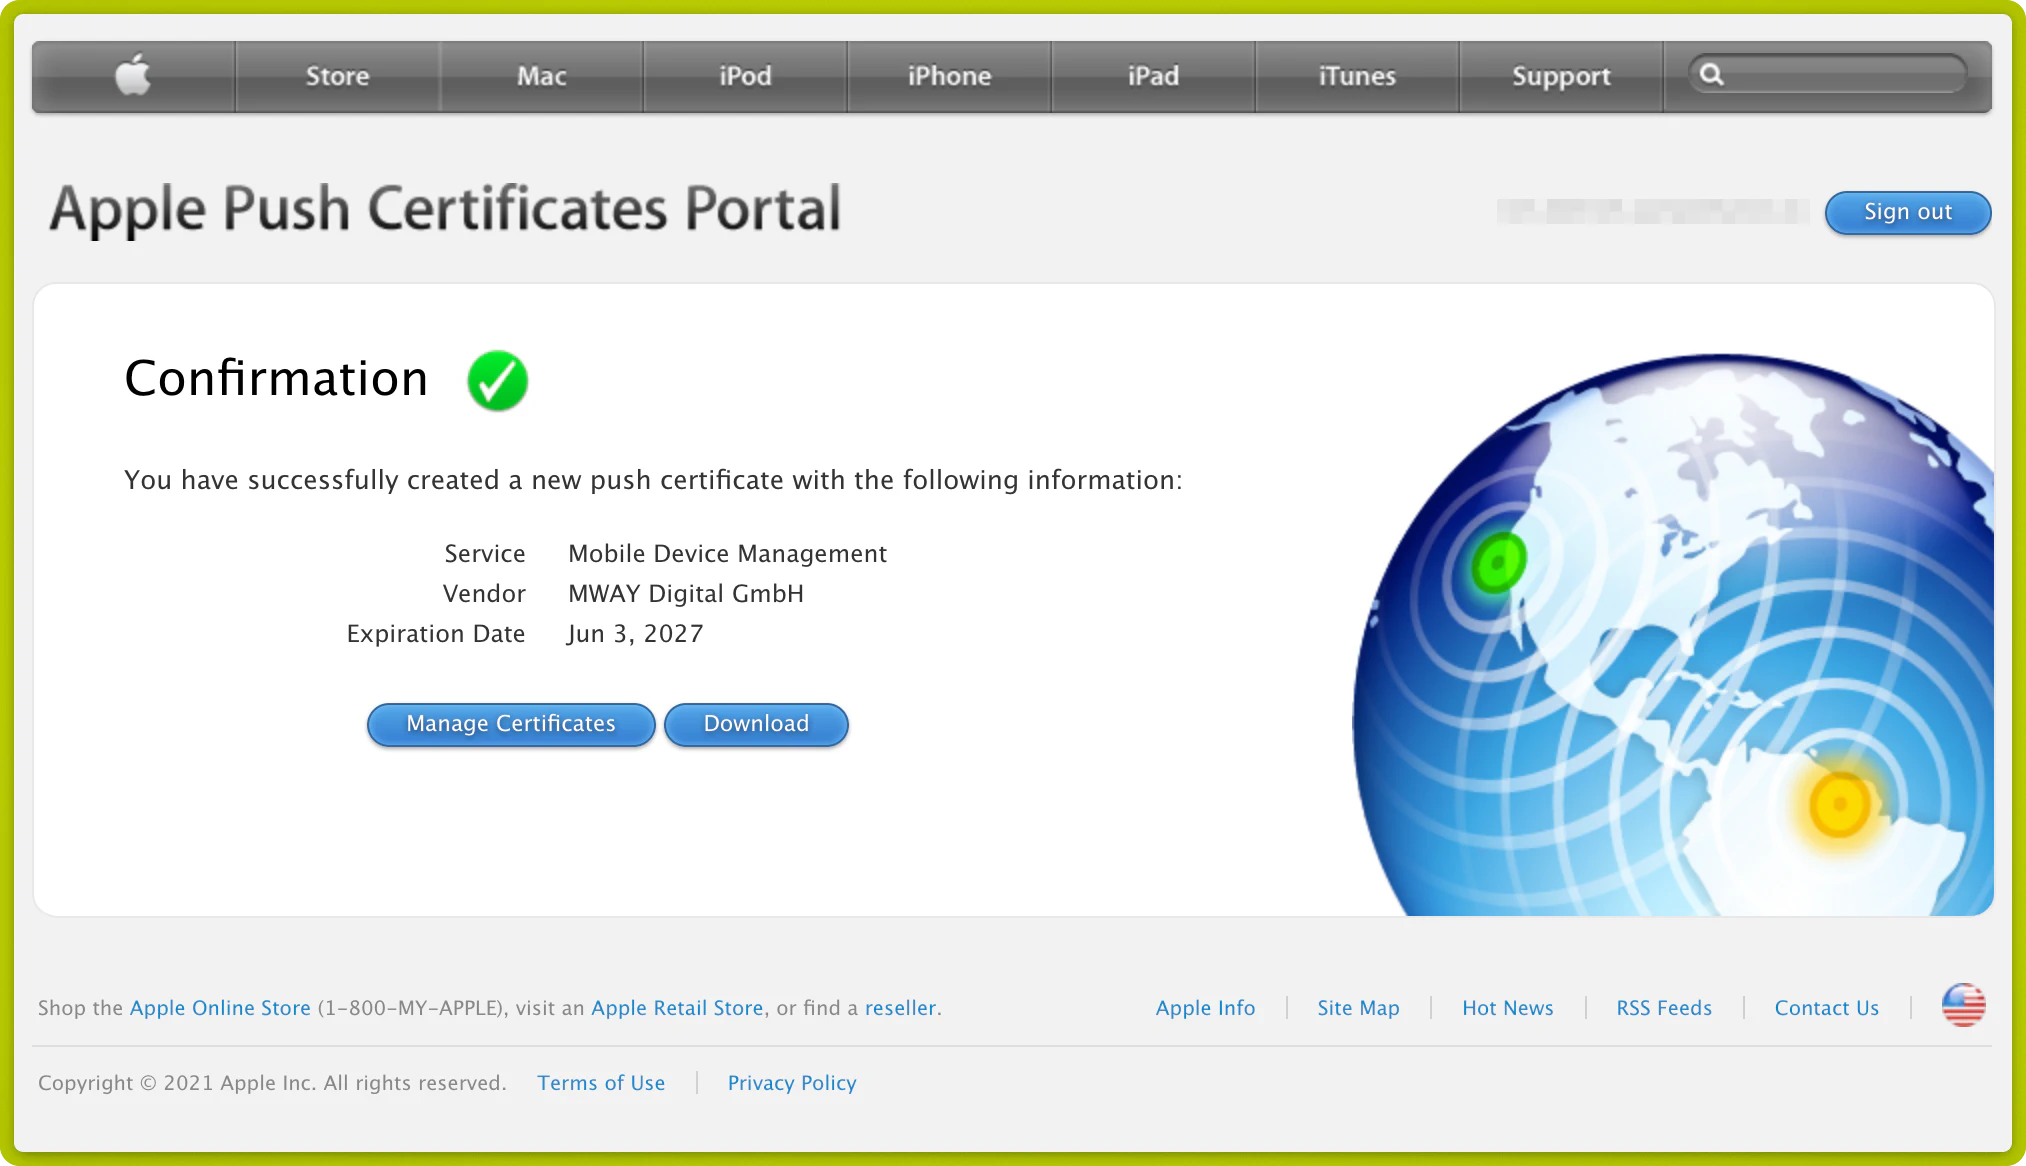
Anschließend wird die .pem-Zertifikatsdatei aus dem Apple-Portal heruntergeladen.
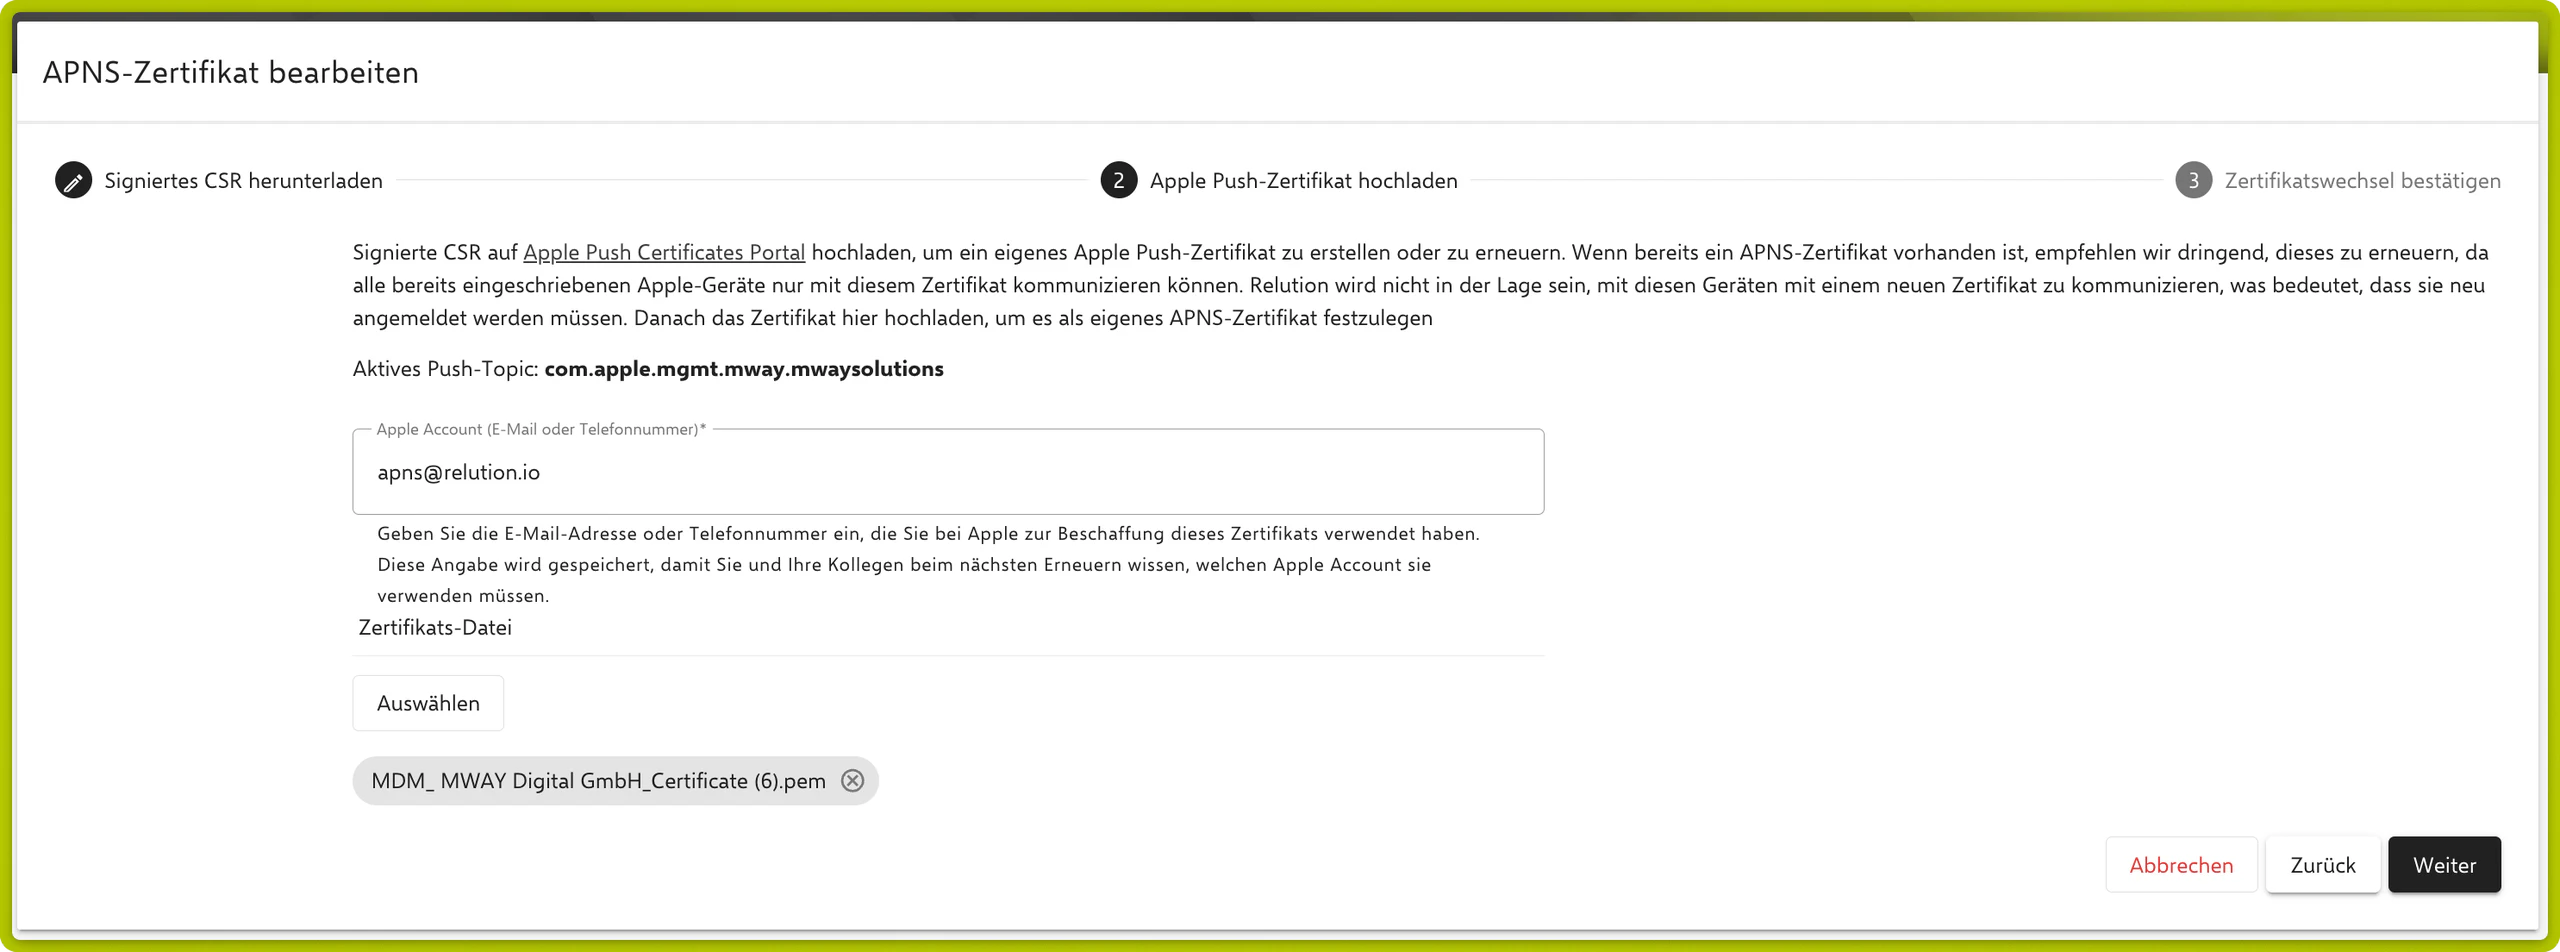
Im Pflichtfeld Apple Account (E-Mail oder Telefonnummer) wird der Apple Account eingetragen, mit dem das Zertifikat bei Apple erstellt wurde. Ohne Eintrag bleibt Speichern deaktiviert. Die Angabe wird gespeichert und füllt das Feld bei der nächsten Erneuerung vor.
Danach wird das Zertifikat über den Datei-Uploader in diesem Schritt in Relution hochgeladen. Relution lehnt dabei abgelaufene Zertifikate und das Relution-Standardzertifikat ab und prüft die Verbindung zu Apple.
Oberhalb des Datei-Uploaders wird unter Aktives Push-Topic das Push-Topic des Zertifikats angezeigt, das für die Organisation derzeit wirksam ist (auch ein geerbtes oder das Relution-Standardzertifikat). Beim Erneuern sollte das Push-Topic des hochgeladenen Zertifikats mit dem angezeigten übereinstimmen.
- Stimmt das Push-Topic überein, schließt Speichern den Assistenten ab.
- Hat sich das Push-Topic geändert, erscheint statt Speichern die Schaltfläche Weiter, die zu Schritt 3 führt.
- Ist für die Organisation noch kein Zertifikat wirksam (Anzeige Kein Zertifikat konfiguriert), gibt es nichts zu vergleichen: Speichern schließt den Assistenten ab, Schritt 3 entfällt.
3. Zertifikatwechsel bestätigen (nur bei Push-Topic-Konflikt)
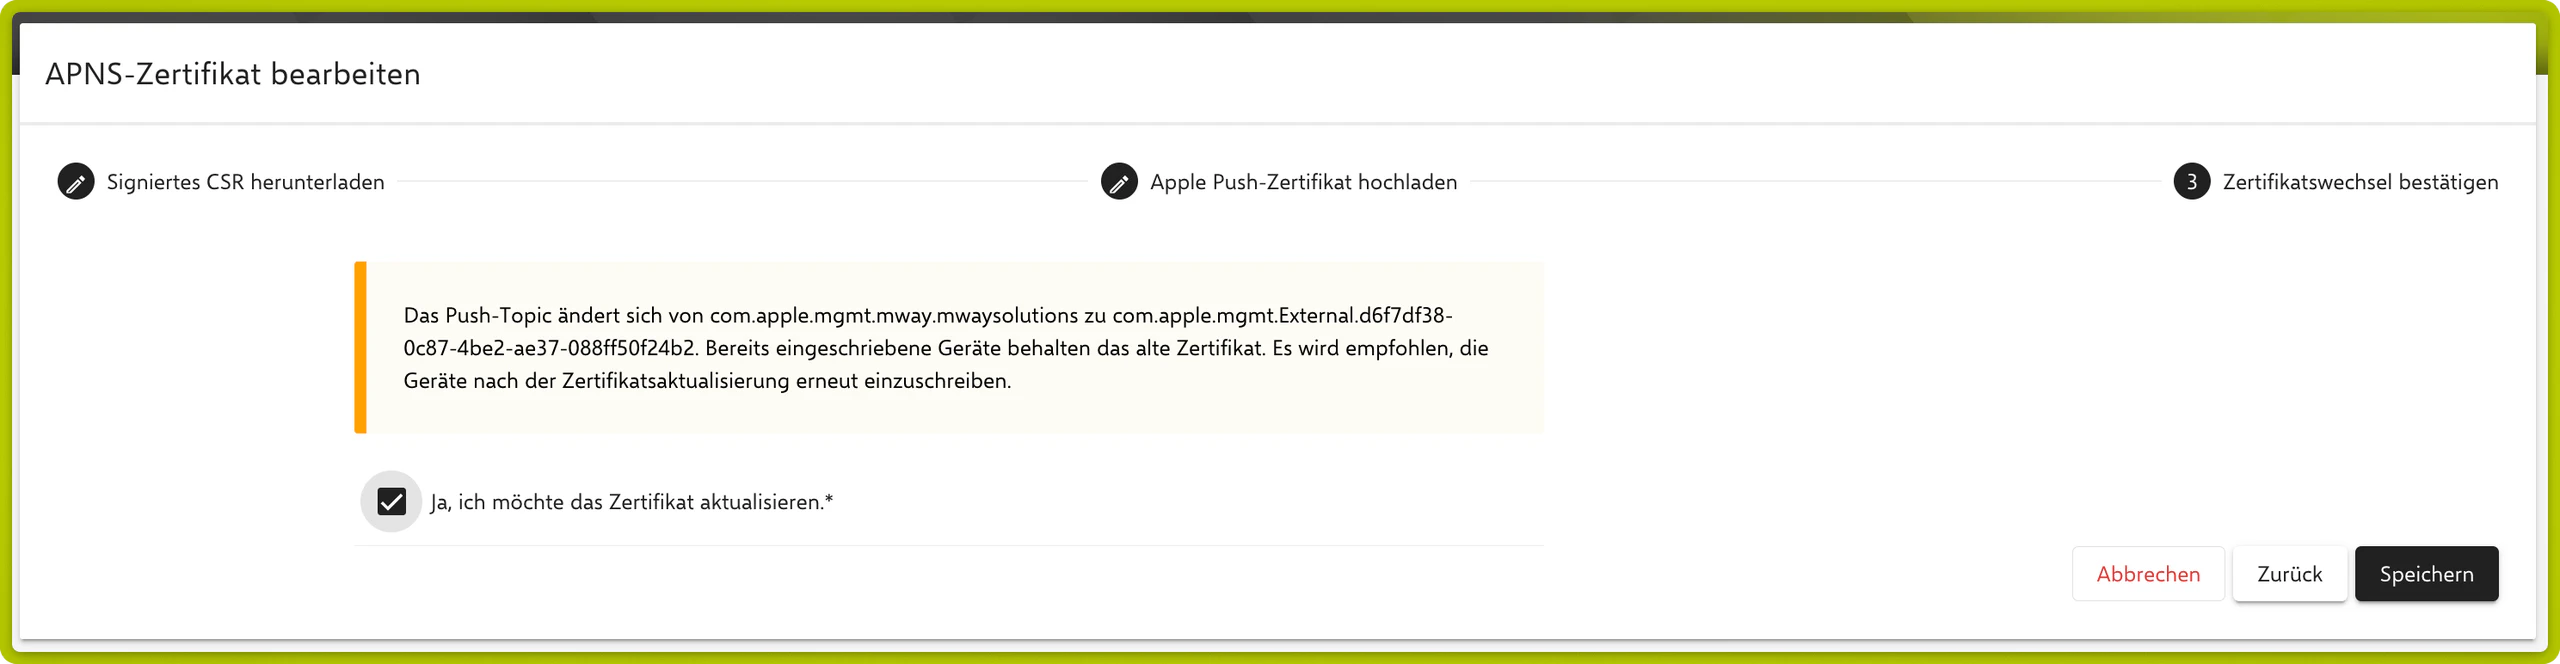
Dieser Schritt erscheint nur, wenn das hochgeladene Zertifikat ein anderes Push-Topic als das aktuelle aufweist. Dies kann passieren, wenn ein neues Zertifikat erstellt statt das bestehende erneuert wurde, oder wenn ein anderer Apple Account verwendet wurde.
Die Änderung des Push-Topics wirkt sich auf eingeschriebene Apple-Geräte in der betroffenen Organisation aus:
- Beim Wechsel vom Relution-Standardzertifikat zu einem eigenen: Bestehende Geräte nutzen weiterhin das von Relution bereitgestellte Zertifikat — eine sofortige Neueinschreibung ist nicht erforderlich. Relution plant, das gemeinsame Zertifikat künftig einzustellen, wird jedoch ausreichend Migrationszeit sicherstellen.
- Beim Ersetzen des bestehenden eigenen Zertifikats durch ein anderes: Eingeschriebene Geräte verwenden weiterhin das alte Zertifikat, bis es abläuft. Danach verlieren sie die MDM-Verbindung und müssen neu eingeschrieben werden.
Der Assistent zeigt das alte und das neue Push-Topic an. Zur Bestätigung wird das Kontrollkästchen Ja, ich möchte das Zertifikat aktualisieren aktiviert. Speichern übernimmt die Änderung.
Welches Zertifikat ein einzelnes Gerät verwendet, zeigt bei Apple-Geräten die Karte APNS-Zertifikat in den Geräteinformationen mit UID und Ablaufdatum. Nach einem Push-Topic-Wechsel lässt sich dort prüfen, welche Geräte noch das alte oder das Relution-Standardzertifikat nutzen.
Ablauf und Erneuerung des Zertifikats
Die Seite Organisationszertifikate zeigt das Ablaufdatum des aktiven Zertifikats an. Relution sendet 30 Tage vor Ablauf eine E-Mail-Benachrichtigung und ab 15 Tagen vor Ablauf täglich. Unter Einstellungen → Benachrichtigungen lassen sich die E-Mails APNS-Zertifikat läuft bald ab und APNS-Zertifikat ist abgelaufen einzeln aktivieren oder deaktivieren, standardmäßig sind beide aktiv.
Das Zertifikat sollte vor Ablauf erneuert werden. Wird der Termin verpasst:
- Alle eingeschriebenen Apple-Geräte verlieren sofort ihre MDM-Verbindung.
- Geräte müssen nach dem Hochladen des erneuerten Zertifikats neu eingeschrieben werden.
Hinweise
Beim Erneuern eines Zertifikats sollte immer derselbe Apple Account verwendet werden. Die Verwendung eines anderen Apple Accounts erstellt ein neues Push-Topic und erfordert eine vollständige Neueinschreibung aller Geräte.
Das bestehende Zertifikat sollte immer erneuert werden, anstatt ein neues zu erstellen. Wird ein Zertifikat mit einem anderen Push-Topic hochgeladen, verwenden eingeschriebene Geräte weiterhin das alte Zertifikat, bis es abläuft — danach müssen sie neu eingeschrieben werden.
Läuft ein Zertifikat ab, verlieren alle eingeschriebenen Apple-Geräte ihre MDM-Verbindung und müssen neu eingeschrieben werden.