Customer Hub
Lokaler Exchange über SMG
Die Anbindung eines lokalen Exchange-Servers (On-Premises) über das Secure Mail Gateway (SMG) kann an mehreren Stellen scheitern. Dieser Artikel beschreibt häufige Ursachen und wie sich die Verbindung Schritt für Schritt prüfen lässt.
Die Anfragen der Geräte laufen dabei über folgende Strecke: Gerät → Reverse-Proxy unter der SMG Service-URL → Secure Mail Gateway Standalone-Dienst → Exchange-Server. Die Geräte erhalten per Richtlinie die SMG Service-URL statt der Adresse des Exchange-Servers. Der Reverse-Proxy leitet den Pfad /Microsoft-Server-ActiveSync an den SMG-Dienst auf Port 8093 weiter (smg:8093 bei einer Docker-Installation, 127.0.0.1:8093 bei einer nativen Linux-Installation). Ab Relution 26.4 baut ausschließlich der SMG-Dienst die Verbindung zum Exchange-Server auf, nicht der Relution-Server. Bis Relution 26.3 hat der Relution-Server die Anfragen selbst weitergeleitet; dieser Artikel beschreibt den Aufbau ab 26.4.
Die Einrichtung des Dienstes ist unter Secure Mail Gateway installieren → beschrieben, die Einstellungen in Relution unter Secure Mail Gateway →.
Einstellungen prüfen
Häufige Fehlerursachen liegen in den Einstellungen der jeweiligen Organisation unter Einstellungen → Geräteverwaltung → Secure Mail Gateway:
- Exchange URL: die Adresse, unter der der SMG-Dienst den Exchange-Server erreicht.
- SMG Service-URL: die öffentlich erreichbare Adresse, unter der der Reverse-Proxy
/Microsoft-Server-ActiveSyncan den SMG-Dienst weiterleitet. Diese Adresse erhalten die Geräte als Server. - Exchange Domäne: Ist sie gesetzt, stellt das SMG sie bei der Anmeldung am Exchange-Server dem Benutzernamen voran (
DOMÄNE\benutzer). - Benutzerdefinierter Exchange-Host-Header und Port vom Exchange-Host-Header ausschließen: bestimmen den Host-Header, den das SMG an den Exchange-Server sendet.
- Berechtigungen für eingeschriebene Geräte und Berechtigungen für unbekannte Geräte: Geräte, die diese Regeln nicht erfüllen, werden abgewiesen. Einschränkungen werden deshalb am besten erst konfiguriert, nachdem die Verbindung erfolgreich getestet wurde.
In der Exchange-Konfiguration der Richtlinie muss zudem die Option Secure Mail Gateway verwenden aktiviert sein.
Log des Reverse-Proxys analysieren
Für die weitere Analyse wird das Access-Log des Reverse-Proxys (z. B. nginx) benötigt:
- Linux:
/var/log/nginx/relution_access.log - Windows: im jeweiligen nginx-Installationspfad, z. B.
/nGinx/logs/relution_access.log
Werden auf dem Gerät die Mails abgerufen, muss das Log Einträge zur URL /Microsoft-Server-ActiveSync enthalten.
Ein solcher Eintrag zeigt nur, dass die Anfrage des Geräts den Reverse-Proxy erreicht hat. Ob sie erfolgreich war, zeigt der HTTP-Statuscode im Eintrag: 200 bedeutet Erfolg. Einzelne 401-Einträge sind normal, denn das SMG beantwortet Anfragen ohne Anmeldedaten mit 401 und fordert das Gerät damit zur Anmeldung auf (Windows-Geräte fragen z. B. zunächst ohne Benutzername und Passwort an). Bleibt es bei 401 oder erscheinen andere Fehlerstatus wie 403, 404 oder 5xx, wurde die Anfrage abgelehnt oder nicht korrekt weitergeleitet.
Fehlerbehebung
Wird im Log nichts eingetragen, lässt sich im Browser prüfen, ob die Adresse generell erreichbar ist:
https://<SMG Service-URL>/Microsoft-Server-ActiveSync
Erreicht der Aufruf den SMG-Dienst, fordert der Browser zur Anmeldung auf, da das SMG Anfragen ohne Anmeldedaten mit 401 beantwortet. Der Aufruf muss außerdem einen Eintrag im Log des Reverse-Proxys hinterlassen.
- Ist kein Eintrag zu finden, muss die Infrastruktur geprüft werden.
- Ist der Eintrag zu finden, sind vermutlich die Einstellungen der Exchange-Konfiguration in der Relution-Richtlinie oder die SMG-Einstellungen nicht korrekt gesetzt oder ungültig.
Prüfen der Verbindung
Mit einem curl-Befehl auf dem Host des Secure-Mail-Gateway-Dienstes lässt sich die Verbindung vom SMG zum Exchange-Server prüfen. Wie beim SMG steht die Exchange-Domäne vor dem Benutzernamen; ist in den SMG-Einstellungen keine Exchange Domäne eingetragen, entfällt sie:
curl https://outlook.XXX.de/Microsoft-Server-ActiveSync --user "EXCHANGE-DOMAIN\user@domain.com:password" --verbose --http1.1 -i
Die Ausgabe kann einen Zertifikatsfehler zeigen, etwa:
Trying 172.16.105.109:443...
Connected to outlook.XXX.de (172.000.000.000) port 443 (#0)
schannel: disabled automatic use of client certificate
ALPN: offers http/1.1
schannel: SEC_E_UNTRUSTED_ROOT (0x80090325) - Die Zertifikatkette wurde von einer nicht vertrauenswürdigen Zertifizierungsstelle ausgestellt.
Closing connection 0
curl: (60) schannel: SEC_E_UNTRUSTED_ROOT (0x80090325) - Die Zertifikatkette wurde von einer nicht vertrauenswürdigen Zertifizierungsstelle ausgestellt.
More details here: https://curl.se/docs/sslcerts.html
Zertifikat der CA hinterlegen
Wird die Fehlermeldung wie oben angezeigt, ist das Root-Zertifikat der CA, die das Exchange-Zertifikat ausgestellt hat, nicht als vertrauenswürdig hinterlegt. Das SMG nutzt dafür nicht den Zertifikatsspeicher des Betriebssystems, sondern die Zertifikate seiner Java-Laufzeit. Das CA-Zertifikat muss daher PEM-kodiert in ein Verzeichnis gelegt werden, das unter /opt/app/ca-certs in den SMG-Container gemountet wird (z. B. ./smg/ca-certs:/opt/app/ca-certs:ro). Danach muss der Container neu gestartet werden, weil das Verzeichnis nur beim Start gelesen wird. Die Funktion setzt ein SMG-Image ab Version 26.0.3 voraus; mit dem empfohlenen Tag latest ist sie enthalten.
(Optional) Vertrauenswürdiges CA-Zertifikat hinterlegen →
Ob das SMG dem Zertifikat vertraut, zeigt das Log des SMG-Containers (docker logs smg). Beim Start protokolliert das SMG jedes geladene CA-Zertifikat (Trusting custom CA certificate from …). Lehnt es die Zertifikatskette des Exchange-Servers ab, protokolliert es eine Warnung mit der vom Server präsentierten Kette (Server certificate chain rejected for …) und nennt die wahrscheinliche Ursache, etwa ein fehlendes CA-Zertifikat oder eine unvollständige Zertifikatskette.
HTTPS-Kommunikation auslesen
Die HTTPS-Kommunikation zwischen SMG und Exchange-Server lässt sich im Log des SMG-Containers nachvollziehen. Dazu wird in smg/application.yaml folgender Abschnitt ergänzt:
logging:
  level:
    io.relution: DEBUG
    org.apache.hc.client5.http.wire: DEBUG
Danach muss der Container smg neu gestartet werden, z. B. mit docker compose restart smg. Das Loglevel des SMG-Containers lässt sich nicht über das System-Portal von Relution ändern, und das Log des SMG-Containers ist nicht Teil der Logdatei von Relution. Die Protokolle zeigt docker logs smg. Weitere Hinweise stehen unter Fehlersuche →.
Eine Kommunikation muss vom Gerät angestoßen werden, um das Log mit Hinweisen zur Ursache zu füllen. Das Wire-Log enthält die vollständigen Anfragen einschließlich der Anmeldedaten. Nach der Analyse wird das Loglevel deshalb wieder auf INFO gestellt bzw. der Eintrag org.apache.hc.client5.http.wire entfernt und der Container erneut neu gestartet.
Log auswerten
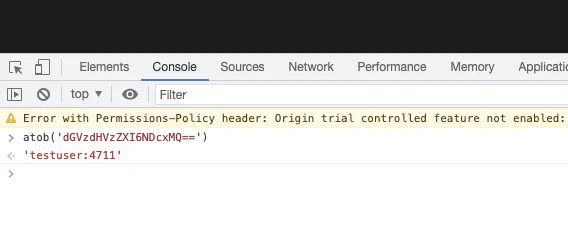
Anschließend kann im Log des SMG-Containers nach auffälligen Hinweisen gesucht werden. Sind beispielsweise Benutzername oder Passwort nicht korrekt, scheitert die Anmeldung, und der Exchange-Server antwortet mit 401 Unauthorized. Die übermittelten Anmeldedaten stehen Base64-kodiert im Header Authorization: Basic …, z. B. dGVzdHVzZXI6NDcxMQ==.
Dieser Wert lässt sich in der Konsole des Browsers dekodieren, um Benutzername und Passwort zu vergleichen. Ist eine Exchange Domäne gesetzt, beginnt der dekodierte Benutzername mit der Domäne.
atob('dGVzdHVzZXI6NDcxMQ==')