Customer Hub
Vor der Installation
Vor Beginn der Installation empfiehlt es sich, diese Checkliste durchzugehen, um zu überprüfen, ob die eigene Infrastruktur die Mindestanforderungen erfüllt und korrekt konfiguriert ist.
Es ist möglich, mehrere Dienste auf einem Rechner zu hosten (aus Sicherheitsgründen wird empfohlen, jeden Dienst auf einem separaten Server zu hosten).
Zum Beispiel: Wenn Relution und der Reverse-Proxy (z. B. Traefik) auf demselben Rechner installiert sind, beziehen sich der Server, auf dem Relution läuft und der Server, auf dem der Reverse-Proxy läuft auf denselben physischen Rechner. In diesem Fall muss der Server die Anforderungen beider Dienste erfüllen.
Hardware
Der Server, auf dem Relution läuft, erfüllt oder übertrifft die Mindestanforderungen →.
Betriebssystem
Der Server, auf dem Relution läuft, verwendet ein empfohlenes Betriebssystem → und die Version des Betriebssystems entspricht oder übertrifft die minimal unterstützte Version.
Datenbank
Der Server, auf dem Relution läuft, hat Netzwerkzugang zu einem unterstützten Datenbank-Server →.
Empfohlen wird PostgreSQL. Bei der Docker-Installation → ist PostgreSQL bereits enthalten. MariaDB wird nur noch bis Ende 2027 unterstützt (siehe Systemanforderungen →). Für bestehende MariaDB-Installationen gibt es eine Migrationsanleitung zu PostgreSQL →.
Netzwerkinfrastruktur
Der Server, auf dem der Reverse-Proxy läuft (bei der Docker-Installation standardmäßig Traefik, alternativ bzw. bei der nativen Installation nginx), ist so eingerichtet, dass er einen im
Internet verfügbaren Dienst hosten kann. Er hat eine öffentliche IP-Adresse und einen öffentlichen DNS
Namen z. B. mdm.example.com. Wenn Dienste auf mehreren internen Servern gehostet werden, können sie ihre Hostnamen gegenseitig auflösen.
Die öffentliche IP-Adresse muss statisch sein. Dynamische IP-Adressen werden nicht unterstützt. Ausnahmen: Der Server wird von einem Cloud-Anbieter gehostet, wie Amazon Web Services (AWS) oder Microsoft Azure, die die notwendige DNS-Infrastruktur bereitstellen.
Anforderung
- Server hat Zugriff ins Internet (ausgehende Verbindungen direkt oder über einen HTTP-Proxy)
- Server hat eine statische IP Adresse
- Server hat einen öffentlichen DNS Namen
- Das interne DNS ist richtig konfiguriert und funktioniert.
Firewall Konfiguration
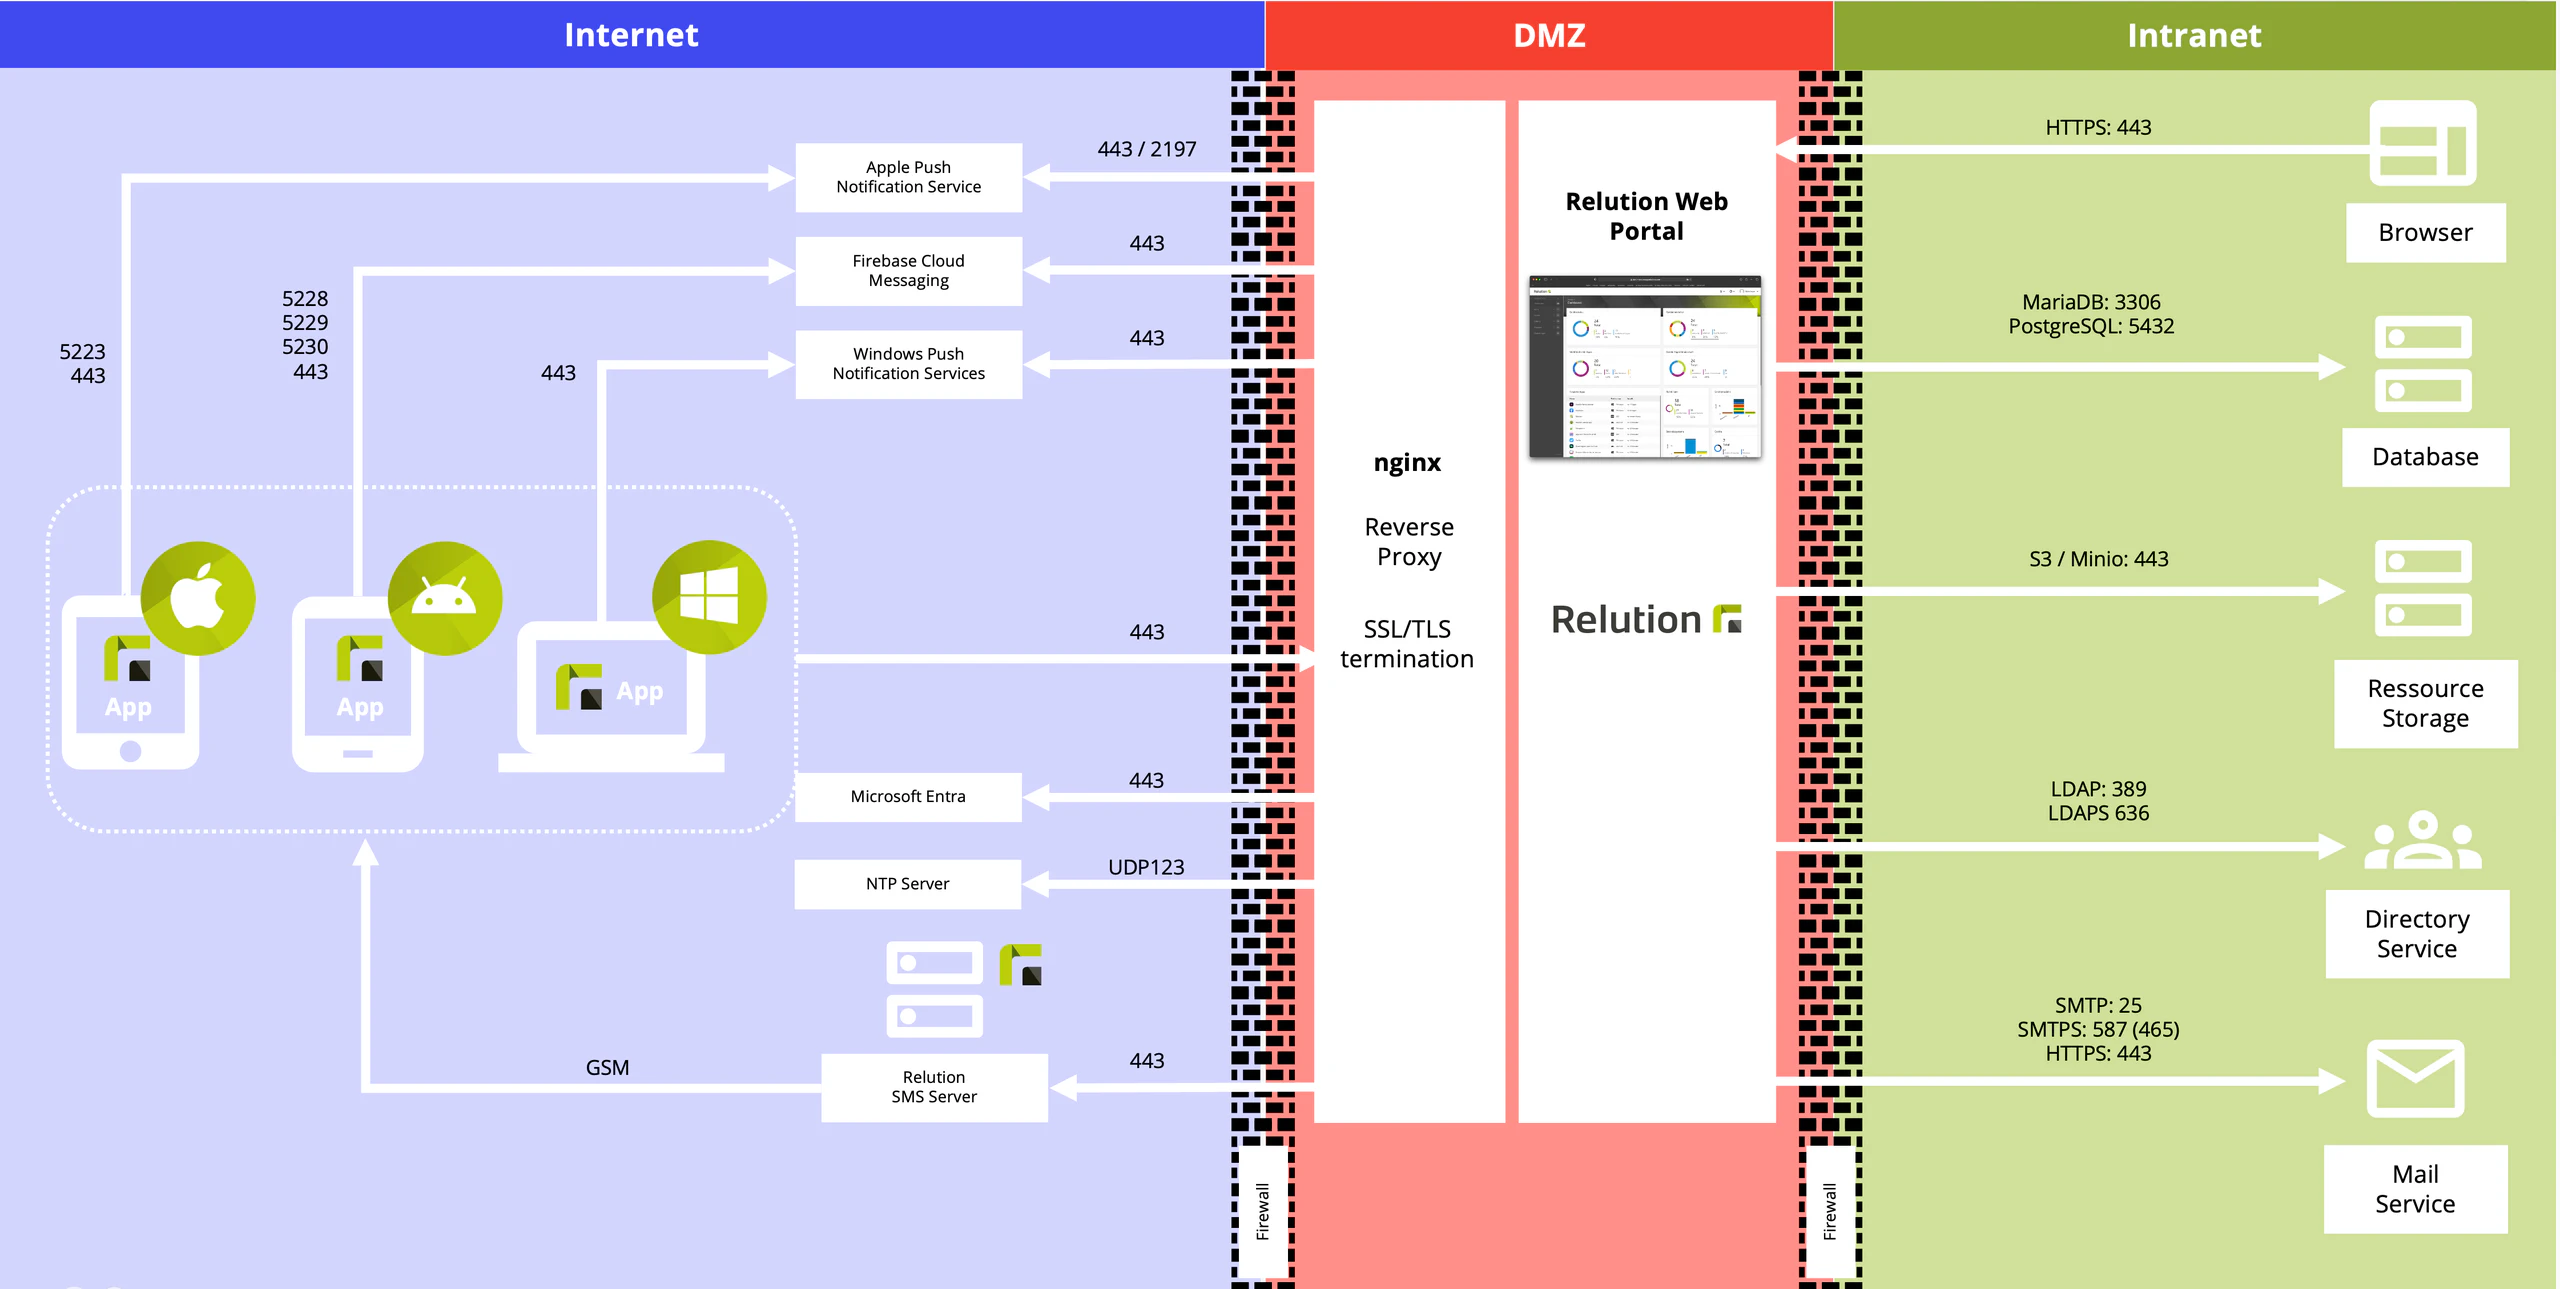
Die Firewall ist so eingerichtet, dass sie eingehende HTTP(S)-Anfragen von mobilen Geräten und Webbrowsern entgegennimmt.
Anforderung
- Der Reverse-Proxy ist über HTTP (80) aus dem Internet erreichbar
- Der Reverse-Proxy ist über HTTPS (443) aus dem Internet erreichbar
- Relution kann sich mit dem Internet verbinden (TCP 80, 443, UDP 123)
- Relution kann sich mit dem SMTP-Server verbinden (standardmäßig Port 25, je nach Konfiguration 465 oder 587)
- Relution kann sich mit dem Datenbankserver verbinden (PostgreSQL: 5432, MariaDB: 3306)
- Mobile Geräte im internen Netz erreichen APNs über TCP 5223 und 443 (siehe Systemanforderungen →)
Optional:
- Relution kann sich mit LDAP über Port 389 oder 636 verbinden
- Relution kann sich mit einem externen S3-kompatiblen Objektspeicher verbinden, sofern einer verwendet wird (siehe Objektspeicher für Relution →)
- Bei mehreren Anwendungsservern (Cluster) erreichen sich die Knoten gegenseitig über TCP 7800 und 7900–7903; für das Health Status Monitoring ist TCP 8099 erreichbar
Zertifikate
Für HTTPS wird ein gültiges SSL-Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle (CA) benötigt.
- Selbstsignierte Zertifikate funktionieren nicht, weil mobile Geräte ihnen im Allgemeinen nicht trauen.
- Zertifikate von Let’s Encrypt → funktionieren und sind kostenlos
Auf W3Techs → findet sich eine Liste bekannter Zertifizierungsstellen auf der Grundlage von Marktanteil und Nutzung.
| Anforderung | Erfüllt |
|---|---|
Ein gültiges SSL-Zertifikat und ein gültiger Schlüssel liegen vor | |
Ein Apple Account für das APNS-Zertifikat ist vorhanden (nur für die Verwaltung von Apple-Geräten) |