 Customer Hub
Multi-Faktor-Authentifizierung
Die Multi-Faktor-Authentifizierung, kurz MFA, ist ein Sicherheitsmechanismus, bei dem Benutzer für den Zugang zu einer Anwendung mindestens zwei unabhängige Verifizierungsfaktoren angeben müssen, um sich eindeutig zu identifizieren.
Unbefugter Zugriff wird durch die zusätzliche Authentifizierungsmethode deutlich erschwert; das Sicherheitsniveau wird somit maßgeblich erhöht.
MFA und Relution
Relution ermöglicht LDAP- und lokalen Benutzern, im Relution Portal zusätzlich zu Benutzername und Kennwort die weiteren Authentifizierungsmethoden E-Mail (Einmal-Code per E-Mail) und Authenticator App zu aktivieren.
Damit wird der Forderung des Bundesamts für Sicherheit in der Informationstechnik (BSI) an MDM-Anbieter Rechnung getragen, die Bereitstellung einer zusätzlichen Sicherheitsstufe umzusetzen.
Wie wird die MFA in Relution konfiguriert?
Unter Einstellungen → Verwaltung der Anmeldedaten legt ein Organisations- oder System-Administrator im Abschnitt Multi-Faktor-Authentifizierung fest, welche MFA-Methoden in der Organisation zur Verfügung stehen. Standardmäßig sind E-Mail-Authentifizierung und Authenticator Apps (TOTP) aktiviert. Maßgeblich ist die Einstellung der Organisation, zu der ein Benutzer gehört.
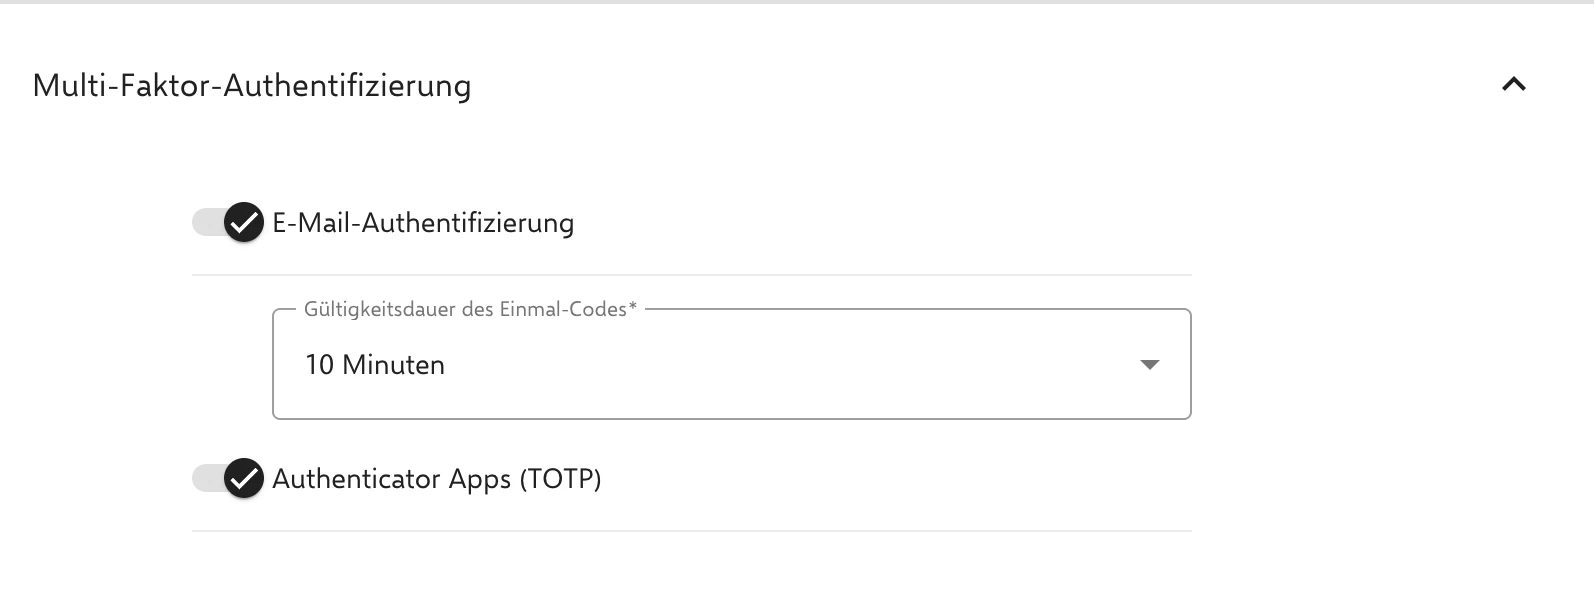
Für die E-Mail-Authentifizierung wird die Gültigkeitsdauer des Einmal-Codes festgelegt: 30 Sekunden, 1, 2, 5, 10, 15 oder 30 Minuten oder 1 Stunde (Standard: 10 Minuten). Authenticator Apps (TOTP) erlaubt die Anmeldung mit einem zeitbasierten Code aus einer Authenticator-App. Jede der beiden Methoden lässt sich einzeln deaktivieren, beide können auch parallel aktiv sein.
Werden beide Methoden deaktiviert, fragt Relution bei der Anmeldung keinen zweiten Faktor mehr ab – auch nicht für Rollen mit erzwungener MFA und nicht für Benutzer, die bereits MFA-Tokens eingerichtet haben.
MFA-Anmeldung erzwingen
Das Relution Permission-System wurde um die Möglichkeit Multi-Faktor-Authentifizierung erweitert. Dabei kann für eine Rolle definiert werden, ob die MFA-Anmeldung vorausgesetzt wird oder nicht.
Ist die Berechtigung/ Rolle mit aktivierter MFA-Anmeldung einem Benutzer oder einer Gruppe zugeordnet, wird bei einem LogIn eine MFA-Anmeldung zwingend benötigt.
Wurde noch keine MFA-Methode eingerichtet, dann muss der Benutzer dies bei der ersten Anmeldung durchführen.
Die MFA gilt nicht nur für die Anmeldung im Relution Portal. Ab Relution 26.5.5 wird der zweite Faktor auch bei der Anmeldung an Anwendungen abgefragt, die Relution als Identity Provider → nutzen. Ab Relution 26.5.6 gilt das zusätzlich für Anmeldungen direkt am Gerät, also für die Anmeldung an Shared Devices über den Relution Agent und für die Benutzeranmeldung während der Einschreibung in Android Enterprise (siehe Optionen der Einschreibung →). Das Gerät wird dem Benutzer erst zugeordnet, wenn der zweite Faktor bestätigt ist.
MFA für eine Gruppe erzwingen
Soll die MFA-Anmeldung für alle Mitglieder einer Gruppe gelten, wird eine Rolle mit aktivierter MFA angelegt und der Gruppe zugewiesen. Berücksichtigt werden auch Rollen aus übergeordneten Gruppen.
- Unter
Benutzer→Berechtigungenüber Hinzufügen eine neue Rolle anlegen oder eine bestehende eigene Rolle öffnen. - Im Abschnitt Multi-Faktor-Authentifizierung die Option Multi-Faktor-Authentifizierung wird für die Rolle erzwungen aktivieren und mit Speichern übernehmen.
- Unter
Benutzer→Gruppendie gewünschte Gruppe öffnen. - Über Berechtigungen verwalten die Rolle auswählen und mit Speichern übernehmen.
Der Abschnitt Multi-Faktor-Authentifizierung erscheint in der Rolle erst, wenn unter Einstellungen → Verwaltung der Anmeldedaten mindestens eine MFA-Methode aktiviert ist. Die Standardrollen von Relution lassen sich nicht bearbeiten; für die MFA wird daher eine eigene Rolle benötigt. Die Zuweisung ist auch bei Gruppen möglich, die per LDAP synchronisiert werden. Weitere Informationen zu Rollen enthält der Artikel Berechtigungen →.
E-Mail-Token
Jeder Benutzer kann die MFA unabhängig von einem Administrator im Relution Portal für sich aktivieren. Ist ein MFA-Token eingerichtet, wird der zweite Faktor bei jeder Anmeldung abgefragt, auch ohne Rolle mit erzwungener MFA.
Im Relution Portal öffnet das Benutzermenü oben rechts den Eintrag Profil. Dort öffnet im Reiter MFA-Tokens die Schaltfläche Hinzufügen den Dialog Neuen MFA-Token hinzufügen. Den Reiter gibt es nur, wenn unter Einstellungen → Verwaltung der Anmeldedaten mindestens eine MFA-Methode aktiviert ist. Nach Auswahl von E-Mail wird im nächsten Schritt die E-Mail-Adresse eingegeben.
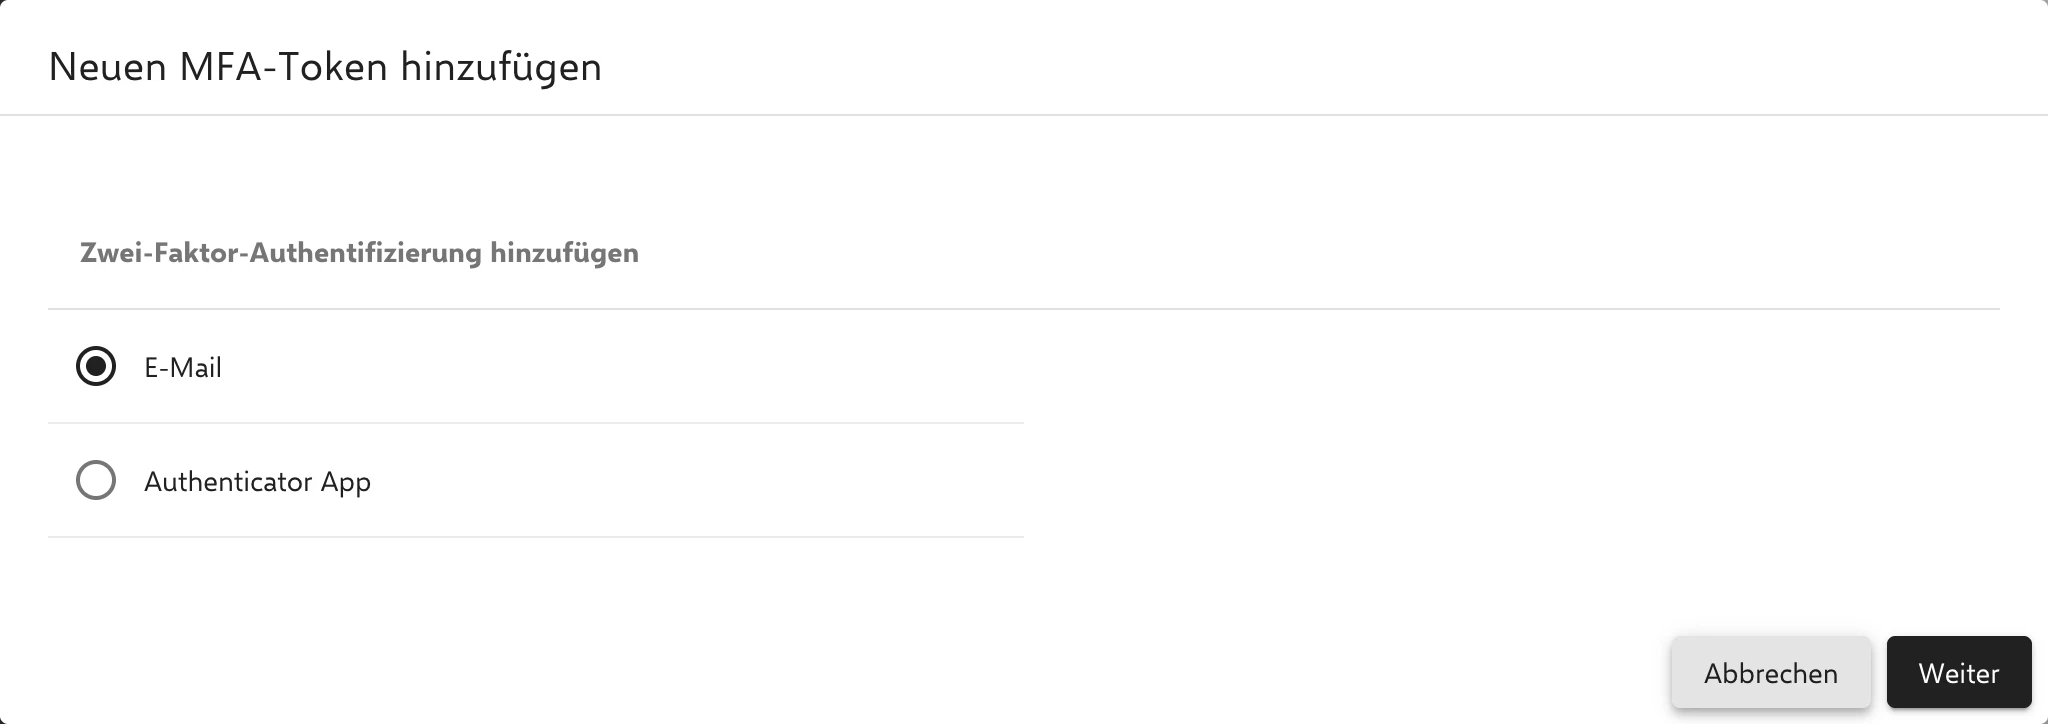
Private wie auch vom Benutzer abweichende E-Mail-Adressen lassen sich im System hinterlegen – im Schulkontext sinnvoll.
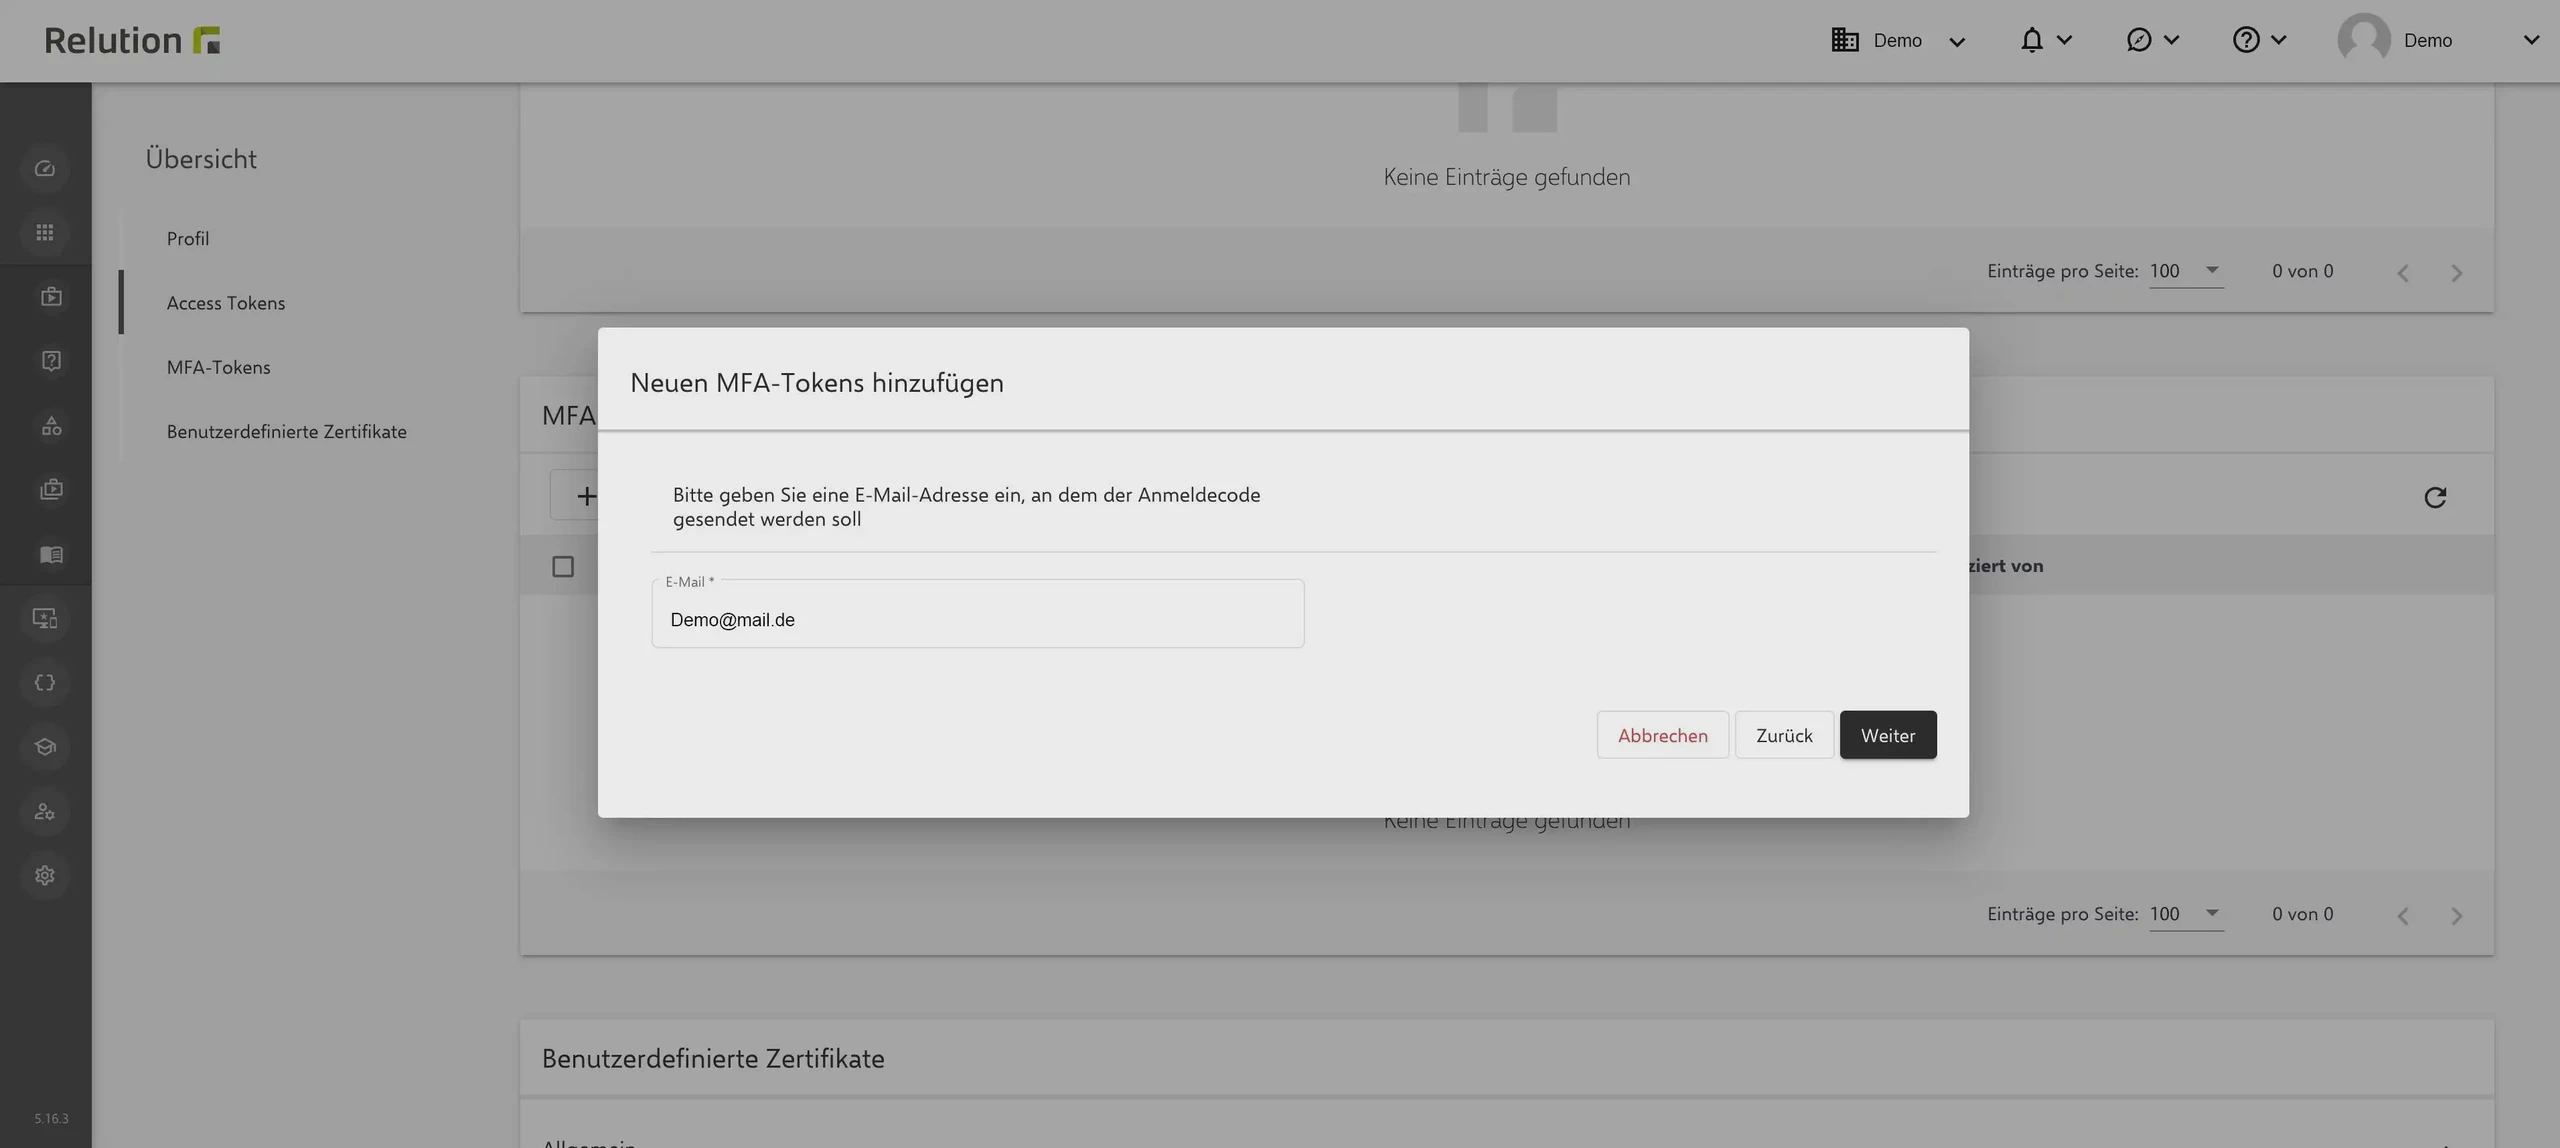
Nach der Eingabe wird ein Einmal-Code zur Verifizierung an die hinterlegte E-Mail-Adresse versandt. Er bleibt für die vom Administrator festgelegte Dauer gültig. Sobald der sechsstellige Verifizierungscode aus der E-Mail eingegeben ist, ist die Multi-Faktor-Authentifizierung eingerichtet. Wird die Einrichtung vorher abgebrochen, erscheint der Token mit dem Status Unvollendet und gilt nicht als MFA-Faktor.
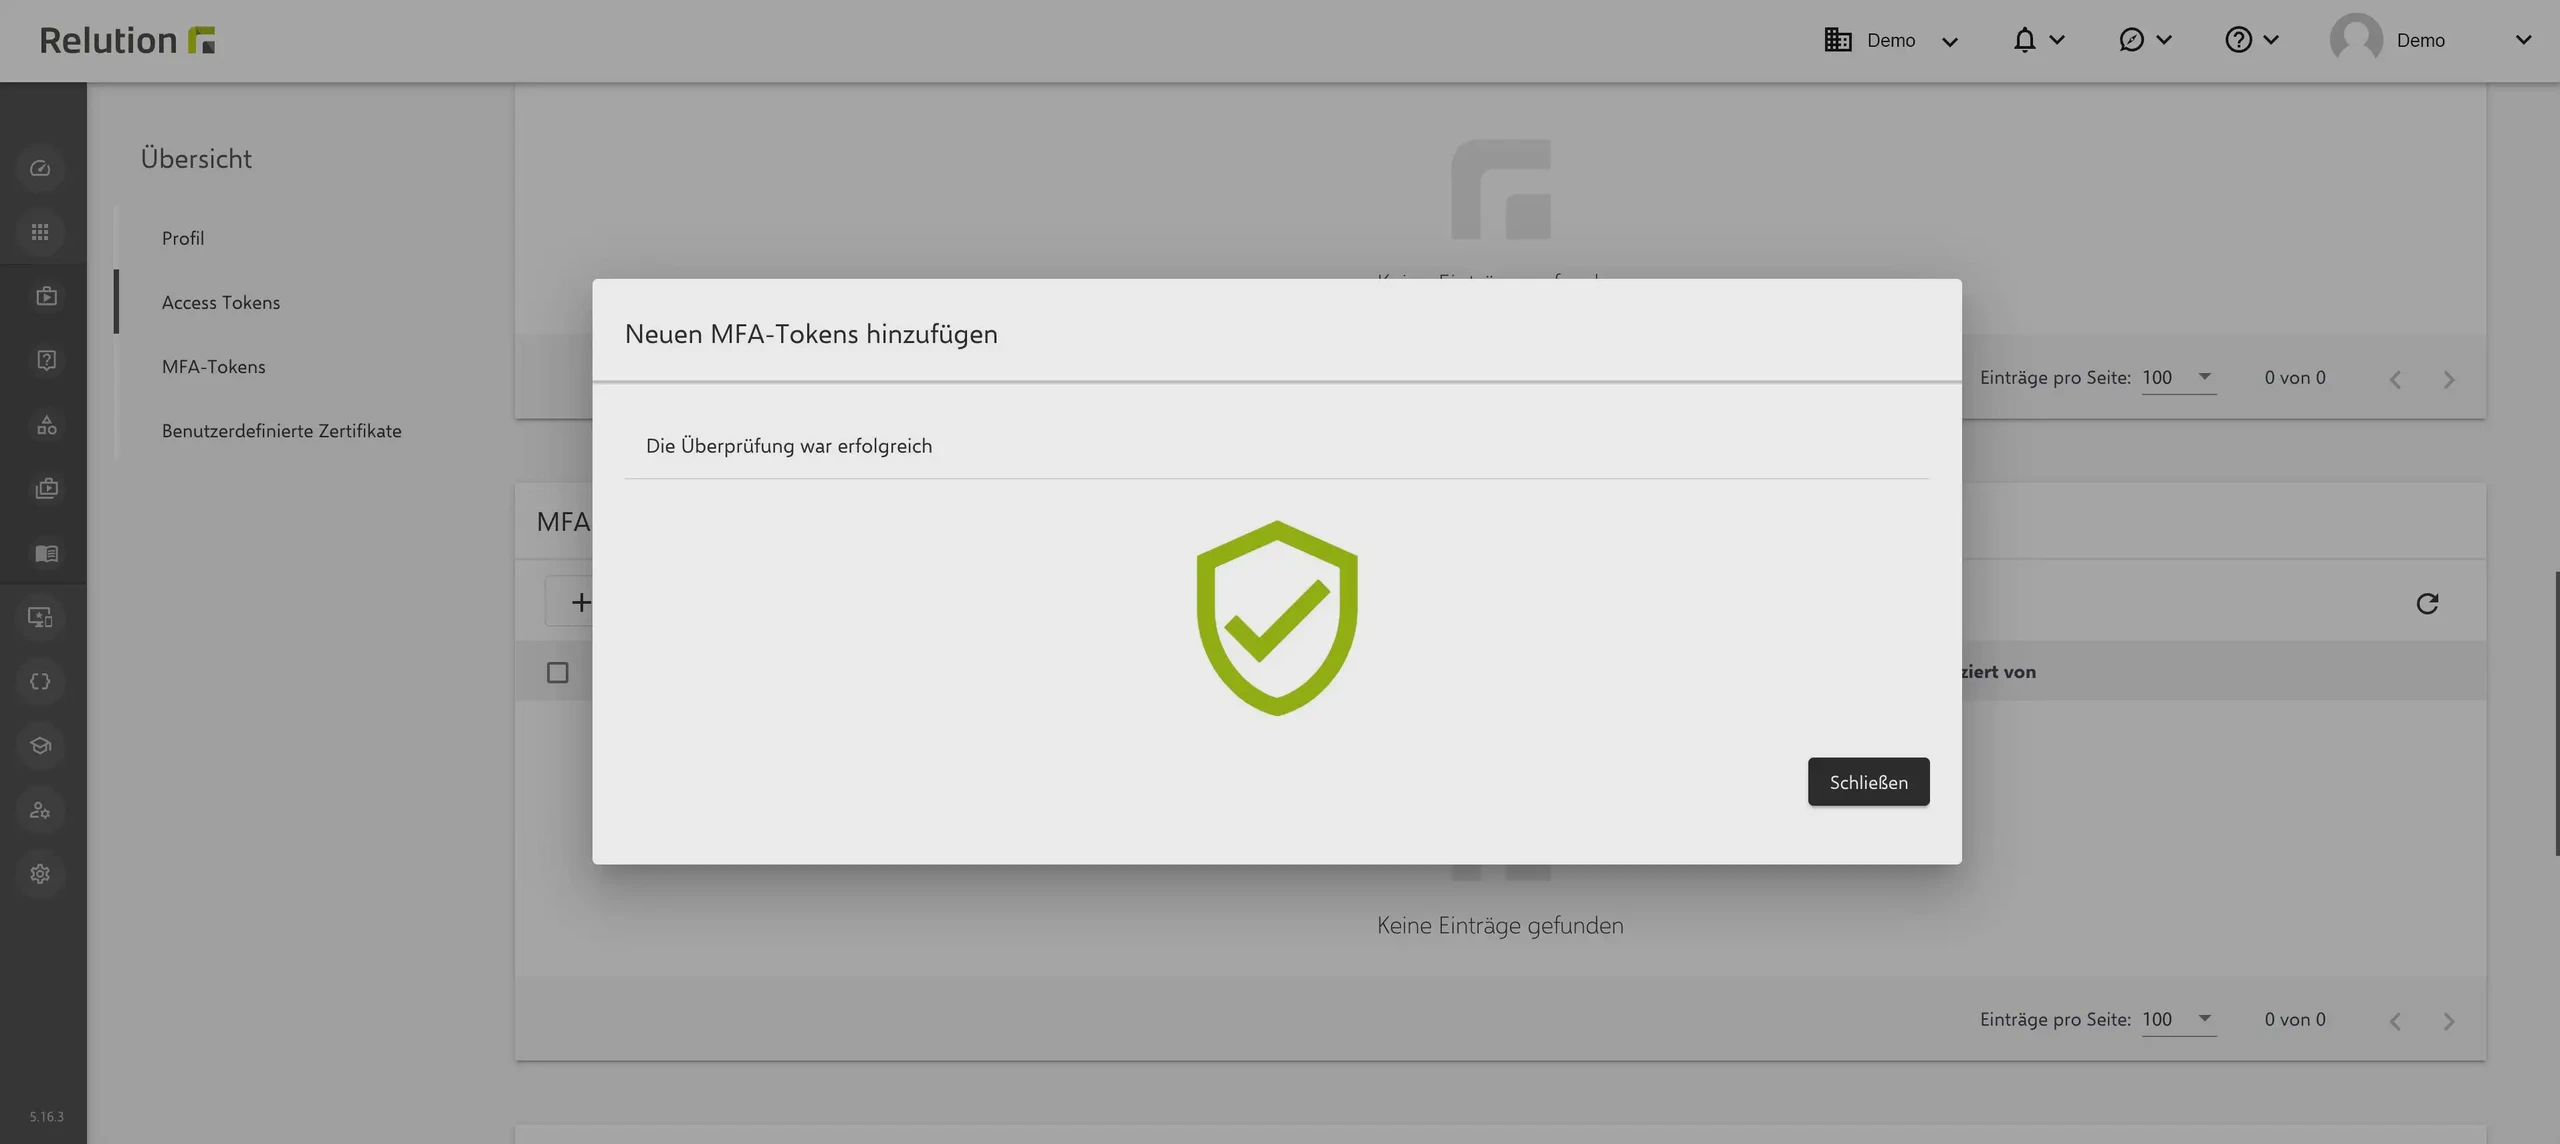
Im Relution Portal lassen sich beliebig viele MFA-Faktoren hinterlegen. Sind mehrere E-Mail-Tokens eingerichtet, wird der Code bei der Anmeldung an alle hinterlegten Adressen gesendet. Zusätzlich zur E-Mail-Variante wird die Verwendung diverser Authenticator-Apps unterstützt.
Wird im Dialog Neuen MFA-Token hinzufügen die zweite Variante Authenticator App ausgewählt, wird ein QR-Code angezeigt, der mit einer zuvor auf dem Endgerät installierten Authenticator-App gescannt wird.
Es besteht auch die Möglichkeit, auf einen Einrichtungsschlüssel zur Verifizierung zurückzugreifen.
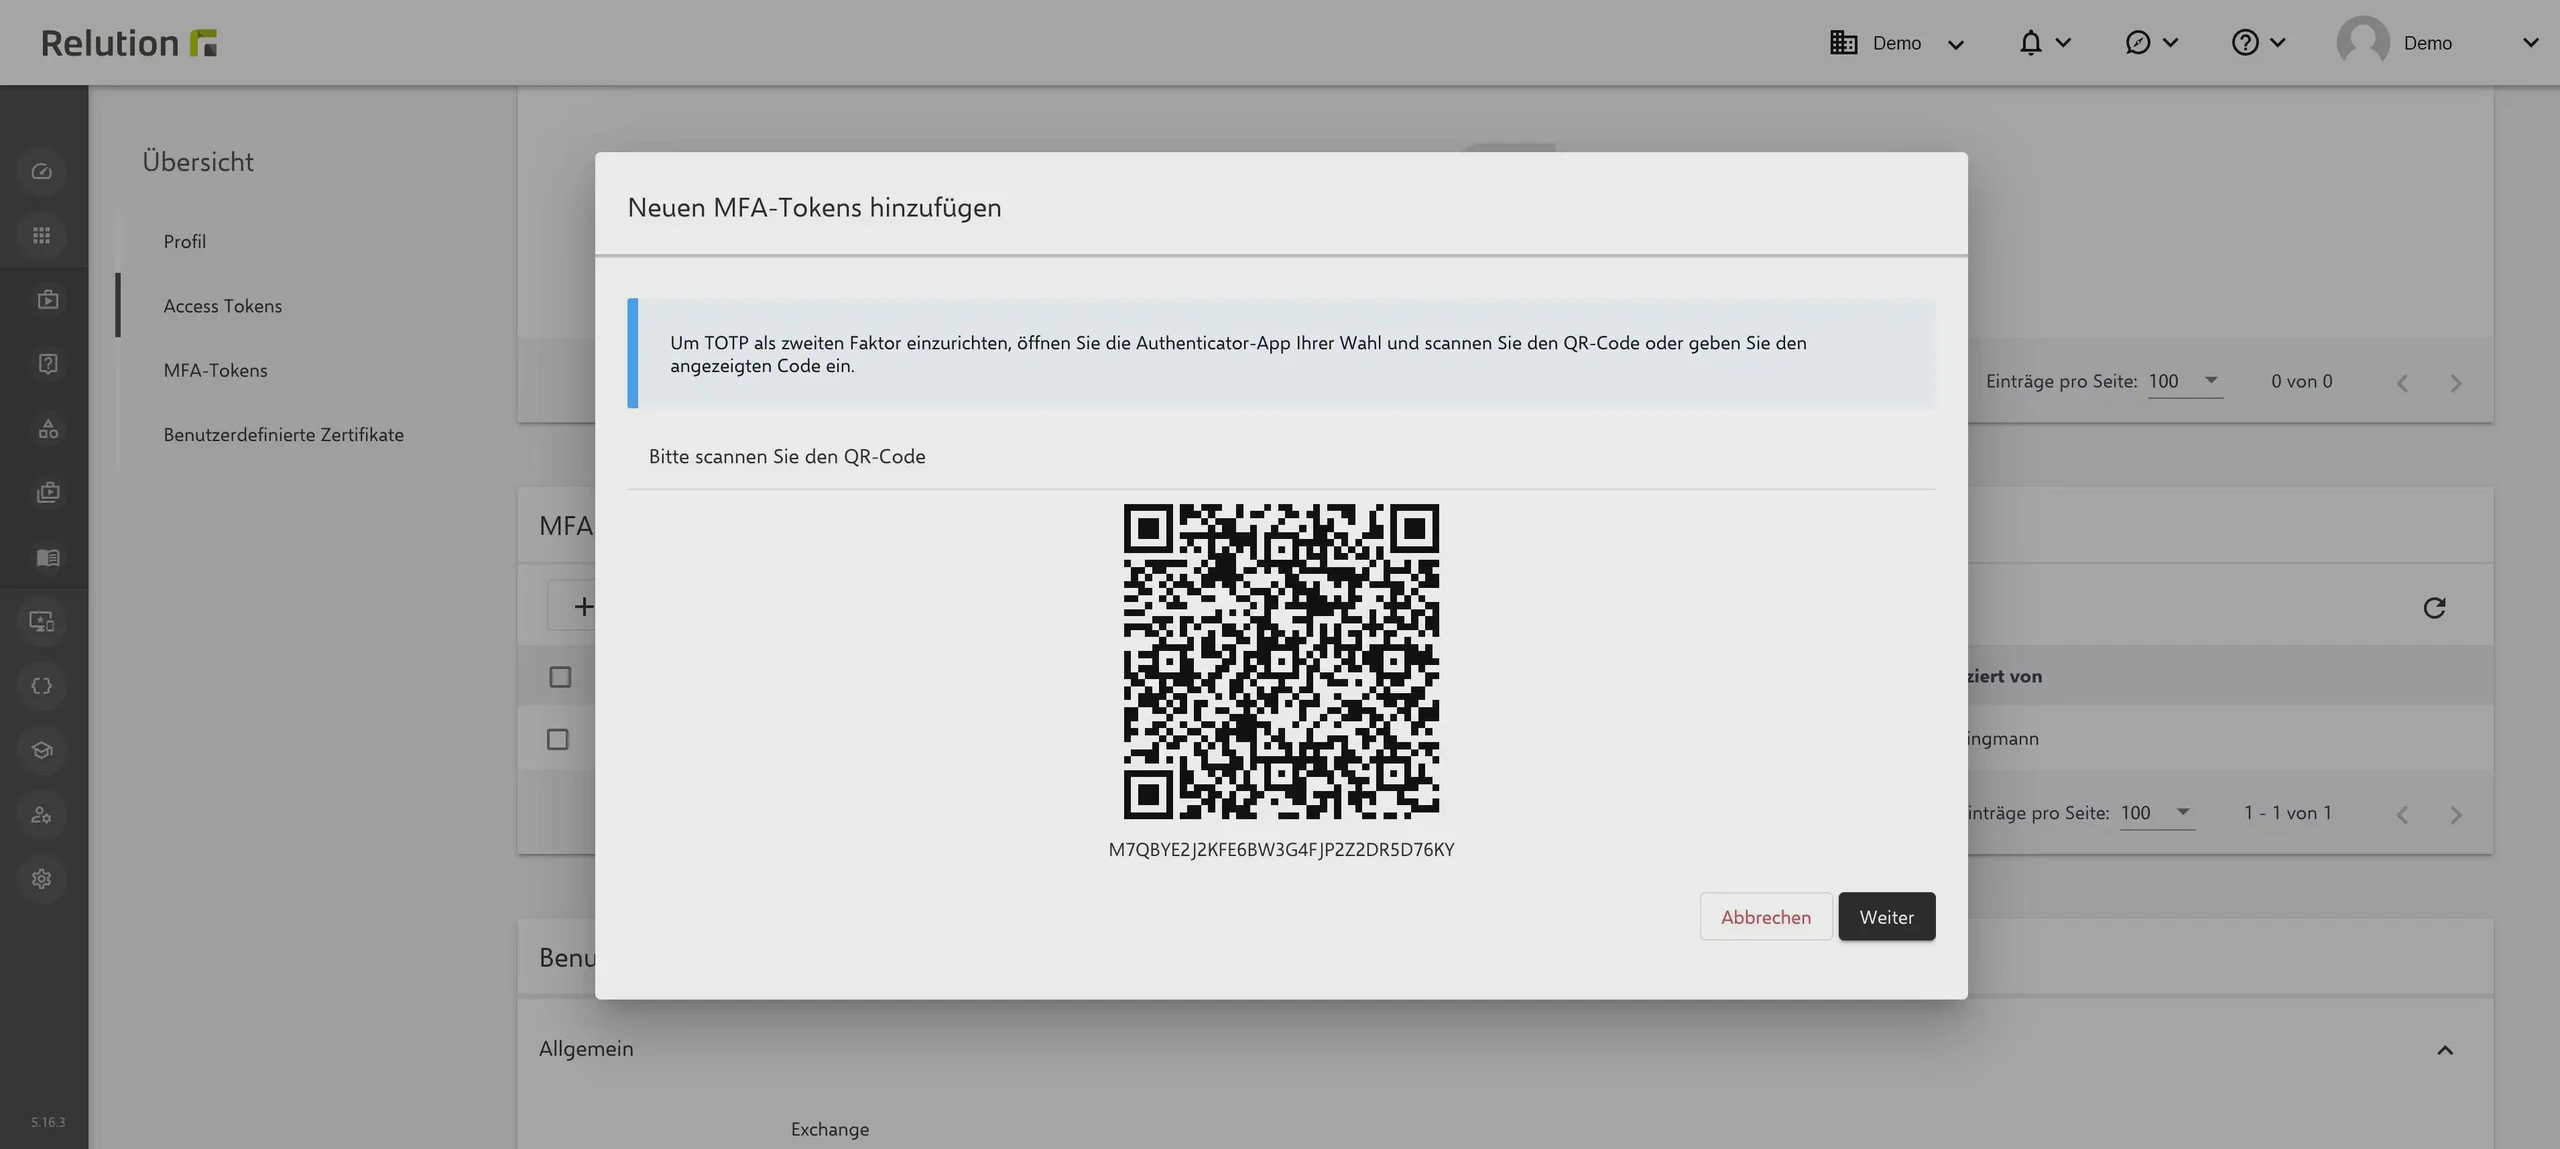
Sind diverse Authenticator-Apps bei mehreren Geräten gleichzeitig in Verwendung, wird für eine korrekte Anmeldung die Gültigkeit von mindestens einer App überprüft.
Bei Verwendung beider Multi-Faktor-Authentifizierungsmethoden wird primär die Authenticator-App abgefragt; die hinterlegte E-Mail-Variante dient als Absicherung. Bei der Anmeldung wechselt die Schaltfläche E-Mail verwenden (unter Kein Zugriff auf die Authenticator App?) zur E-Mail-Variante; E-Mail erneut senden fordert einen neuen Code an.
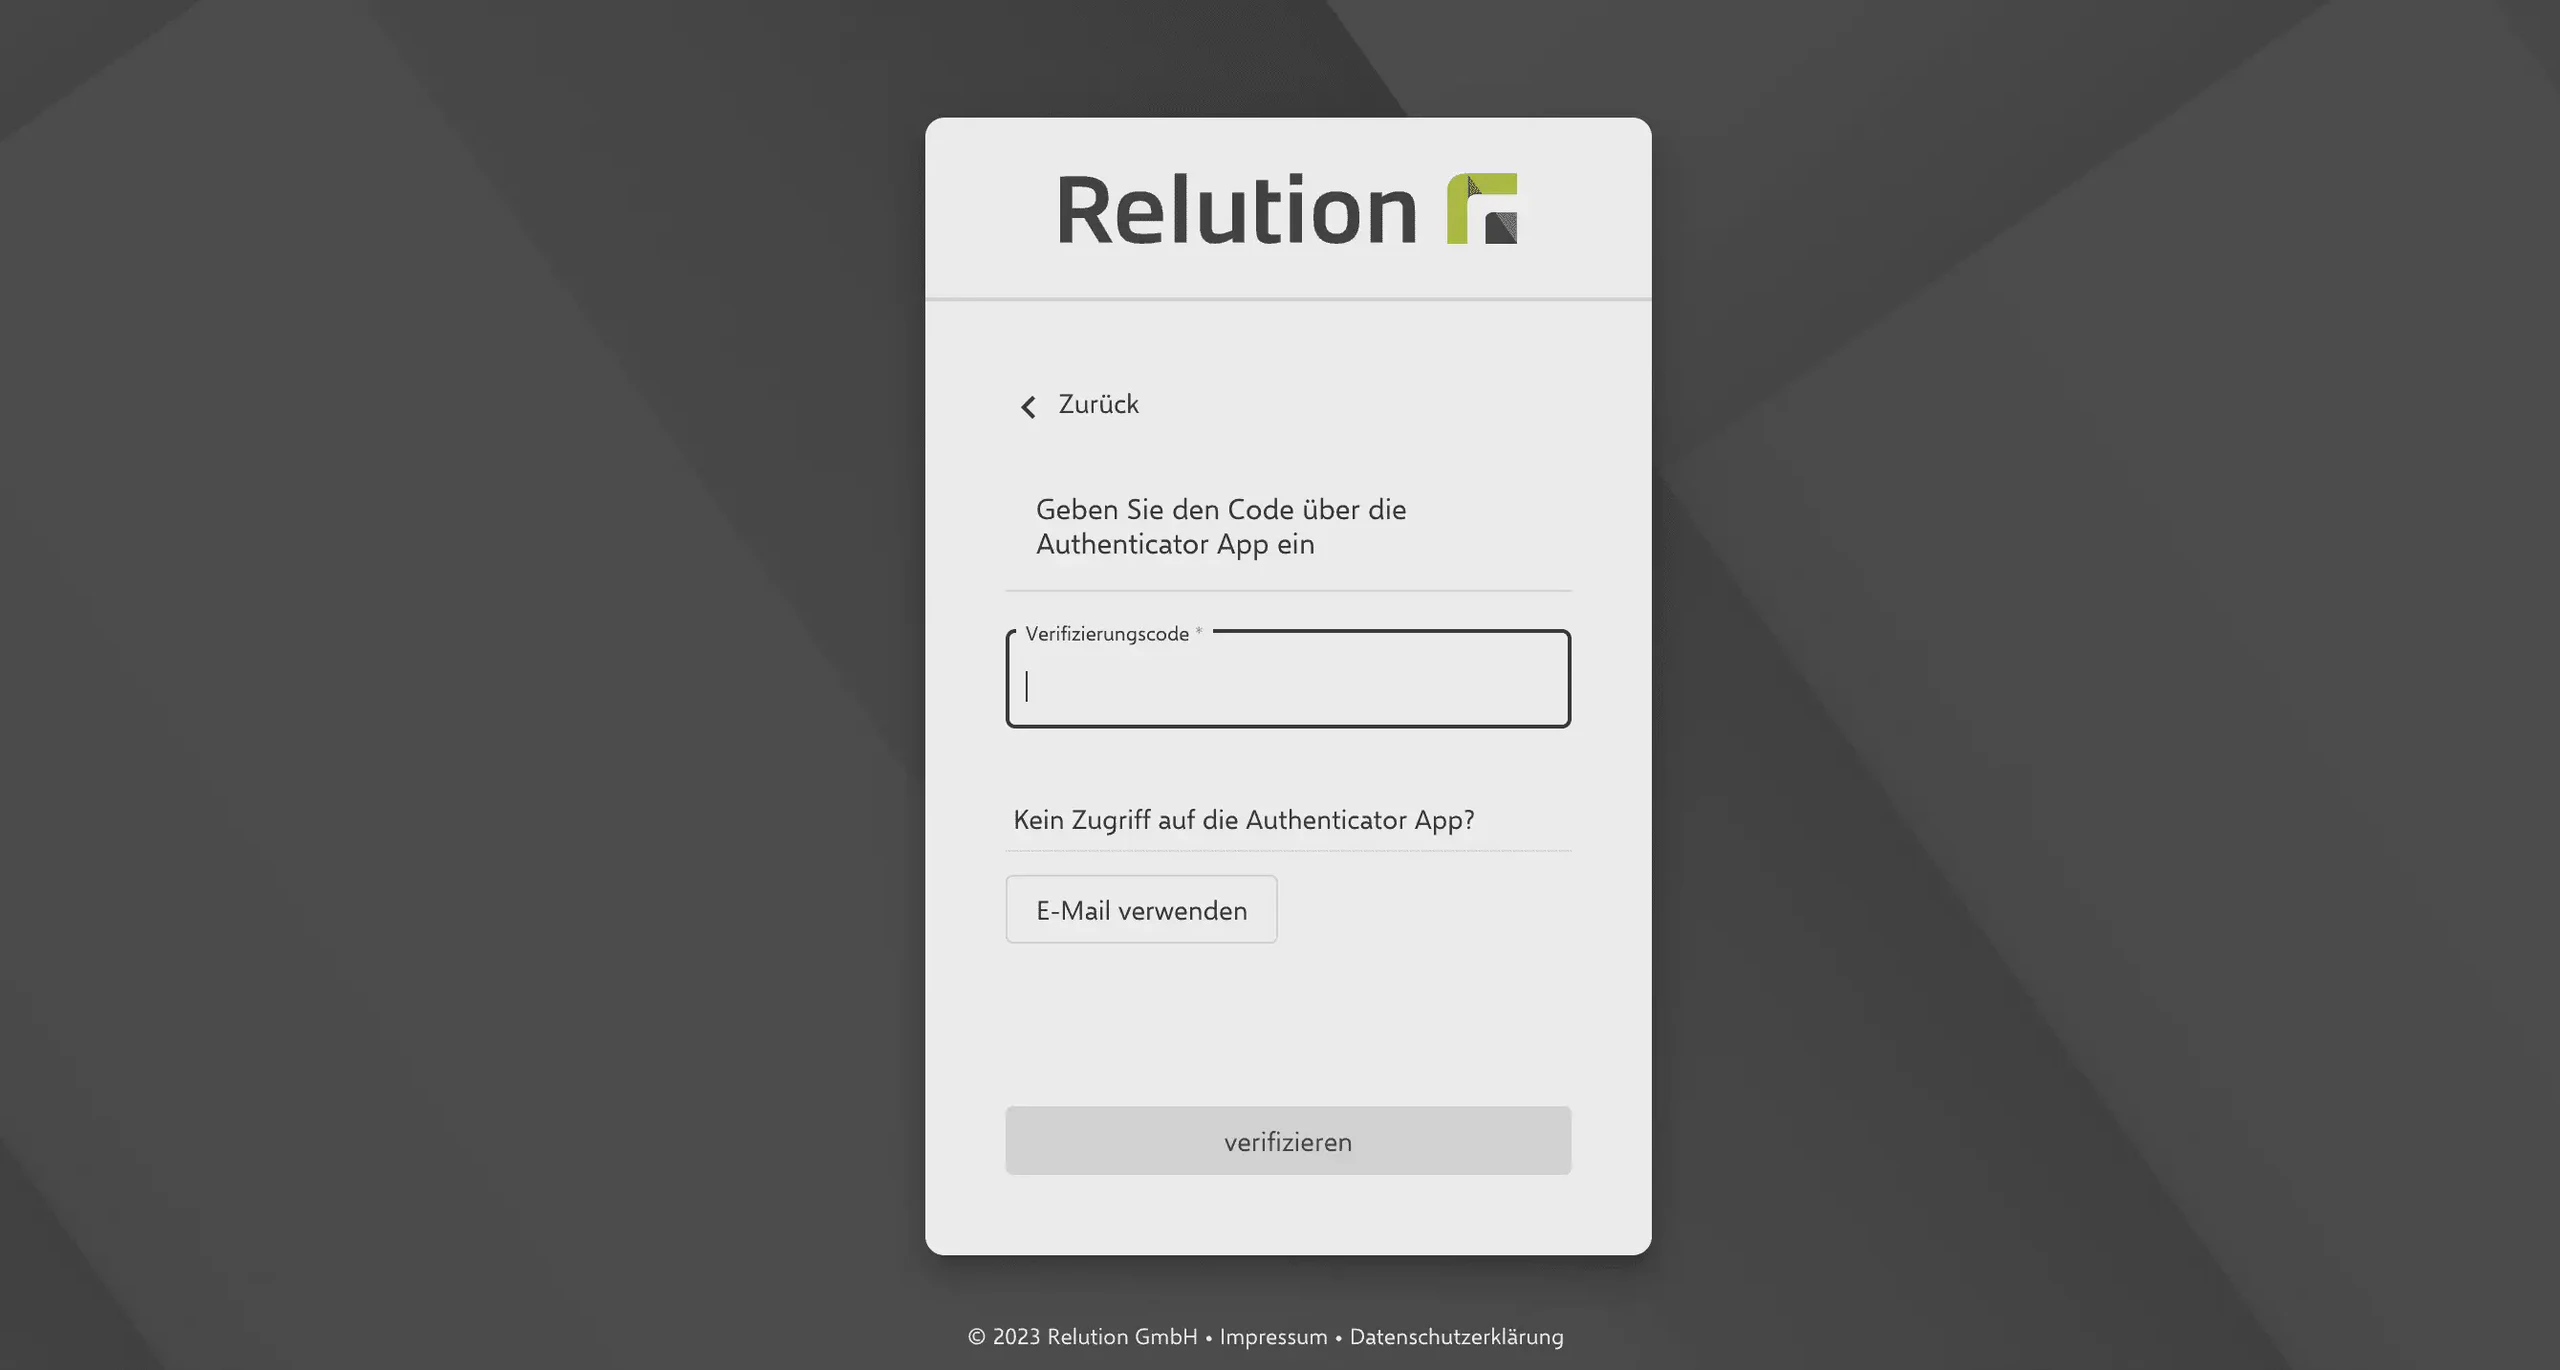
Ist lediglich die Authenticator-App in Verwendung, gibt es keinen E-Mail-Fallback.
MFA-Tokens manuell löschen
MFA-Tokens können vom Benutzer im Profil im Reiter MFA-Tokens manuell gelöscht werden.
Wurden alle MFA-Varianten händisch entfernt, die MFA aber über eine Rolle erzwungen, muss bei der nächsten Anmeldung im Relution Portal erneut eine Multi-Faktor-Authentifizierung hinterlegt werden.
Was passiert im Verlustfall des MFAs?
Hat der Nutzer bei aktivierter MFA keinen Zugriff auf E-Mail und/oder Authenticator-App, ist eine Anmeldung im Relution Portal nicht mehr möglich – der Gang zum Administrator ist Pflicht.
Unter Benutzer → Benutzer lässt sich der betroffene Benutzer öffnen und im Abschnitt MFA-Tokens der Token löschen. Voraussetzung ist die Berechtigung zum Löschen von Benutzern. Mit der Berechtigung zum Erstellen von Benutzern lassen sich dort auch MFA-Tokens für den Benutzer anlegen.
Die Spalte MFA der Benutzerliste zeigt, ob ein Benutzer MFA eingerichtet hat; der gleichnamige Filter unterscheidet Konfiguriert und Nicht konfiguriert.