 Customer Hub
Secure Mail Gateway
Relution bietet mit dem Secure Mail Gateway (SMG) die Möglichkeit, die Funktionen eines Exchange Servers zu nutzen, ohne diesen direkt online verfügbar zu machen. Relution arbeitet hier als Proxy und kommuniziert über die Exchange Active Sync (EAS). Die Verwendung des SMG setzt die Verfügbarkeit von Basic-Auth auf dem Exchangeserver voraus. Modern-Auth wird nicht unterstützt.
/Microsoft-Server-ActiveSync an den SMG-Dienst (Port 8093) weiter. Der SMG-Dienst muss den Exchange-Server (Exchange URL) und den Relution-Server erreichen können. Eine Verbindung vom Exchange-Server zum Relution-Server ist nicht erforderlich.Es ist empfehlenswert, die Möglichkeiten der Restriktionen erst zu konfigurieren, nachdem die Verbindung erfolgreich getestet wurde, um mögliche Fehler auszuschließen. Ist die Verbindung erfolgreich getestet und funktioniert die Arbeit mit den Endgeräten, können die Berechtigungen entsprechend konfiguriert werden.
Konfiguration des Secure Mail Gateway
Die Einstellungen befinden sich unter Einstellungen → Geräteverwaltung → Secure Mail Gateway. Sie gelten je Organisation; in der globalen Organisation steht die Kachel nicht zur Verfügung.
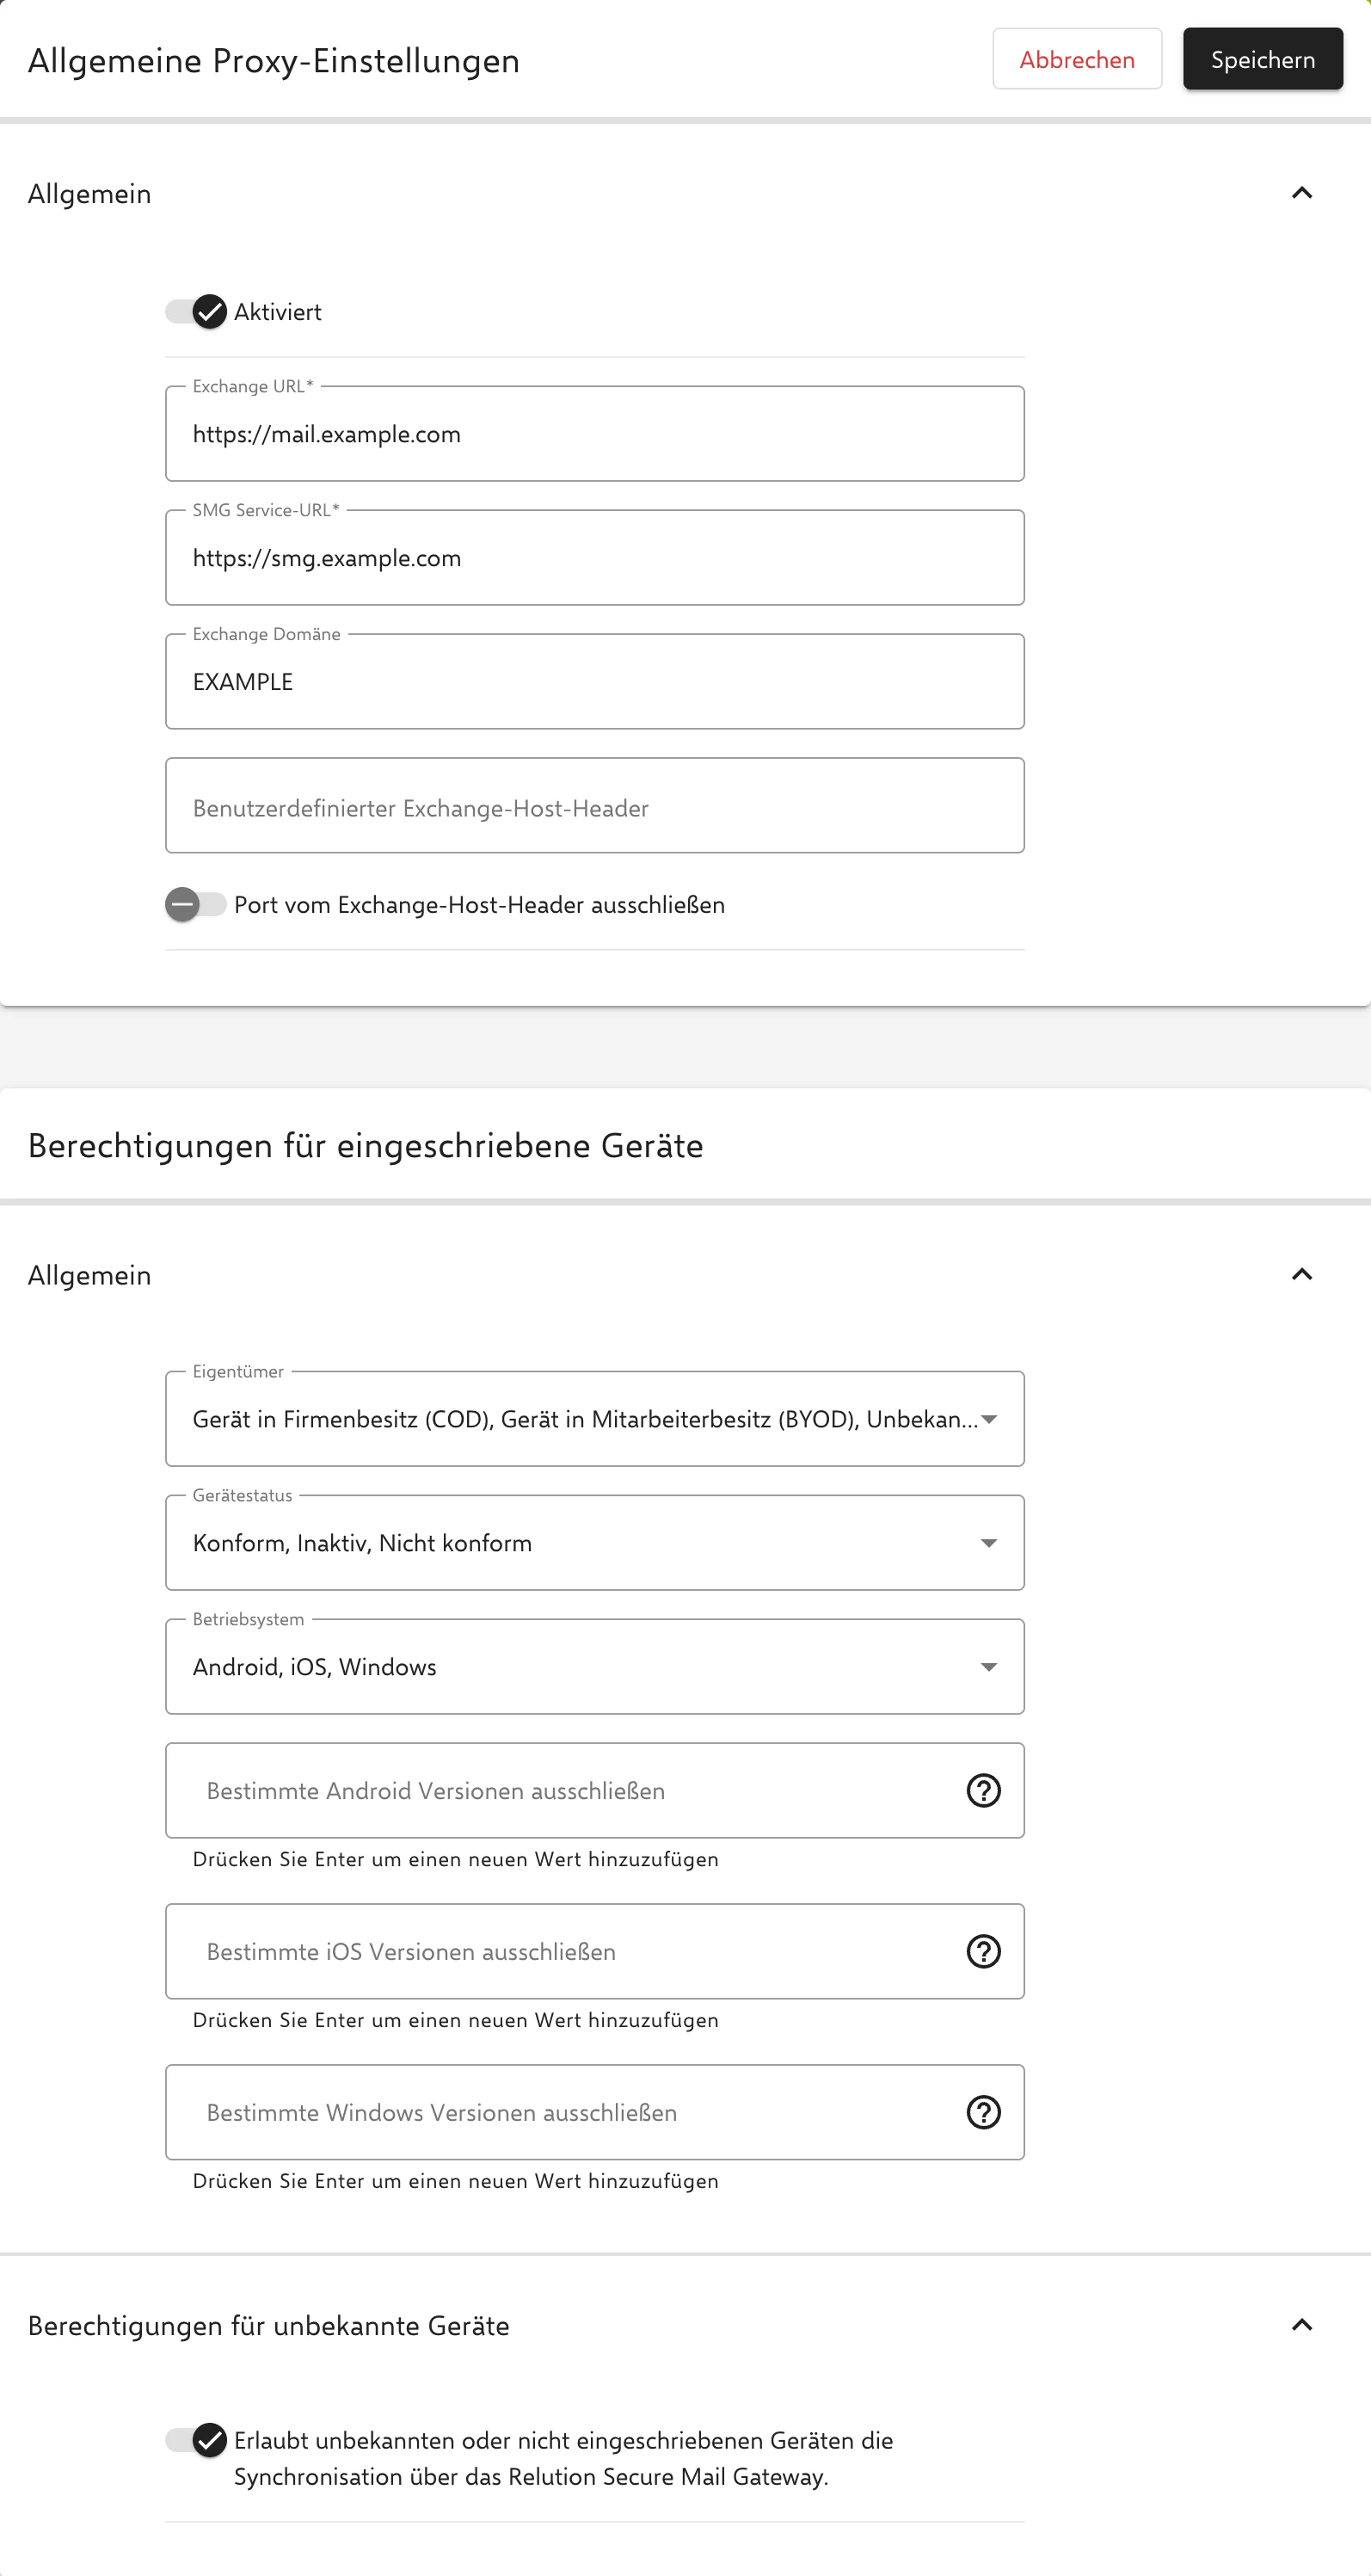
Allgemeine Proxy-Einstellungen
Aktiviert Schaltet das SMG für die Organisation ein. Ist der Schalter deaktiviert, sind die übrigen Felder gesperrt, und in den Exchange-Konfigurationen der Richtlinien lässt sich die Option Secure Mail Gateway verwenden nicht einschalten.
Exchange URL Die Adresse, unter der der Exchange Server erreichbar ist. Pflichtfeld.
SMG Service-URL Die öffentlich erreichbare URL des SMG-Dienstes. Dies kann eine dedizierte Subdomain sein (z. B.
https://smg.ihrserver.example.com) oder dieselbe URL wie der Relution-Server – vorausgesetzt, der Reverse-Proxy leitet/Microsoft-Server-ActiveSynckorrekt an den SMG-Dienst weiter.Das Feld ist ab Relution 26.4.1 verfügbar und ein Pflichtfeld. Wird eine URL eingetragen, die von der Relution-Server-URL abweicht, übernehmen bestehende Exchange-Konfigurationen den neuen Host nicht automatisch. In jeder Richtlinie mit einer Exchange-Konfiguration muss eine neue Version angelegt werden. In der Exchange-Konfiguration muss die Option Secure Mail Gateway verwenden aktiviert werden, damit der Host auf die neue SMG Service-URL gesetzt wird. Danach muss die Richtlinie veröffentlicht werden.
Exchange Domäne Die entsprechende Domäne des Exchange Servers, auf die zugegriffen werden soll. Optional; ist sie gesetzt, verwendet das SMG bei der Weiterleitung an den Exchange-Server diese Domäne (siehe Generelle technische Funktionsweise →).
Benutzerdefinierter Exchange-Host-Header Optionaler Wert für den Host-Header bei der Kommunikation mit dem Exchange-Server. Ist ein Wert eingetragen, ersetzt er den Host-Header, der sonst aus der Exchange URL abgeleitet wird.
Berechtigungen für eingeschriebene Geräte
Die Freigaberegeln legen fest, welche in Relution eingeschriebenen Geräte über das SMG mit dem Exchange-Server synchronisieren dürfen. Eine Anfrage wird nur weitergeleitet, wenn das Gerät alle Regeln erfüllt.
Eigentümer Erlaubte Eigentumsverhältnisse: Gerät in Firmenbesitz (COD), Gerät in Mitarbeiterbesitz (BYOD) und Unbekannt. Standardmäßig sind alle ausgewählt.
Gerätestatus Erlaubte Gerätestatus: Konform, Inaktiv und Nicht konform. Standardmäßig ist nur Konform ausgewählt; inaktive und nicht konforme Geräte werden abgewiesen.
Betriebsystem Erlaubte Plattformen: Android, iOS und Windows. Standardmäßig sind alle ausgewählt.
Bestimmte … Versionen ausschließen Für jede ausgewählte Plattform erscheint ein eigenes Feld, z. B. Bestimmte iOS Versionen ausschließen. Geräte mit einer der eingetragenen Betriebssystemversionen werden abgewiesen.
Es sollte zuerst eine Verbindung aufgebaut und die Funktion getestet werden, bevor Einschränkungen konfiguriert werden.
Berechtigungen für unbekannte Geräte
Der Schalter erlaubt unbekannten oder nicht eingeschriebenen Geräten die Synchronisation über das SMG, z. B. Notebooks oder PCs, die nicht in Relution eingeschrieben werden können. Als unbekannt gilt jedes Gerät, das Relution anhand der Anfrage keinem eingeschriebenen Gerät zuordnen kann. Die Option ist standardmäßig aktiviert. Ist sie deaktiviert, können unter Umständen auch eingeschriebene Geräte bei der ersten Einrichtung des Kontos abgewiesen werden, solange Relution sie noch nicht zuordnen kann.
Verwendung in Richtlinien
Damit Geräte das SMG nutzen, wird in der Exchange-Konfiguration einer Richtlinie die Option Secure Mail Gateway verwenden aktiviert, z. B. für iOS → oder Windows →. Exchange Host und Exchange Domäne werden dann automatisch gesetzt. Ist die Plattform oder eine Betriebssystemversion in den SMG-Einstellungen gesperrt, zeigt die Konfiguration eine Warnung.
Generelle technische Funktionsweise
Bei Exchange-Konfigurationen, die das SMG verwenden, wird am Gerät als Server-Adresse die SMG Service-URL ohne Protokoll (https://) eingetragen. Das Gerät verbindet sich damit mit dem EAS-Endpunkt <SMG Service-URL>/Microsoft-Server-ActiveSync. Als Domäne wird der eindeutige Name der Organisation eingetragen. Damit identifiziert Relution die zu verwendenden SMG-Einstellungen.
Sofern in diesen Einstellungen das SMG aktiviert und konfiguriert ist, werden aus der Anfrage die Header DeviceId und DeviceType extrahiert, und darüber das entsprechende Gerät identifiziert. Je nach SMG-Einstellungen und Vorhandensein, Status bzw. Eigenschaften des identifizierten Geräts (siehe Abschnitt Berechtigungen für eingeschriebene Geräte), wird die Anfrage anschließend abgelehnt oder an den Exchange-Server aus den SMG-Einstellungen weitergeleitet, und die Antwort dann an das Gerät zurückgeliefert. Sofern konfiguriert, wird dabei die Domäne aus den SMG-Einstellungen verwendet.
Passwort
Exchange und SMG verwenden BasicAuth, hier kann es unter Umständen beim Verwenden von Sonderzeichen wie $ # / * ü ö ä und Leerzeichen zu Accountfehlern am Endgerät kommen.
Um das zu prüfen, sollte zum Test ein einfaches Passwort, bestehend aus Buchstaben und Zahlen, verwendet werden.
macOS
MacOS nutzt die Exchange Anbindung über EWS. Das SecureMailGateway kann aber nur ActiveSync weiterleiten. Daher ist es aktuell nicht möglich, macOS Geräte mit SMG zu verwenden.