 Customer Hub
VPN
La configuration VPN transfère des profils VPN sur les appareils Android Classic. Sont pris en charge PPTP, L2TP sur IPSec et IPSec avec XAuth, RSA hybride ou IKEv2, chacun avec une clé pré-partagée ou un certificat. La configuration détermine en outre si un profil reste connecté en permanence en tant que VPN permanent et si les utilisateurs peuvent créer leurs propres profils ou modifier les profils transférés.
Prérequis
- La configuration est disponible dans les politiques Android pour les appareils Android Classic et peut être ajoutée une fois par politique. Une configuration peut contenir un nombre quelconque de profils VPN.
- La politique nécessite en plus une configuration Code d’accès → activée. Si elle est absente ou désactivée, la version de la politique ne peut être ni publiée ni testée ; les boutons Publier et Test indiquent comme motif « Il manque une configuration de code secret pour appliquer la configuration VPN ».
- Si plusieurs politiques comportant une configuration VPN activée s’appliquent à un appareil, Relution n’en transfère qu’une seule. Les profils de plusieurs configurations ne sont pas fusionnés.
- Les types de VPN et les réglages appliqués par un appareil dépendent du fabricant et de la version d’Android.
Paramètres globaux
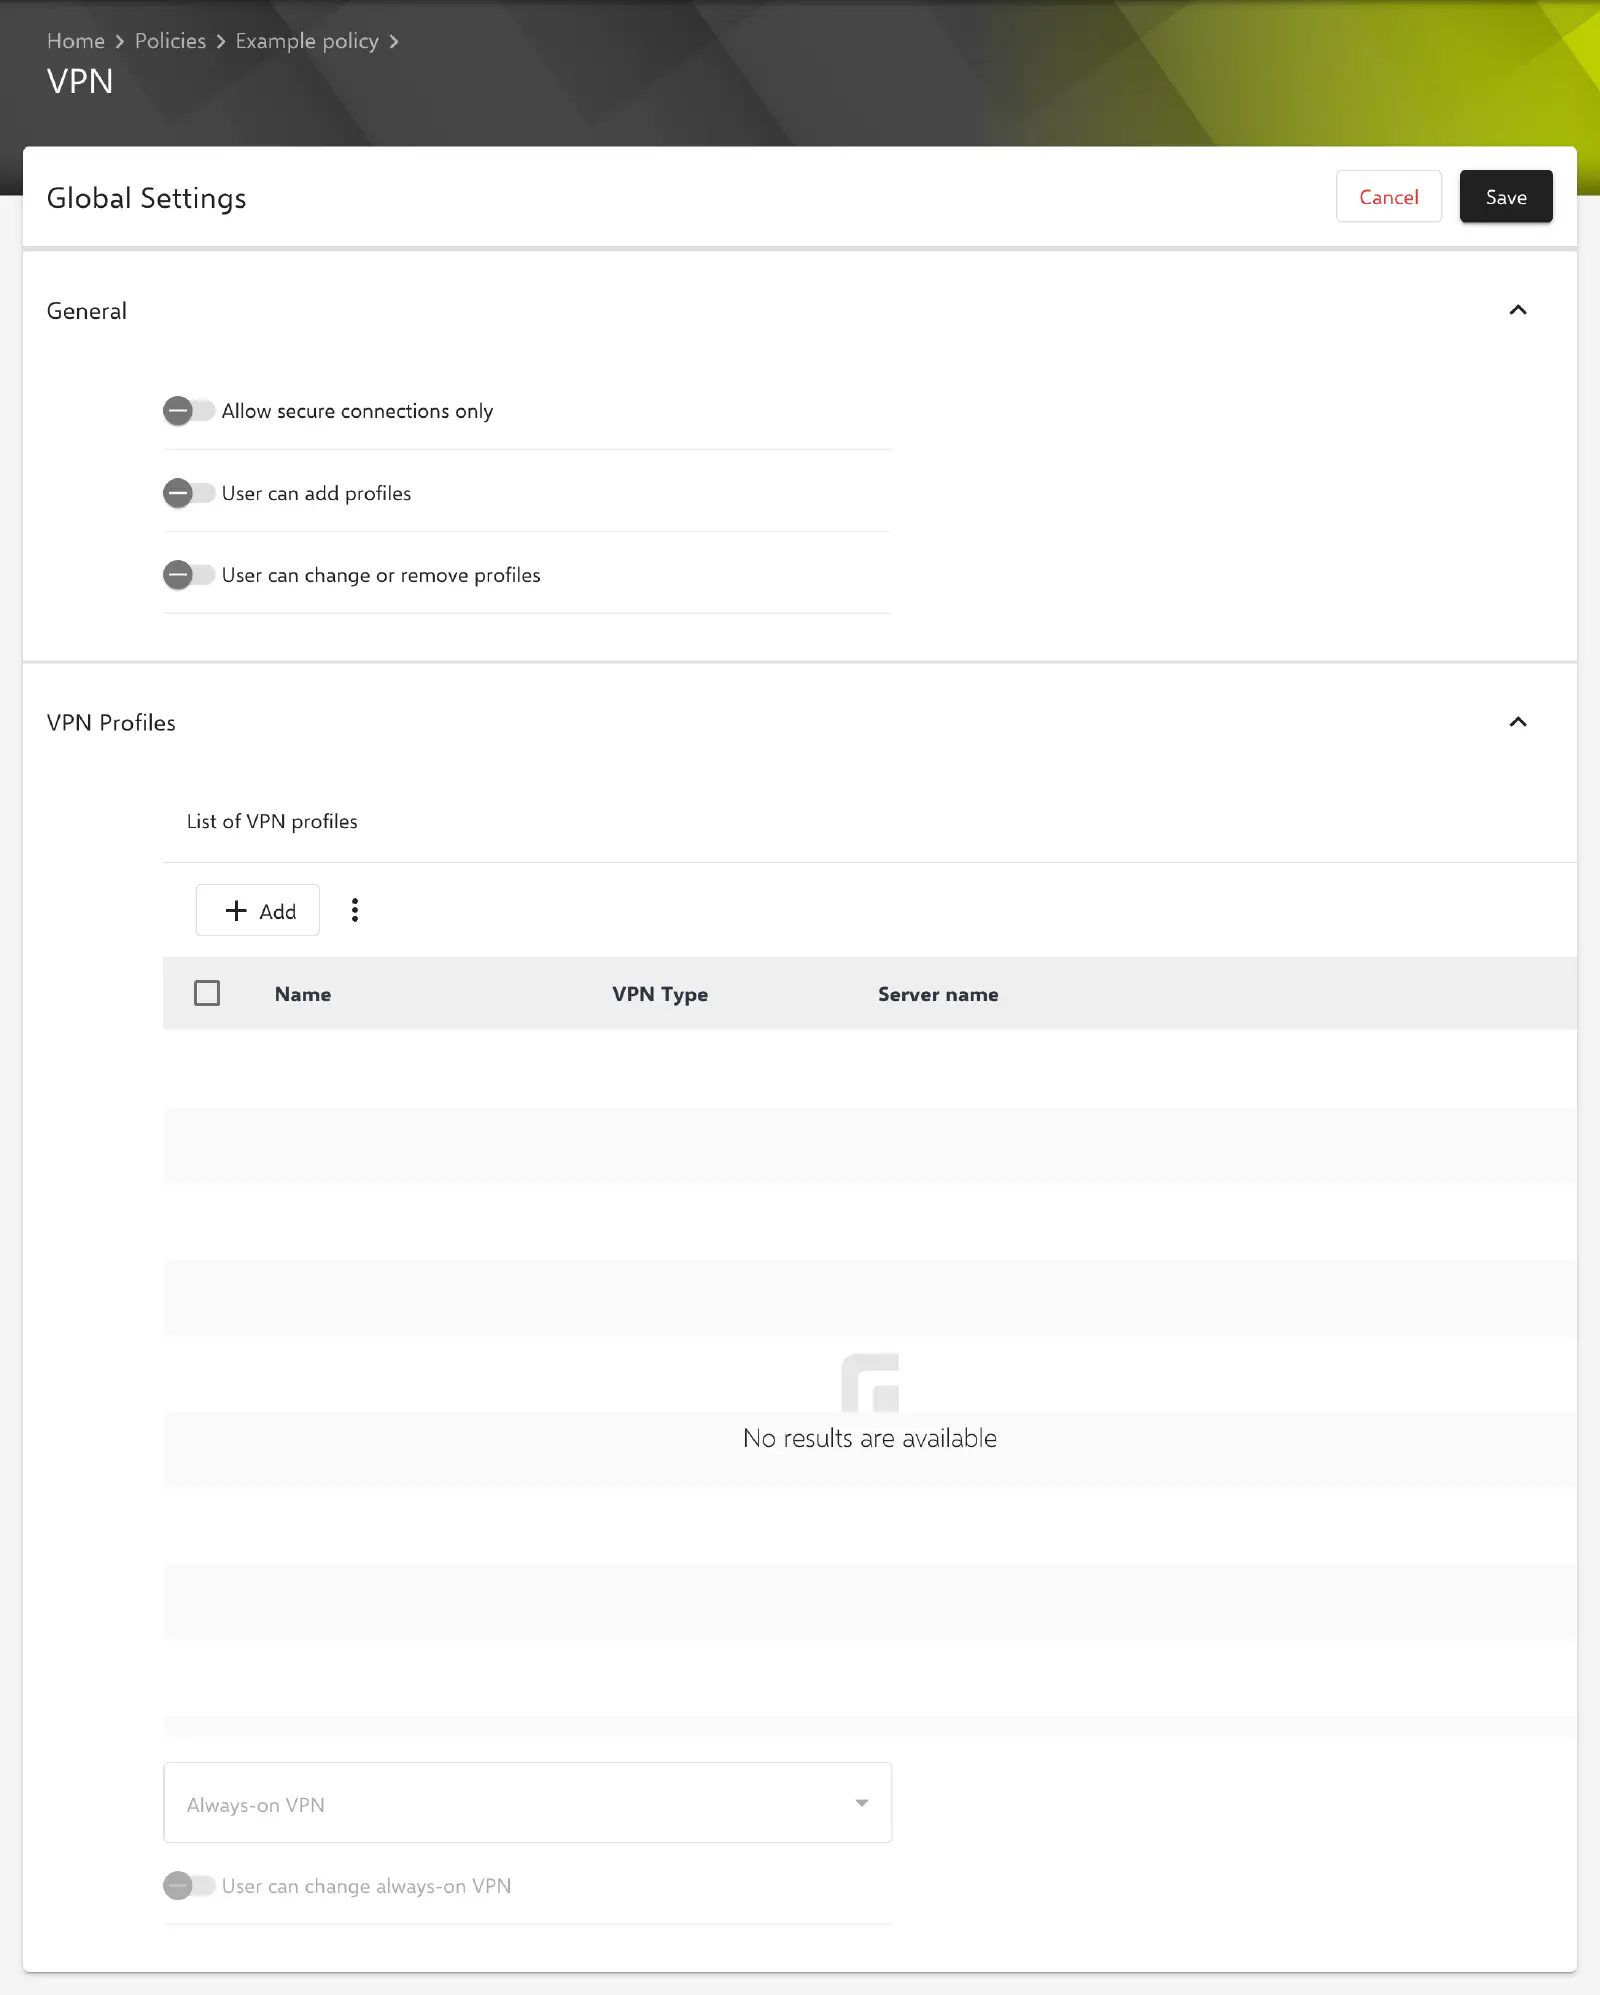
La section Général de la page de configuration présente trois interrupteurs qui s’appliquent à tous les profils. Tous trois sont désactivés par défaut.
- Autoriser uniquement les connexions sécurisées : l’appareil n’autorise que les connexions VPN qu’il considère comme sécurisées.
- L’utilisateur peut ajouter des profils : l’utilisateur peut créer ses propres profils VPN sur l’appareil.
- L’utilisateur peut modifier ou supprimer des profils : l’utilisateur peut modifier ou supprimer les profils VPN sur l’appareil.
Profils VPN
La section Profils VPN liste les profils de la configuration avec Nom, Type de VPN et Nom du serveur. Ajouter crée un nouveau profil ; le menu contextuel d’une entrée permet de la modifier ou de la supprimer. Les modifications des profils ne sont prises en compte qu’à l’enregistrement de la configuration avec Enregistrer ; la boîte de dialogue du profil ne fait que revenir à la liste.
- VPN permanent : sélection d’un profil de la liste qui reste connecté en permanence. Facultatif.
- L’utilisateur peut modifier le VPN permanent : l’utilisateur peut modifier le réglage du VPN permanent sur l’appareil. Désactivé par défaut.
Les deux champs ne sont disponibles que si la configuration contient au moins un profil. Le profil sélectionné sous VPN permanent doit figurer dans la liste lors de l’enregistrement. S’il est supprimé ou renommé, Relution refuse l’enregistrement jusqu’à ce que la sélection soit adaptée.
Profil VPN
La boîte de dialogue Ajouter un profil ou Modifier le profil contient les sections Général et Options avancées. La section Général propose les champs suivants :
- Nom : nom du profil. Obligatoire. Le nom sert aussi à la sélection du VPN permanent.
- Nom du serveur : nom d’hôte ou adresse IPv4 du serveur VPN sans protocole, p. ex.
vpn.example.com. Obligatoire. - Type de VPN : type de connexion. Obligatoire, valeur par défaut PPTP. D’autres champs apparaissent selon le type (voir ci-dessous).
- Nom d’utilisateur et Mot de passe : identifiants de connexion au serveur VPN. Facultatifs. Avec IPsec (PSK IKEv2) et IPSec (RSA d’IKEv2), les deux champs sont affichés, mais leurs valeurs ne sont pas enregistrées.
Types de VPN
| Type de VPN | Champs supplémentaires |
|---|---|
| PPTP | Activer le chiffrement PPTP (désactivé par défaut) |
| L2TP (RSA IPsec) | Certificat d’autorité de certification IPsec, Certificat utilisateur IPSec, Secret L2TP (facultatif) |
| L2TP (PSK IPsec) | Secret L2TP (facultatif), Identificateur IPSec (facultatif), Clé pré-partagée IPSec |
| IPsec (XAuth PSK) | Identificateur IPSec (facultatif), Clé pré-partagée IPSec |
| IPsec (XAuth RSA) | Certificat d’autorité de certification IPsec, Certificat utilisateur IPSec |
| IPsec (hybride RSA) | Certificat d’autorité de certification IPsec, Certificat utilisateur IPSec |
| IPsec (PSK IKEv2) | Identificateur IPSec (facultatif), Clé pré-partagée IPSec |
| IPSec (RSA d’IKEv2) | Certificat d’autorité de certification IPsec, Certificat utilisateur IPSec, URL du serveur OCSP |
- Clé pré-partagée IPSec : clé partagée pour la connexion IPSec. Obligatoire tant qu’aucune clé n’est enregistrée.
- Identificateur IPSec : identifiant avec lequel l’appareil s’identifie auprès du serveur IPSec.
- Secret L2TP : secret partagé pour le tunnel L2TP.
- URL du serveur OCSP : adresse du serveur OCSP qui vérifie le statut de révocation des certificats. Obligatoire ; la valeur doit être une URL valide.
Si le Type de VPN est changé, Relution ne conserve à l’enregistrement que les champs du nouveau type. Les clés enregistrées que le nouveau type n’utilise pas sont supprimées.
Certificats
Les types RSA nécessitent deux certificats. Ils sont sélectionnés via Sélectionnez dans la Gestion des certificats → ; les modèles de certificats ne sont pas proposés.
- Certificat d’autorité de certification IPsec : certificat de l’autorité de certification avec lequel l’appareil vérifie le certificat du serveur. Obligatoire. Seuls les certificats sans clé privée (PKCS#1) sont proposés.
- Certificat utilisateur IPSec : certificat avec lequel l’appareil s’authentifie auprès du serveur VPN. Deux variantes sont disponibles :
- Sélectionnez un certificat (par défaut) : un certificat avec clé privée (PKCS#12) issu de la gestion des certificats. Obligatoire.
- Utiliser un certificat utilisateur : un certificat de la catégorie VPN et applications du profil de l’utilisateur attribué à l’appareil est utilisé (voir Certificats utilisateur →). Si l’utilisateur possède plusieurs certificats de ce type, le champ facultatif Nom du certificat en sélectionne un ; il peut contenir des espaces réservés. S’il reste vide, le certificat ayant la plus longue durée de validité est utilisé. Si aucun certificat utilisateur ne peut être déterminé pour un appareil, le profil est transféré sans certificat utilisateur.
Relution refuse les certificats expirés lors de l’enregistrement. Les certificats qui n’appartiennent pas à l’organisation de la politique sont également refusés.
Options avancées
Les trois listes sont facultatives. Chaque entrée est vérifiée lors de son ajout.
- Ajouter un serveur DNS : serveurs DNS utilisés pendant la connexion VPN. Chaque entrée doit être une adresse IPv4.
- Ajouter des domaines de recherche : domaines ajoutés lors de la résolution de noms via le VPN, p. ex.
example.com. Les entrées sont indiquées sans protocole. - Ajouter un transfert d’itinéraire : destinations dont le trafic est acheminé via le VPN. Chaque entrée doit être une adresse IPv4.
Particularités
- Mots de passe et clés enregistrés : à partir de Relution 26.5.5, Mot de passe, Secret L2TP et Clé pré-partagée IPSec ne sont plus affichés dans le formulaire, mais masqués (
*****). Si un champ reste inchangé lors de la modification, la valeur enregistrée est conservée ; une nouvelle valeur saisie la remplace. - Renommage d’un profil : les mots de passe et clés enregistrés sont associés au profil par son Nom. Après le renommage d’un profil, ils doivent donc être saisis à nouveau.
- Export : si un profil utilise un certificat de la gestion des certificats, la configuration VPN n’est pas incluse dans l’export de la politique →.
Rubriques connexes
- Code d’accès →
- Certificat →
- Wi-Fi →
- Gestion des certificats →
- Espaces réservés avancés →
- Les politiques expliquées →
- Vue d’ensemble →