 Customer Hub
Certificat
La configuration Certificat installe un certificat unique sur les appareils Apple via une politique. Les cas d’usage typiques sont les certificats racine et intermédiaires d’une autorité de certification interne, auxquels l’appareil doit faire confiance, ainsi que les certificats d’identité (certificat avec clé privée) pour les applications ou sites web qui s’authentifient par certificat client. La source est un certificat téléversé, un modèle de certificat ou un certificat issu du profil de l’utilisateur affecté à l’appareil.
Prérequis
- Une politique pour iOS, macOS, tvOS, watchOS ou visionOS. Relution n’exige ni supervision ni type d’inscription particulier.
- Pour Sélectionnez un certificat : un certificat téléversé sous
Paramètres→Certificats(voir Gestion des certificats →) ou un modèle de certificat, par exemple de la CA intégrée →. Le modèle et le certificat doivent appartenir à l’organisation de la politique. - Pour Utiliser un certificat utilisateur : un utilisateur affecté à l’appareil, dont le profil contient un certificat du type choisi.
Général
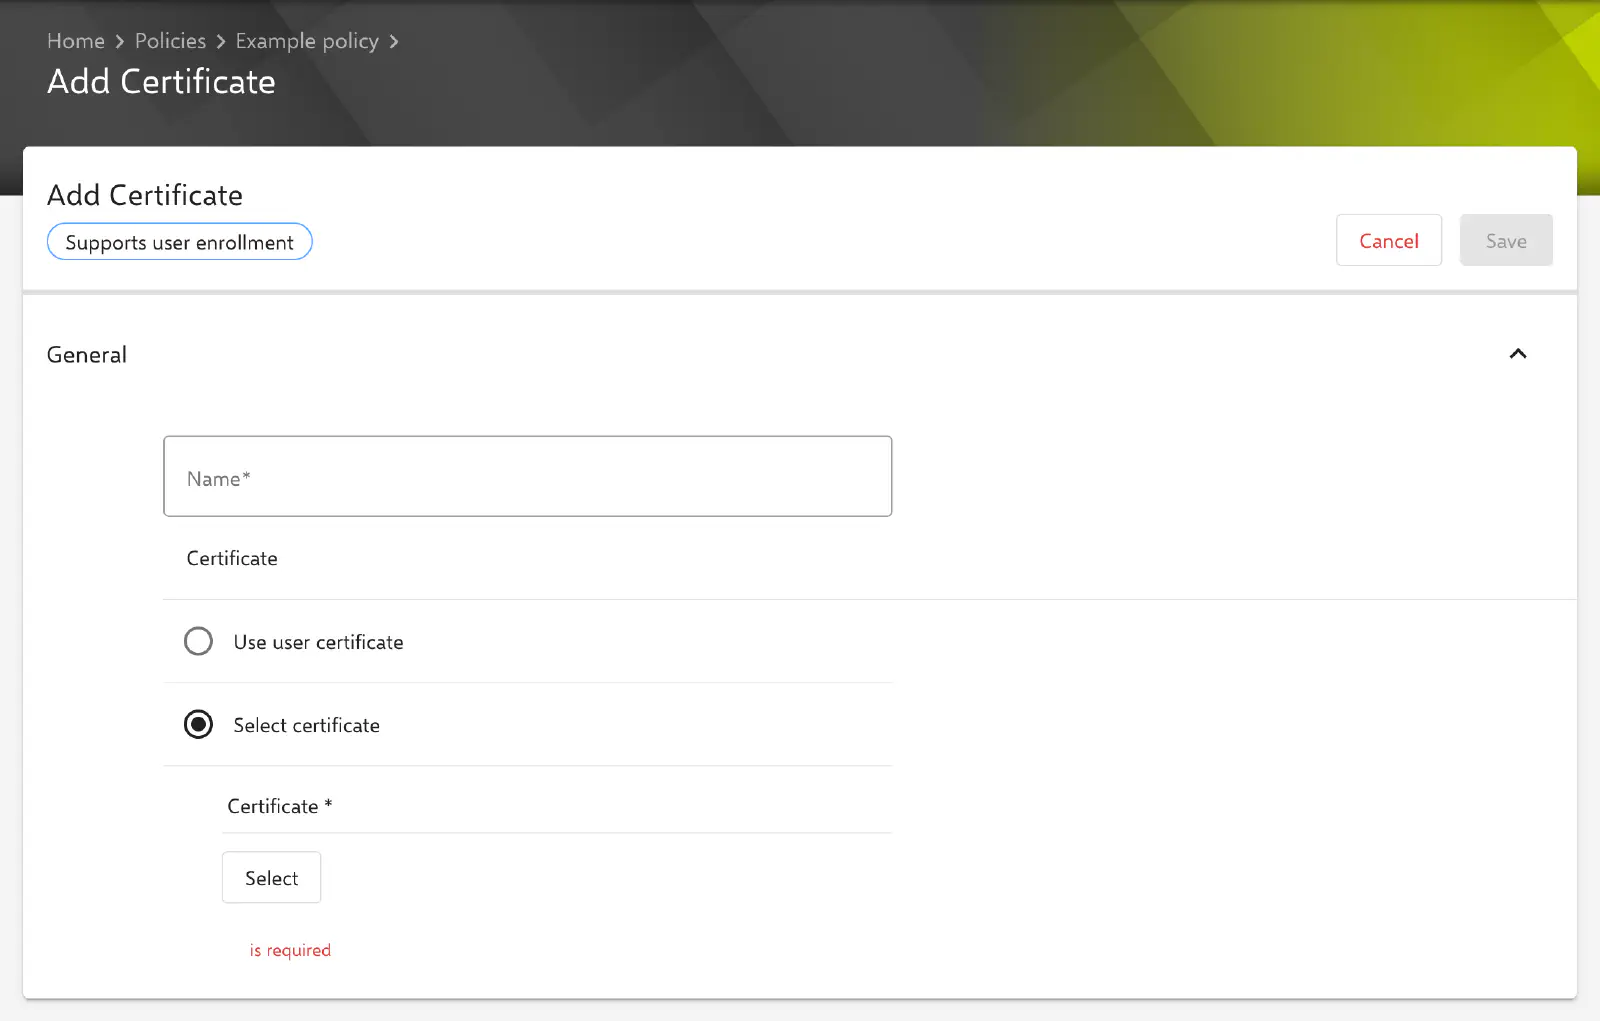
La section Général contient tous les champs de la configuration. Enregistrer n’est possible qu’une fois le champ Nom renseigné et un certificat défini.
- Nom (obligatoire) : nom d’affichage du certificat. Il apparaît dans la liste des configurations de la politique et comme nom de l’entrée dans le profil sur l’appareil.
- Certificat (obligatoire) : définit la source du certificat, au choix Utiliser un certificat utilisateur ou Sélectionnez un certificat (par défaut). Les deux variantes sont décrites dans les sections suivantes.
- Canal d’action : visible uniquement dans les politiques macOS, voir Canal d’action sous macOS →.
Sélectionnez un certificat
Le bouton Sélectionnez ouvre la boîte de dialogue Sélectionnez un certificat ou un modèle de certificat avec deux onglets :
- Certificats : certificats téléversés avec l’utilisation Générique à l’état Créé, aux formats PKCS#1 (certificat sans clé privée, par ex.
cer,crt,der,pem) et PKCS#12 (certificat avec clé privée, par ex.p12,pfx). Les certificats déjà utilisés dans une autre configuration Certificat de la même version de politique ne sont pas proposés. - Modèles de certificats : modèles des autorités de certification de l’organisation. Lors du transfert de la politique, Relution émet à partir du modèle un certificat distinct pour chaque appareil, ou continue d’utiliser un certificat déjà émis tant qu’il ne se trouve pas dans la période de renouvellement automatique.
La sélection est validée par Confirmer (dans le portail : Confirme). Le certificat ou le modèle choisi apparaît comme entrée sous le champ et peut être retiré via la croix de l’entrée.
Pour un certificat PKCS#12, Relution transmet à l’appareil, avec le certificat, le mot de passe enregistré pour ce certificat dans la gestion des certificats. La configuration ne possède pas de champ de mot de passe propre.
Utiliser un certificat utilisateur
Avec cette variante, Relution installe un certificat issu du profil de l’utilisateur affecté à l’appareil concerné. Chaque appareil reçoit ainsi le certificat de son propre utilisateur.
- Type de certificat : catégorie du certificat utilisateur. Les options disponibles sont Certificat général (par défaut), Wi-Fi, Exchange (dans le portail : Échange), VPN et applications, Cryptage S/MIME et Signature S/MIME.
- Nom du certificat : facultatif. Si l’utilisateur possède plusieurs certificats du type choisi, ce champ en sélectionne un par son nom. Le champ peut contenir des espaces réservés, par ex.
${user.email}ou${device.serialnumber}, résolus pour chaque appareil. Si le champ reste vide, Relution utilise le certificat dont la date d’expiration est la plus tardive.
Si aucun certificat correspondant ne peut être déterminé, la configuration n’est pas transmise sans certificat. La sous-action échoue avec un motif, et l’appareil reçoit un avis de conformité. Causes possibles :
- Aucun utilisateur n’est affecté à l’appareil.
- L’utilisateur ne possède aucun certificat du type choisi.
- L’utilisateur ne possède aucun certificat portant le Nom du certificat indiqué. Le nom doit correspondre exactement.
- Après résolution des espaces réservés, le Nom du certificat donne une valeur vide, par exemple parce qu’un espace réservé n’est pas défini pour l’appareil. Dans ce cas, Relution ne se rabat volontairement pas sur un autre certificat quelconque.
Plus d’informations sur les certificats utilisateur et les espaces réservés : Espaces réservés avancés →
Plateformes
La configuration est disponible dans les politiques pour iOS, macOS, tvOS, watchOS et visionOS et contient les mêmes champs sur toutes les plateformes. La seule différence concerne le canal d’action.
Canal d’action sous macOS
Les politiques macOS affichent en plus la sélection Canal d’action :
- Appareil (par défaut) : le certificat s’applique à l’ensemble de l’appareil, quel que soit l’utilisateur connecté.
- Utilisateur : le certificat s’applique uniquement au compte utilisateur actuellement connecté.
Une action envoyée via le canal Utilisateur n’est exécutée que lorsqu’un utilisateur est connecté sur le Mac, voir Actions bloquées sur Pas maintenant →.
Sous iOS, tvOS, watchOS et visionOS, aucune sélection n’est possible. Relution y transmet toujours la configuration via le canal de l’appareil.
Particularités
- Plusieurs par politique : la configuration peut être ajoutée plusieurs fois à une politique. Un certificat téléversé ne peut toutefois être sélectionné que dans l’une d’entre elles.
- Certificats dans d’autres configurations : pour le Wi-Fi, le VPN et Exchange, un certificat d’identité est sélectionné directement dans la configuration correspondante et transmis par Relution avec celle-ci. Une configuration Certificat supplémentaire n’est pas nécessaire à cet effet.
- Remplacement du certificat : l’identifiant du certificat dans le profil correspond à l’identifiant du certificat dans Relution. Si un autre certificat est sélectionné dans la configuration, l’appareil reconnaît donc le remplacement comme une modification.
- Conformité : Relution compare, par nom commun (CN), les certificats prévus par une politique avec les certificats que l’appareil signale comme installés. Si un certificat manque sur l’appareil, Relution signale une violation de conformité pour certificats manquants. Si un certificat utilisateur ne peut pas être déterminé, un avis de conformité est créé ; il disparaît automatiquement dès que le certificat a été déterminé et installé.
- Confiance dans les certificats racine : selon Apple, les certificats racine installés via un profil MDM sont approuvés sur iPhone et iPad sans confirmation manuelle dans les réglages de confiance des certificats. Ce comportement est déterminé par le système d’exploitation, et non par Relution.
Différence avec SCEP et les modèles de certificats
La configuration Certificat transmet à l’appareil un certificat déjà établi. Avec un certificat téléversé, il est identique sur tous les appareils ; avec un modèle de certificat et avec les certificats utilisateur, chaque appareil reçoit le sien. Dans tous les cas, la clé et le certificat sont créés en dehors de l’appareil.
Avec la configuration SCEP, en revanche, l’appareil génère lui-même la clé privée et demande le certificat directement à un serveur SCEP. La clé privée ne quitte pas l’appareil. Pour les modèles de certificats de la CA intégrée, le type de modèle SCEP sur l’appareil est prévu à cet effet, voir CA intégrée →.
Sujets connexes
- SCEP →
- Wi-Fi →
- VPN →
- Gestion des certificats →
- CA intégrée →
- Espaces réservés avancés →
- Exchange →
- Vue d’ensemble →