 Customer Hub
Paramètres DNS cryptés
La configuration Paramètres DNS cryptés définit un serveur DNS que les appareils utilisent pour une résolution de noms chiffrée, soit via DNS-over-HTTPS (DoH), soit via DNS-over-TLS (DoT). L’utilisation du serveur peut en option être limitée à certains domaines. Relution transmet les paramètres sous forme de profil avec le type de payload com.apple.dnsSettings.managed.
Plateformes
La configuration est disponible dans les stratégies pour iOS/iPadOS et pour macOS ; le formulaire et le comportement sont identiques sur les deux plateformes.
- Elle n’est disponible que pour les appareils inscrits par inscription de l’appareil, pas pour les appareils inscrits par inscription des utilisateurs (iOS →, macOS →).
- Un appareil supervisé n’est pas requis. Seule l’option Interdit aux utilisateurs de désactiver les paramètres DNS nécessite un appareil supervisé (mention Supervisé).
- Dans les stratégies macOS, la configuration porte la mention macOS 11+. Selon Apple, les paramètres sont pris en charge à partir d’iOS 14 et de macOS 11.
Général
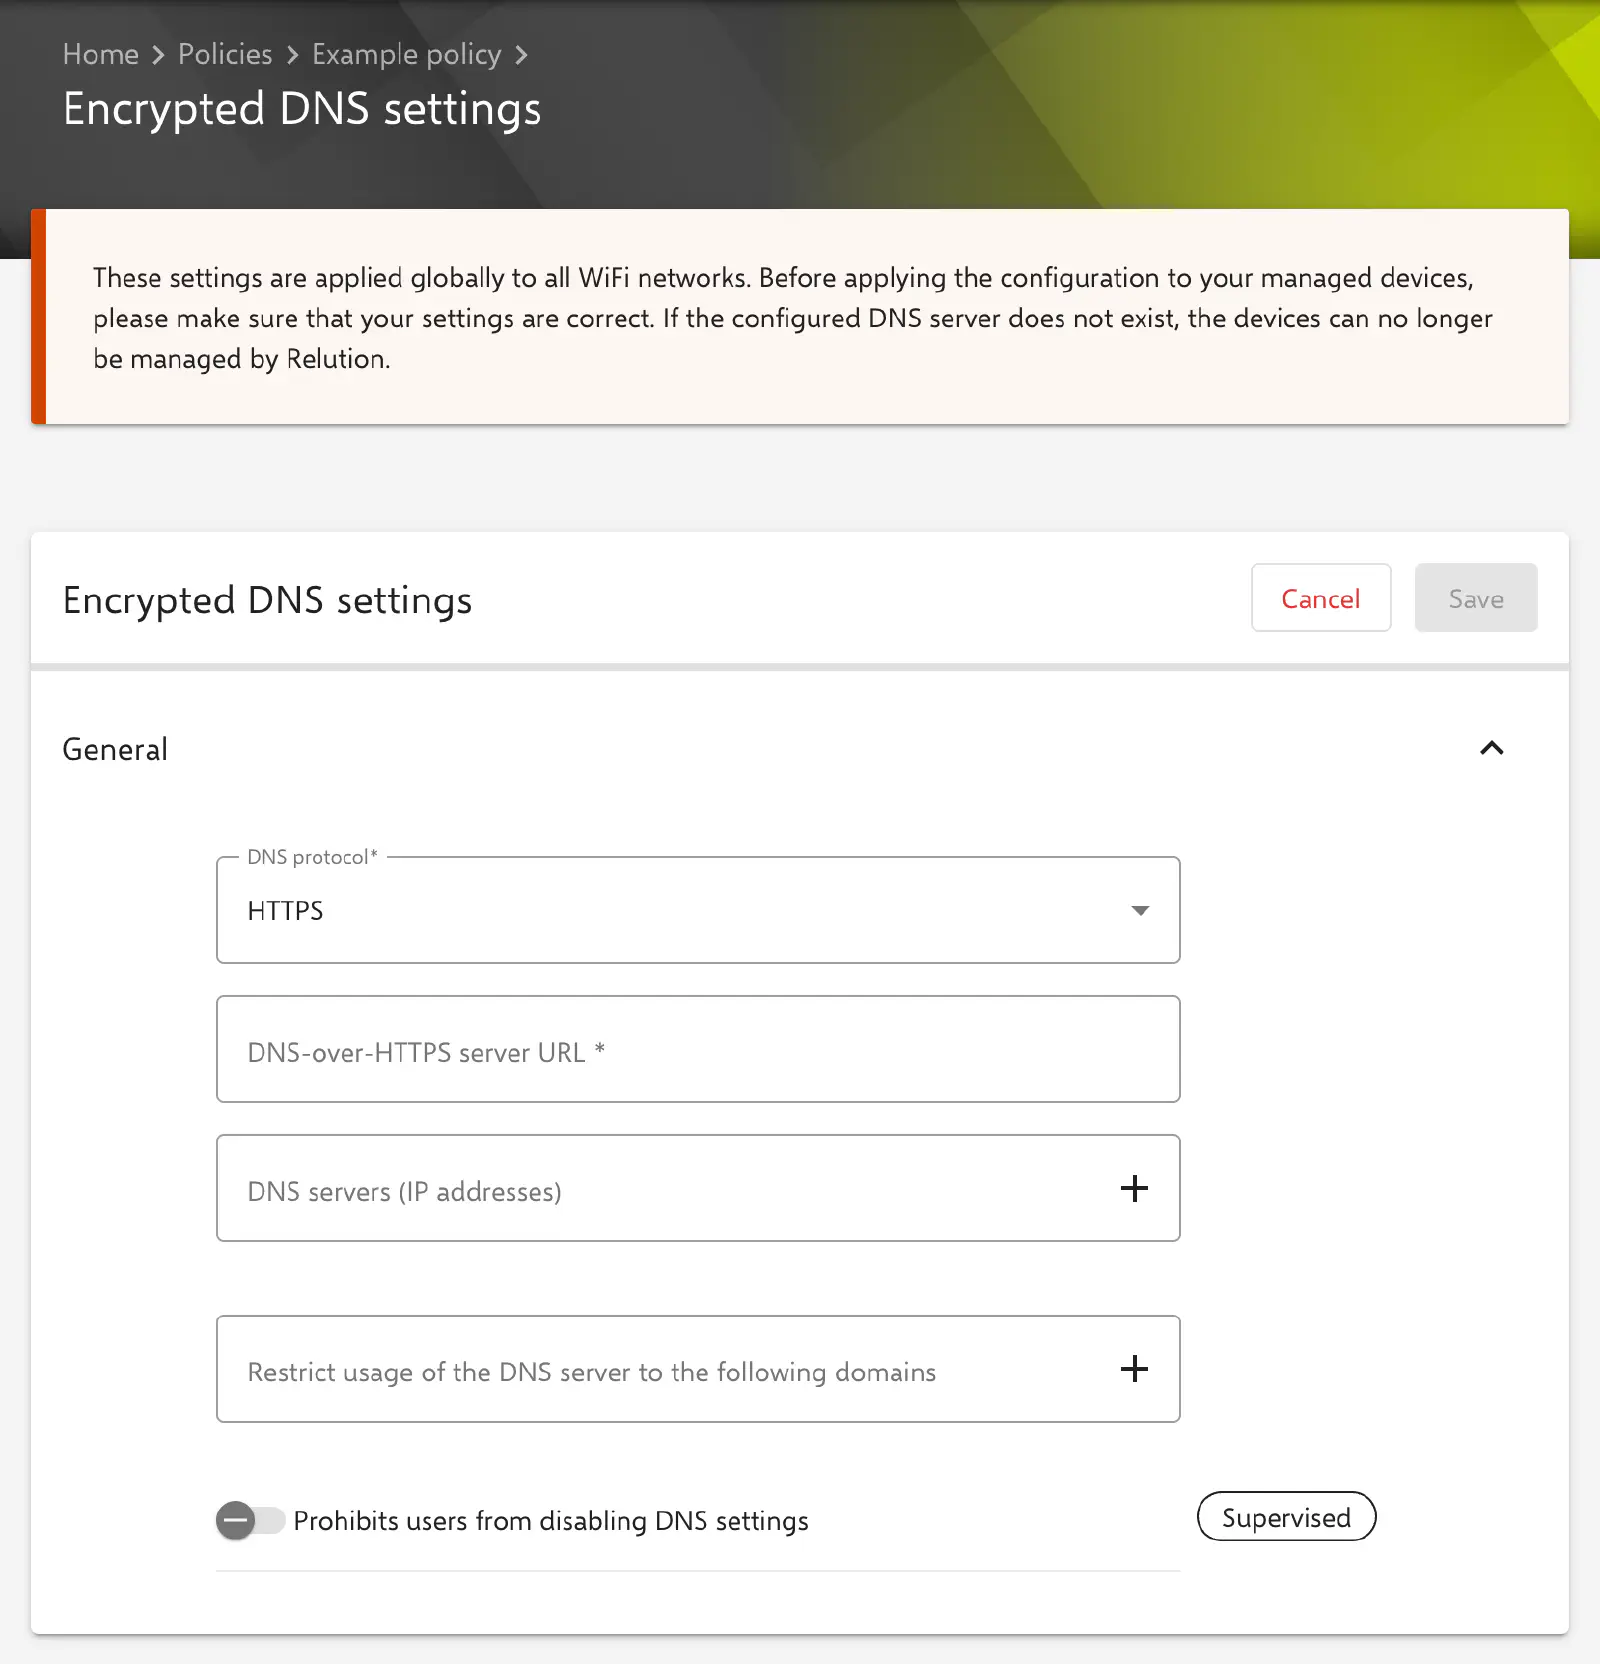
La section Général contient les champs suivants. La clé correspondante du profil figure entre parenthèses.
- Protocole DNS (
DNSProtocol, valeur par défaut :HTTPS) : définit le protocole de transport chiffré.HTTPScorrespond à DNS-over-HTTPS,TLSà DNS-over-TLS. Selon la sélection, l’un des deux champs suivants s’affiche. - URL du serveur DNS sur HTTPS (
ServerURL, uniquement avecHTTPS) : modèle d’URI du serveur DoH, par ex.https://dns.example.com/dns-query. Champ obligatoire. L’URL doit utiliser le schémahttps://. Le nom d’hôte ou l’adresse figurant dans l’URL sert à valider le certificat du serveur et, si aucune adresse IP n’est indiquée, à déterminer les adresses du serveur. - Nom d’hôte du serveur DNS sur TLS (
ServerName, uniquement avecTLS) : nom d’hôte du serveur DoT, par ex.dns.example.com. Champ obligatoire. Un nom d’hôte est attendu, pas une adresse IP. Il sert à valider le certificat du serveur et, si aucune adresse IP n’est indiquée, à déterminer les adresses du serveur. - Serveurs DNS (adresses IP) (
ServerAddresses) : liste facultative d’adresses IP du serveur DNS ; IPv4 et IPv6 peuvent être combinées. Si la liste est vide, l’appareil détermine les adresses à partir du nom d’hôte ou de l’URL. - Restreindre l’utilisation du serveur DNS aux domaines suivants (
SupplementalMatchDomains) : liste facultative de domaines. Seules les requêtes portant sur ces domaines passent par le serveur configuré ; si la liste est vide, le serveur s’applique à tous les domaines. Un seul préfixe générique*.est autorisé, mais pas nécessaire : selon Apple,*.example.comcommeexample.comcorrespondent àintranet.example.com, mais pas àintranet-example.com. - Interdit aux utilisateurs de désactiver les paramètres DNS (
ProhibitDisablement, valeur par défaut : désactivé) : l’utilisateur ne peut pas désactiver les paramètres DNS sur l’appareil. Relution ne transmet la clé qu’aux appareils supervisés ; sur les appareils non supervisés, elle est omise.
Le formulaire ne propose pas d’autres options du profil Apple, comme les règles à la demande ou un certificat client.
Particularités
- Plusieurs configurations : une stratégie peut contenir plusieurs configurations de ce type. Dans la liste des configurations, chacune porte comme nom son URL du serveur DNS sur HTTPS ou son Nom d’hôte du serveur DNS sur TLS.
- Changement de protocole : seul le champ correspondant au Protocole DNS sélectionné est transmis, c’est-à-dire soit l’URL du serveur, soit le nom d’hôte.
- Espaces réservés : sous les paramètres, le formulaire affiche les espaces réservés disponibles pour l’utilisateur et l’appareil. Comme le format du nom d’hôte, des adresses IP et des domaines est vérifié, les espaces réservés ne peuvent être utilisés que dans le chemin de l’URL du serveur DNS sur HTTPS. Pour plus d’informations : Espaces réservés avancés →
Rubriques connexes
- Wi-Fi →
- VPN →
- Filtre de contenu Web →
- Proxy HTTP global →
- Proxies (macOS) →
- Espaces réservés avancés →
- Vue d’ensemble des configurations (iOS) →
- Vue d’ensemble des configurations (macOS) →