 Customer Hub
SCEP
La configuration SCEP permet à un appareil de demander un certificat auprès d’un serveur SCEP via le Simple Certificate Enrollment Protocol, par exemple Microsoft NDES ou une autre autorité de certification dotée d’une interface SCEP. L’appareil génère lui-même la paire de clés, et la clé privée ne quitte jamais l’appareil. Relution transmet les paramètres sous forme de profil avec le type de payload com.apple.security.scep.
Prérequis
- Un serveur SCEP est accessible depuis l’appareil.
- Si le serveur SCEP exige un mot de passe de challenge, une valeur fixe est connue, valable pour tous les appareils de la politique.
- La supervision n’est pas nécessaire. Le portail signale la configuration par Prend en charge l’inscription des utilisateurs ; elle est donc également disponible pour les appareils avec inscription des utilisateurs →.
La configuration peut être ajoutée plusieurs fois à une politique, par exemple pour des certificats de différentes autorités de certification.
Plateformes
La configuration est disponible dans les politiques iOS et macOS avec le même formulaire. Les appareils iPadOS sont gérés via les politiques iOS. La configuration n’est pas proposée pour tvOS, watchOS et visionOS.
Configuration
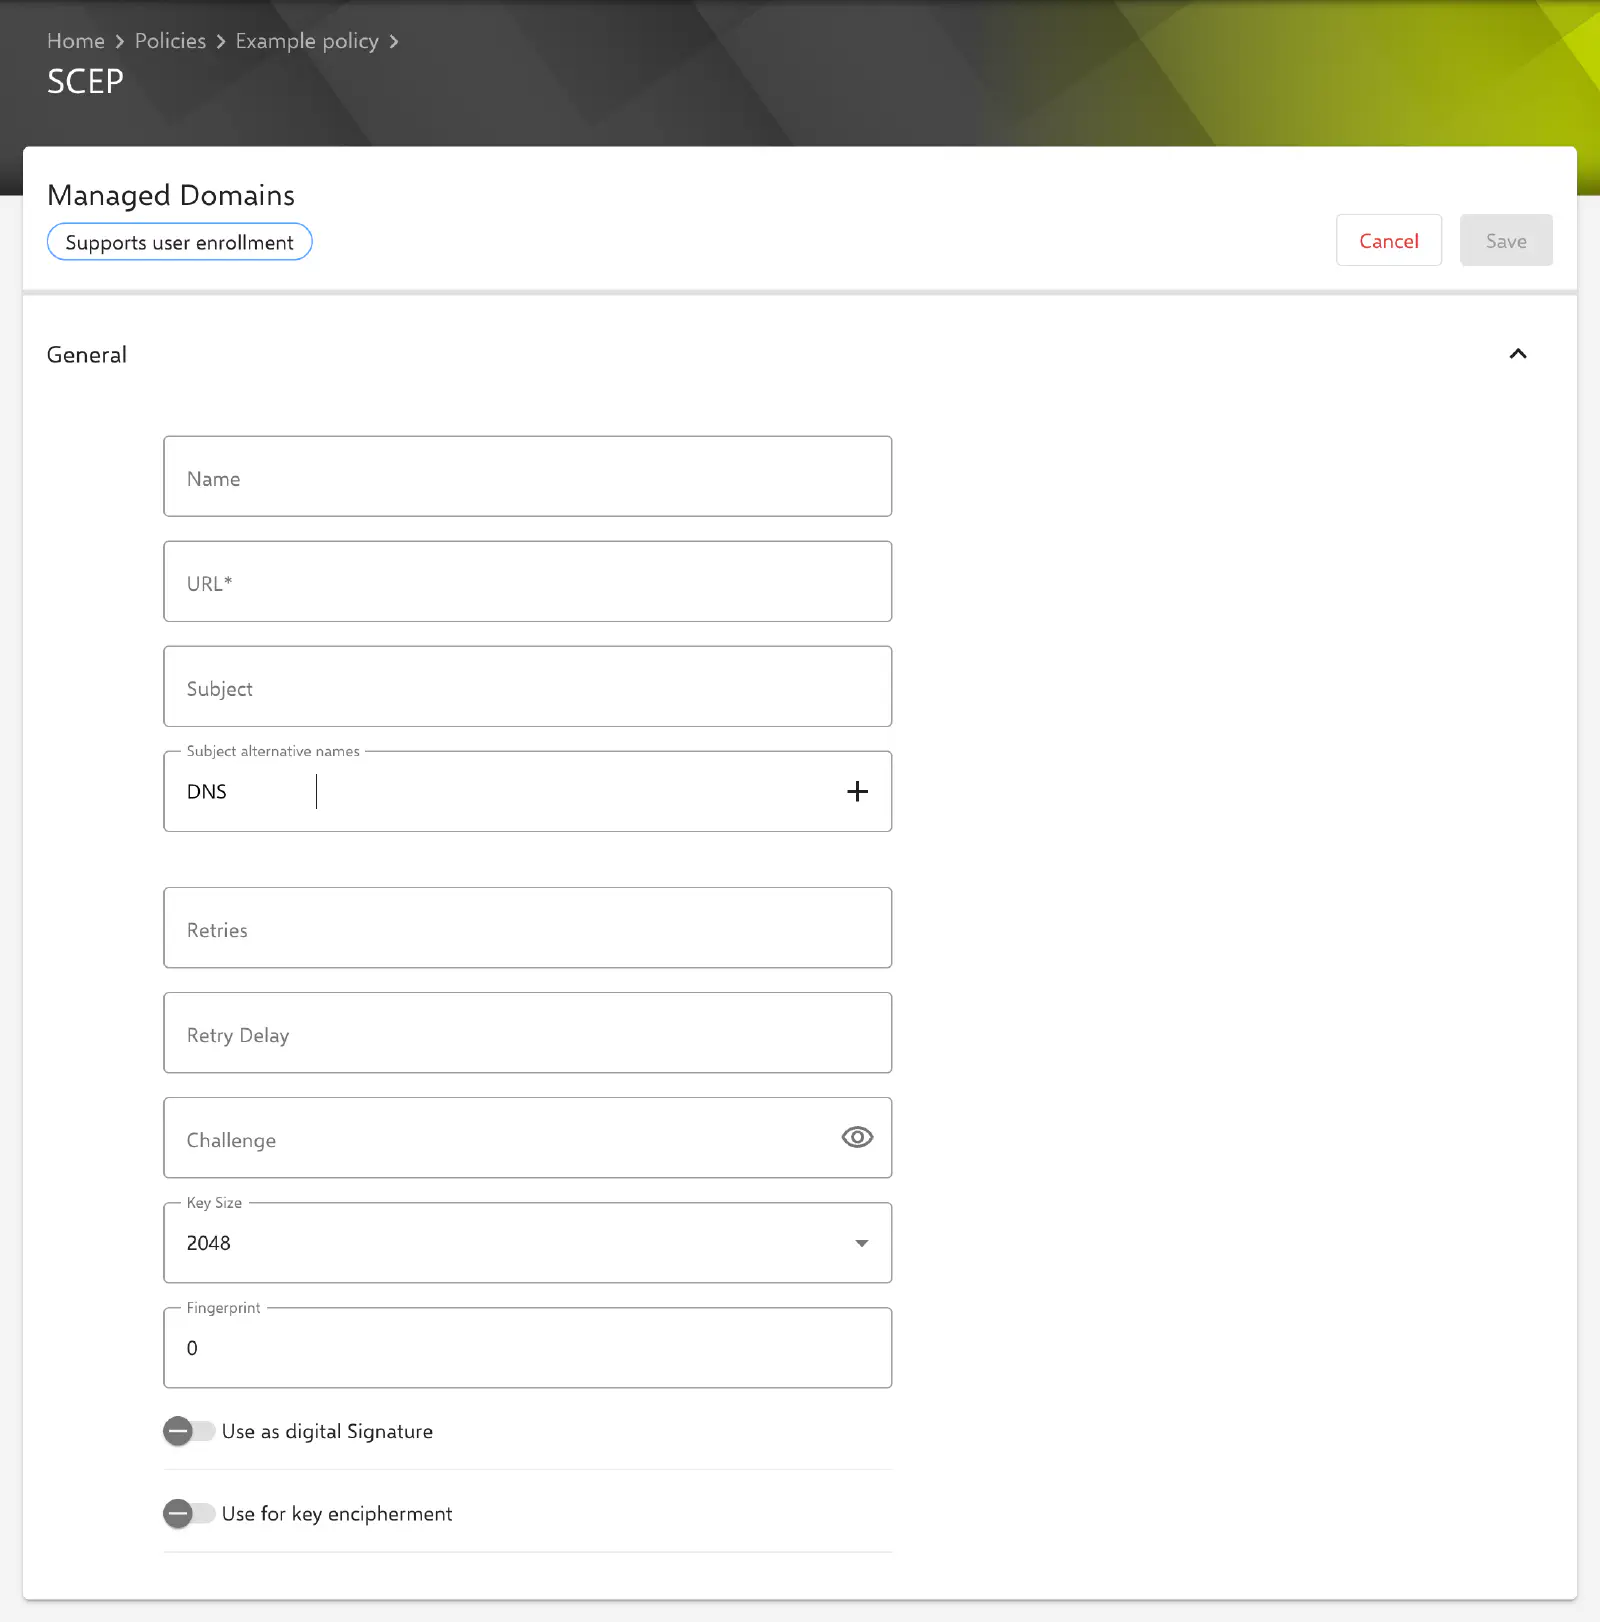
Sous Appareils → Politiques, la configuration SCEP est créée dans une politique iOS ou macOS via Ajouter. Tous les champs se trouvent dans la section Général.
| Champ | Description |
|---|---|
| Nom | Facultatif, 255 caractères au maximum. Nom de l’instance de CA (CA-IDENT) attendu par le serveur SCEP, par exemple lorsqu’il fournit plusieurs autorités de certification. Un champ vide n’est pas transmis. |
| URL | Obligatoire. URL de base du serveur SCEP, par exemple https://pki.example.com/certsrv/mscep/mscep.dll. Le portail n’accepte qu’une URL valide. |
| Objet | Facultatif, 255 caractères au maximum. Sujet du certificat sous forme de nom X.500, par exemple CN=iPhone-Ventes, OU=IT, O=Exemple SA, C=FR. Les composants sont transmis dans l’ordre saisi. |
| Noms alternatifs des sujets | Facultatif. Nombre quelconque de noms supplémentaires dans le certificat (Subject Alternative Name), voir Noms alternatifs →. |
| Réessais | Facultatif, de 0 à 999. Nombre d’interrogations du serveur SCEP tant que celui-ci signale la demande comme en attente. Un champ vide n’est pas transmis. |
| Retard de nouvelle tentative | Facultatif, de 0 à 999. Délai d’attente en secondes entre deux interrogations. Un champ vide n’est pas transmis. |
| Défi | Facultatif, 255 caractères au maximum. Mot de passe de challenge (secret prépartagé) avec lequel l’appareil s’authentifie auprès du serveur SCEP. |
| Taille de la clé | Longueur de la clé RSA : 1024, 2048 (valeur par défaut) ou 4096 bits. |
| empreinte digitale | Empreinte du certificat de la CA sous forme de chaîne hexadécimale, avec laquelle l’appareil vérifie le certificat de CA fourni par le serveur SCEP. Valeur par défaut 0 : aucune empreinte n’est transmise. |
| Utilisation en tant que signature numérique | Interrupteur, désactivé par défaut. Voir Utilisation de la clé →. |
| Utilisation pour le chiffrement des clés | Interrupteur, désactivé par défaut. Voir Utilisation de la clé →. |
Noms alternatifs
Une entrée se compose d’un type et d’une valeur. Les nouvelles entrées sont présélectionnées avec le type DNS. Les types suivants sont disponibles :
| Type dans le portail | Transmis en tant que |
|---|---|
| DNS | dNSName |
| Nom principal (UPN) | ntPrincipalName |
rfc822Name | |
| URI | uniformResourceIdentifier |
Les entrées sans valeur ne sont pas transmises. Une entrée ayant le même type et la même valeur ne peut pas être ajoutée deux fois. Plusieurs entrées du même type sont transmises ensemble.
Utilisation de la clé
Les deux interrupteurs déterminent l’utilisation de la clé que l’appareil indique dans la demande de certificat :
| Utilisation en tant que signature numérique | Utilisation pour le chiffrement des clés | Valeur transmise |
|---|---|---|
| désactivé | désactivé | 0 |
| activé | désactivé | 1 (signature) |
| désactivé | activé | 4 (chiffrement) |
| activé | activé | 5 (signature et chiffrement) |
Particularités
- Défi : à partir de Relution 26.5.5, un défi enregistré n’est plus affiché dans le formulaire, mais seulement signalé par
*****. Si le champ reste inchangé, Relution conserve la valeur enregistrée. Une nouvelle saisie la remplace. Pour la supprimer, le contenu du champ est effacé de sorte que l’espace réservé*****ne s’affiche plus, puis la configuration est enregistrée. - Défi fixe : la valeur saisie est transmise telle quelle à tous les appareils de la politique. Cette configuration ne génère pas de défi par appareil ni de défi à usage unique.
- empreinte digitale : une chaîne hexadécimale sans séparateurs tels que
:ou espaces est attendue. Le portail accepte certes le préfixe0x, mais une empreinte complète (par exemple 40 caractères) est saisie sans0x. - Valeurs fixes : Relution transmet toujours les paramètres suivants, qui ne sont pas modifiables dans le formulaire : type de clé RSA, pas d’accès de toutes les apps à la clé privée (
AllowAllAppsAccess=false) et exportation de la clé privée autorisée (KeyIsExtractable=true). - Espaces réservés : le formulaire ne liste aucun espace réservé disponible. Les espaces réservés tels que
${user.email}ou${device.serialnumber}dans les champs de texte, par exemple dans Objet ou Noms alternatifs des sujets, sont néanmoins remplacés pour l’appareil concerné lors de la génération du profil. Un test sur un appareil de test est recommandé avant le déploiement. Plus d’informations : Espaces réservés avancés → - Vérification à l’enregistrement : sans URL, la configuration ne peut pas être enregistrée. Si Objet n’est pas un nom X.500 valide, le portail affiche L’expression LDAP n’est pas valide, et le serveur refuse la configuration.
- Conformité : si l’appareil signale une erreur lors de l’installation, une violation de conformité Configuration SCEP apparaît.
Lien avec les autorités de certification
La configuration SCEP fonctionne indépendamment des autorités de certification enregistrées sous Paramètres → Autorités de certification. L’appareil s’adresse directement à l’URL saisie. Les certificats ainsi émis n’apparaissent donc pas sous Paramètres → Certificats délivrés, et Relution ne peut ni les renouveler ni les révoquer.
Pour les certificats gérés par Relution lui-même, un modèle de certificat avec le type de modèle SCEP sur l’appareil est disponible. Il est intégré via la configuration Certificat ou dans les configurations Wi-Fi et VPN. Relution génère à partir de celui-ci les paramètres SCEP par appareil, y compris le défi, et propose en outre des paramètres tels que le renouvellement automatique et l’accès à la clé privée. Plus d’informations : CA intégrée →
Comportement sur l’appareil
Le comportement suivant est défini par Apple ou par l’autorité de certification, et non par Relution ; les informations sont fournies sans garantie :
- Si Réessais et Retard de nouvelle tentative restent vides, l’appareil utilise les valeurs par défaut du système d’exploitation.
- L’acceptation d’une Taille de la clé relève de l’autorité de certification.
1024bits n’est plus considéré comme sûr et est refusé par de nombreuses autorités de certification. - Certaines autorités de certification n’émettent qu’une seule des deux utilisations de clé par certificat, pas les deux à la fois. L’utilisation effectivement contenue dans le certificat émis est déterminée par le modèle de l’autorité de certification.
- Si la configuration est retirée de la politique, l’appareil supprime également le certificat demandé avec le profil.
Sujets connexes
- Certificat →
- Wi-Fi →
- VPN →
- Configurations disponibles (iOS) →
- Configurations disponibles (macOS) →
- CA intégrée →
- Gestion des certificats →
- Espaces réservés avancés →