 Customer Hub
Wi-Fi
La configuration Wi-Fi transmet aux appareils les identifiants d’un réseau Wi-Fi, de sorte que les appareils s’y connectent sans saisie manuelle. Sont pris en charge les réseaux ouverts, les réseaux à clé partagée (WEP, WPA, WPA2, WPA3) et les réseaux d’entreprise avec authentification 802.1X (EAP), chacun avec proxy et qualité de service en option.
Plateformes
La configuration est disponible dans les stratégies pour iOS/iPadOS, macOS, watchOS et visionOS. Un appareil supervisé n’est pas requis.
- iOS/iPadOS, macOS, visionOS : la configuration est également transmise aux appareils inscrits par inscription des utilisateurs.
- watchOS : à partir de watchOS 3.2.
- macOS : le champ supplémentaire Mode de configuration est disponible (voir Chiffrement →).
- iOS/iPadOS : les configurations Wi-Fi des stratégies actives peuvent en outre être sélectionnées pour l’action Return to Service →.
Tous les autres champs sont identiques sur toutes les plateformes. L’application d’un réglage par le système d’exploitation relève d’Apple ; Relution transmet les valeurs sans les modifier.
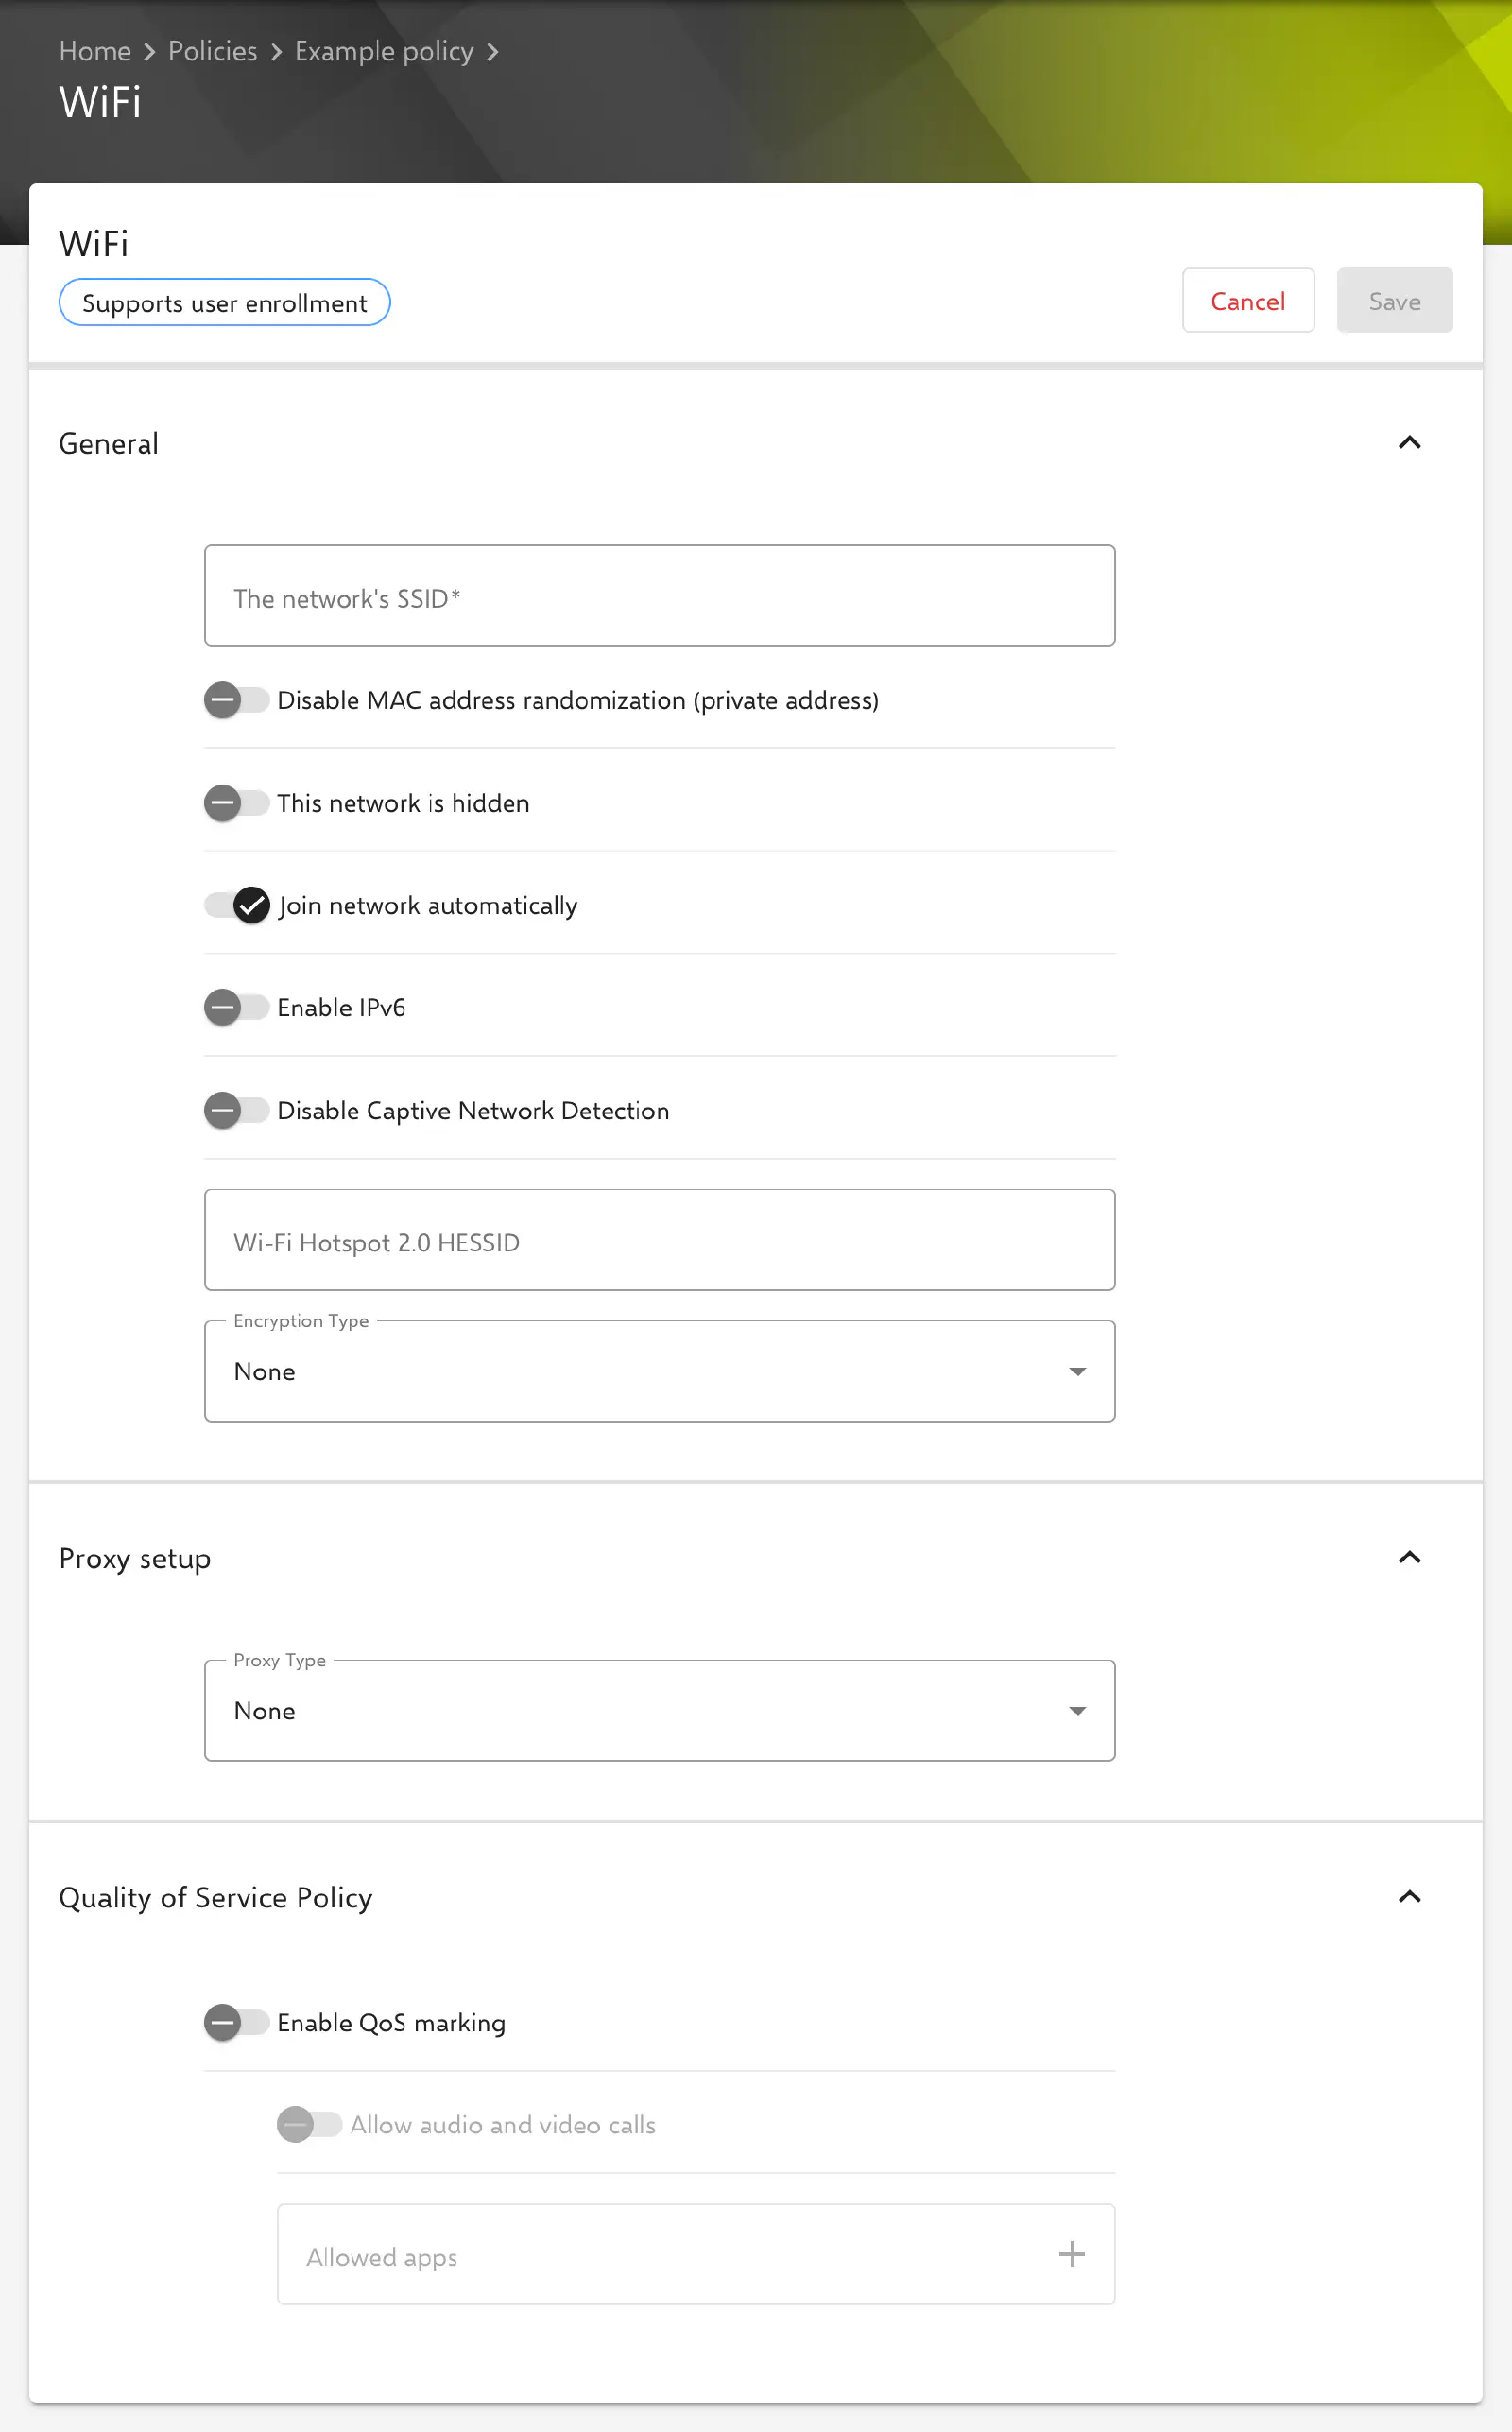
Général
- Le SSID du réseau : nom du réseau. Champ obligatoire. Le SSID apparaît également comme nom de la configuration dans la stratégie.
- Désactiver la randomisation des adresses MAC (adresse privée) : l’appareil utilise sur ce réseau son adresse MAC fixe au lieu d’une adresse Wi-Fi privée. Désactivé par défaut.
- Ce réseau est masqué : pour les réseaux qui ne diffusent pas leur SSID. Désactivé par défaut.
- Rejoindre le réseau automatiquement : l’appareil se connecte de lui-même dès que le réseau est à portée. Activé par défaut.
- Activer IPv6 : IPv6 pour ce réseau. Dans une nouvelle configuration, l’interrupteur est désactivé et est activé pour les réseaux avec IPv6.
- Désactiver la détection des réseaux captifs : lors de la connexion, l’appareil ne vérifie pas la présence d’une page de connexion (portail captif) et n’affiche pas l’assistant réseau captif. Désactivé par défaut.
- HESSID du point d’accès Wi-Fi 2.0 : HESSID facultatif d’un réseau Hotspot 2.0. Le formulaire ne propose pas d’autres réglages Hotspot 2.0.
Chiffrement
Le champ Type de cryptage détermine la manière dont l’appareil s’authentifie auprès du réseau. La valeur par défaut est Aucun (réseau ouvert).
| Groupe | Type de cryptage | Champs supplémentaires |
|---|---|---|
| Ouvert | Aucun | – |
| Personnel (clé partagée) | WEP, WPA/WPA2 personnel, WPA2 personnel, WPA3 personnel, Personnel Any | Mot de passe |
| Entreprise (802.1X) | WEP dynamique, WPA/WPA2 d’entreprise, WPA2 d’entreprise, WPA3 d’entreprise, Entreprise Any | Authentification d’entreprise (EAP) → |
Avec Personnel Any et Entreprise Any, l’appareil choisit lui-même la méthode proposée par le réseau.
- Mot de passe : clé réseau pour les types de cryptage personnels. Facultatif ; si le champ reste vide, aucune clé n’est transmise. Avec les autres types, une clé enregistrée n’est pas transmise.
- Mode de configuration (macOS uniquement) : détermine quand le réseau est disponible.
- Par défaut (préréglé) : aucun mode de configuration n’est transmis ; le comportement par défaut de macOS s’applique.
- Fenêtre de connexion : le réseau est déjà disponible dans la fenêtre de connexion.
- Système : le réseau est utilisé à l’échelle du système, indépendamment de la connexion d’un utilisateur.
- Les deux : Fenêtre de connexion et Système combinés.
Authentification d’entreprise (EAP)
Avec les types de cryptage d’entreprise, les réglages EAP apparaissent. Au moins un type doit être sélectionné sous Types EAP acceptés (dans le portail : Types de PAE acceptés) : TLS, TTLS, LEAP, PEAP, EAP-FAST, EAP-AKA et EAP-SIM. Pour EAP-FAST, les options Utilisez le PAC, PAC Provision et Provisionner le PAC de manière anonyme peuvent en outre être activées.
Les autres champs affichés dépendent des types EAP sélectionnés :
| Champ | Apparaît avec | Signification |
|---|---|---|
| Nom d’utilisateur | TLS, TTLS, LEAP, PEAP, EAP-FAST | Obligatoire, sauf si seul TLS est sélectionné. Des espaces réservés comme ${user.name} sont possibles. |
| Mot de passe à usage unique | comme Nom d’utilisateur, pas avec TLS seul | Le mot de passe n’est pas transmis ; l’appareil le demande à chaque connexion. |
| Mot de passe | TTLS, LEAP, PEAP, EAP-FAST, tant que Mot de passe à usage unique est désactivé | Obligatoire tant qu’aucun mot de passe n’est enregistré. |
| Certificat d’identité | TLS, TTLS, PEAP, EAP-FAST | voir Certificat d’identité → |
| Authentification interne | TTLS | PAP, CHAP, MSCHAP, MSCHAPv2 (par défaut) ou EAP |
| Identité extérieure | TTLS, PEAP, EAP-FAST | Identité anonyme facultative, envoyée en dehors du tunnel chiffré. |
| Activer l’authentification à deux facteurs | TTLS, PEAP, EAP-FAST | Prévu pour l’authentification avec un certificat d’identité en plus du nom d’utilisateur et du mot de passe. Désactivé par défaut. |
| Version minimale du protocole TLS, Version maximale du protocole TLS | TLS, TTLS, PEAP, EAP-FAST | 1.0, 1.1 ou 1.2. La version minimale ne doit pas être supérieure à la version maximale. Sans sélection, 1.0 et 1.2 s’appliquent. |
| Nombre de RAND SIM (dans le portail : Nombre de cartes SIM) | EAP-SIM | 2 ou 3 (par défaut) |
Si seul TLS est sélectionné, Relution transmet l’exigence d’un certificat d’identité.
Certificat d’identité
Avec un certificat d’identité, l’appareil s’identifie auprès du serveur RADIUS. Deux variantes sont disponibles :
- Sélectionnez un certificat : via Sélectionnez, un certificat de la gestion des certificats → ou un modèle de certificat est choisi, par exemple de la CA intégrée → ou d’un pool de certificats →. Avec un modèle, chaque appareil reçoit son propre certificat.
- Utiliser un certificat utilisateur : le certificat Wi-Fi du profil de l’utilisateur attribué à l’appareil est utilisé (voir Certificats utilisateur →). Si l’utilisateur possède plusieurs certificats Wi-Fi, le champ facultatif Nom du certificat en sélectionne un ; il peut contenir des espaces réservés. S’il reste vide, le certificat ayant la plus longue durée de validité est utilisé.
Si le certificat utilisateur ne peut pas être déterminé pour un appareil, par exemple parce qu’aucun utilisateur n’est attribué à l’appareil ou que l’utilisateur ne possède pas de certificat correspondant, la configuration est transmise sans certificat. Si la sélection ne contient aucun type EAP avec certificat d’identité, Relution supprime un certificat sélectionné lors de l’enregistrement.
Confiance
Les champs suivants déterminent à quel certificat serveur du serveur RADIUS l’appareil fait confiance. Ils sont disponibles pour tous les types EAP.
- Autoriser les exceptions de confiance (dans le portail : Autoriser les exceptions de la fiducie) : si l’appareil ne peut pas vérifier le certificat serveur, l’utilisateur peut lui faire confiance manuellement. Activé par défaut. Pour une vérification stricte, l’option est désactivée et les deux champs suivants sont renseignés.
- Noms de serveurs de confiance : liste des noms pouvant figurer dans le certificat serveur, par exemple
radius.example.com. - Certificats de confiance : sélection multiple dans la gestion des certificats →, en général le certificat racine de l’autorité de certification ayant émis le certificat serveur. Seuls les certificats au format PKCS#1 sont proposés.
Configuration du proxy
La section Configuration du proxy définit un proxy pour ce réseau. Le champ Type de proxy propose Aucun (par défaut), Automatique et Manuelle.
Manuelle
- Adresse du proxy : nom d’hôte ou adresse IP du serveur proxy. Champ obligatoire.
- Port proxy : obligatoire, de 1 à 65535.
- Nom d’utilisateur proxy : facultatif, 255 caractères au maximum.
- Mot de passe proxy : facultatif.
Automatique
- URL du PAC du proxy : adresse du fichier PAC contenant la configuration du proxy. Si le champ reste vide, aucune adresse n’est transmise ; selon Apple, l’appareil détermine alors lui-même le proxy via Web Proxy Auto-Discovery (WPAD).
- Autoriser la connexion directe lorsque le PAC n’est pas joignable : si le fichier PAC n’est pas joignable, l’appareil se connecte directement à la destination. Désactivé dans une nouvelle configuration.
Si le Type de proxy est modifié, Relution supprime lors de l’enregistrement les valeurs du type précédent, et en quittant Manuelle également le mot de passe du proxy.
Politique de qualité de service
Activer le marquage QoS transmet un marquage QoS (qualité de service) pour ce réseau. Selon l’indication du portail, il n’est effectif que dans les réseaux Cisco QoS Fast Lane. Désactivé par défaut. Si l’option est active, deux autres champs sont disponibles :
- Autoriser les appels audio et vidéo : les appels audio et vidéo d’Apple sont marqués comme prioritaires. Désactivé dans une nouvelle configuration.
- Apps autorisées : liste des identifiants de bundle des apps dont le trafic est marqué comme prioritaire.
Particularités
- Plusieurs configurations Wi-Fi : une stratégie peut contenir plusieurs configurations Wi-Fi, par exemple pour différents sites. Si un appareil reçoit plusieurs configurations Wi-Fi avec le même Le SSID du réseau, une seule d’entre elles est appliquée ; pour des stratégies différentes, celle de la stratégie ayant la priorité la plus élevée. La comparaison du SSID tient compte de la casse.
- Mots de passe enregistrés : depuis Relution 26.5.5, les mots de passe enregistrés (mot de passe Wi-Fi, mot de passe EAP, mot de passe proxy) ne sont plus affichés dans le formulaire ; le champ affiche alors
*****. S’il reste inchangé, le mot de passe enregistré est conservé. - Espaces réservés : les champs de texte acceptent des espaces réservés utilisateur comme
${user.name}ou${user.email}, résolus pour chaque appareil. Les espaces réservés d’appareil ne sont pas disponibles. Le formulaire liste les espaces réservés disponibles sous les réglages. Plus d’informations : Espaces réservés avancés →
Rubriques connexes
- Certificat →
- SCEP →
- Proxy HTTP global →
- Gestion des certificats →
- CA intégrée →
- Pool de certificats →
- Espaces réservés avancés →
- Return to Service →
- Vue d’ensemble des configurations →