 Customer Hub
Pare-feu
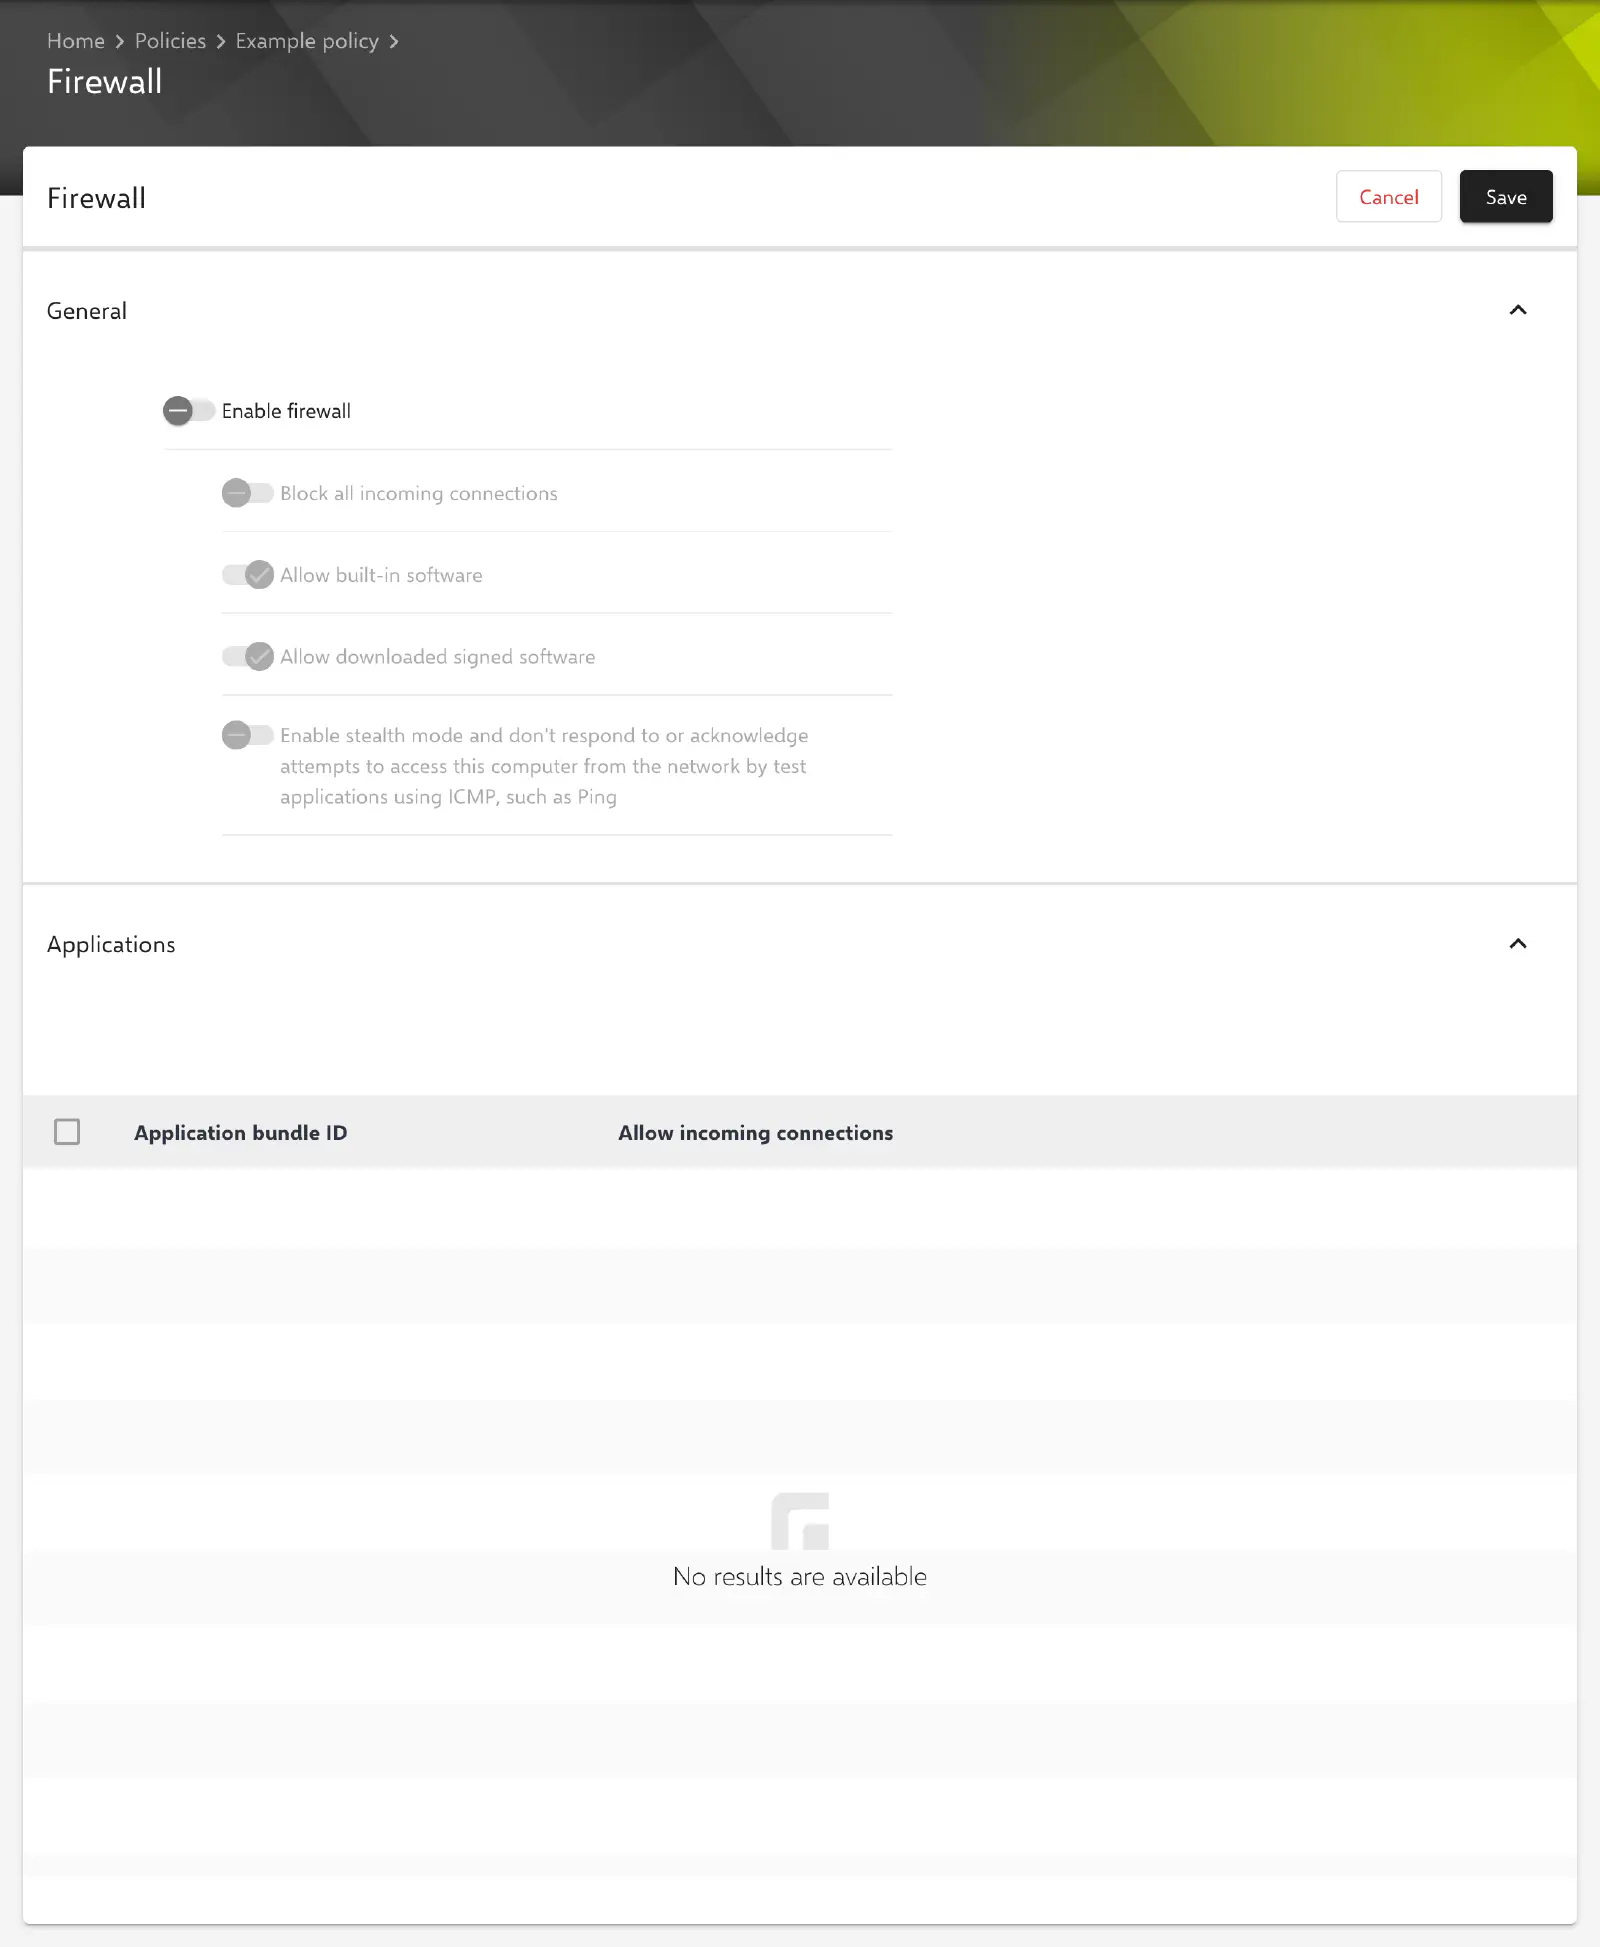
Avec la configuration Pare-feu, le pare-feu intégré de macOS est activé et paramétré sur les Mac gérés. Outre le blocage de toutes les connexions entrantes et le mode furtif, il est possible de définir pour certaines apps si elles peuvent accepter des connexions entrantes. Relution transmet les paramètres sous forme de profil avec le type de payload com.apple.security.firewall.
Prérequis
- La configuration n’est possible qu’une fois par politique.
- Elle n’est disponible que pour les appareils avec inscription de l’appareil, pas pour les appareils avec inscription utilisateur (User Enrollment) →.
- Relution propose la configuration à partir de macOS 10.12. Selon Apple, macOS n’évalue les options Autoriser les logiciels intégrés et Autoriser le téléchargement de logiciels signés qu’à partir de la version 12.3.
- Un appareil supervisé n’est pas nécessaire.
Général
La section Général propose les options suivantes. La clé correspondante dans le profil figure entre parenthèses.
- Activer le pare-feu (
EnableFirewall, valeur par défaut : désactivée) : active le pare-feu. Les apps, programmes et services non autorisés ne peuvent alors plus accepter de connexions entrantes. - Bloquer toutes les connexions entrantes (
BlockAllIncoming, valeur par défaut : désactivée) : bloque toutes les connexions entrantes, à l’exception de celles nécessaires aux services Internet de base tels que DHCP et IPSec. - Autoriser les logiciels intégrés (
AllowSigned, valeur par défaut : activée) : les logiciels intégrés à macOS peuvent recevoir automatiquement des connexions entrantes. - Autoriser le téléchargement de logiciels signés (
AllowSignedApp, valeur par défaut : activée) : malgré son libellé, l’option ne concerne pas le téléchargement ; les logiciels téléchargés disposant d’une signature valide peuvent recevoir automatiquement des connexions entrantes. - Activez le mode furtif et ne répondez pas aux tentatives d’accès à cet ordinateur depuis le réseau par des applications de test utilisant ICMP, telles que Ping, ou n’accusez pas réception de ces tentatives (
EnableStealthMode, valeur par défaut : désactivée) : le Mac ne répond pas aux requêtes ICMP telles que ping et ne se signale donc pas sur le réseau.
Les quatre sous-options et la liste de la section Applications ne peuvent être modifiées que tant que Activer le pare-feu est activée. Leurs valeurs enregistrées sont conservées lorsque le pare-feu est désactivé et continuent d’être transmises.
Applications
La section Applications définit pour certaines apps si elles peuvent accepter des connexions entrantes (clé Applications). Sans entrée, le profil contient une liste vide.
Ajouter crée une entrée avec les champs suivants :
- ID de la liasse d’applications (champ obligatoire) : identifiant de bundle (bundle ID) de l’app, par ex.
org.mozilla.firefox. - Autoriser les connexions entrantes (valeur par défaut : désactivée) : si l’option est activée, l’app peut accepter des connexions entrantes ; dans le cas contraire, elles sont bloquées pour cette app.
Le menu contextuel d’une entrée propose Éditer et Supprimer. Une seule entrée est modifiée à la fois, tandis que plusieurs entrées sélectionnées peuvent être supprimées en une seule fois. Les modifications de la liste ne sont appliquées qu’à l’enregistrement de la configuration. Les identifiants de bundle en double ne sont pas vérifiés.
L’identifiant de bundle d’une app installée peut être déterminé sur un Mac, par exemple avec la commande osascript -e 'id of app "Firefox"' dans le Terminal.
Particularités
- Verrouiller les modifications par l’utilisateur : la possibilité pour les utilisateurs de modifier eux-mêmes les paramètres du pare-feu sur le Mac n’est pas définie par cette configuration, mais par l’option Désactiver les modifications des paramètres du pare-feu par l’utilisateur de la configuration Préférences de sécurité.
- État du pare-feu de l’appareil : si le Mac transmet ses paramètres de pare-feu, les détails de l’appareil affichent dans la carte Sécurité les valeurs Pare-feu activé, Le pare-feu bloque tous les messages entrants, Mode furtif du pare-feu, Journalisation du pare-feu activée et Option de journalisation du pare-feu.
- Pas de contrôle de conformité : il n’existe pas de règle de conformité pour le pare-feu macOS. La violation Configuration du pare-feu concerne exclusivement les appareils Windows.
- Apple Configurator 2 : si une politique contient déjà une configuration Apple Configurator 2 avec le type de payload
com.apple.security.firewall, la configuration Pare-feu ne peut plus y être ajoutée, et inversement (voir Configuration d’Apple Configurator 2 →).
Sujets connexes
- Vue d’ensemble → — Toutes les configurations pour macOS en un coup d’œil.
- Configuration d’Apple Configurator 2 → — Profils personnalisés avec des payloads que Relution ne propose pas sous forme de formulaire.
- Pare-feu Windows → — Règles de pare-feu pour les appareils Windows.