 Customer Hub
Paramètres globaux de l'Ethernet
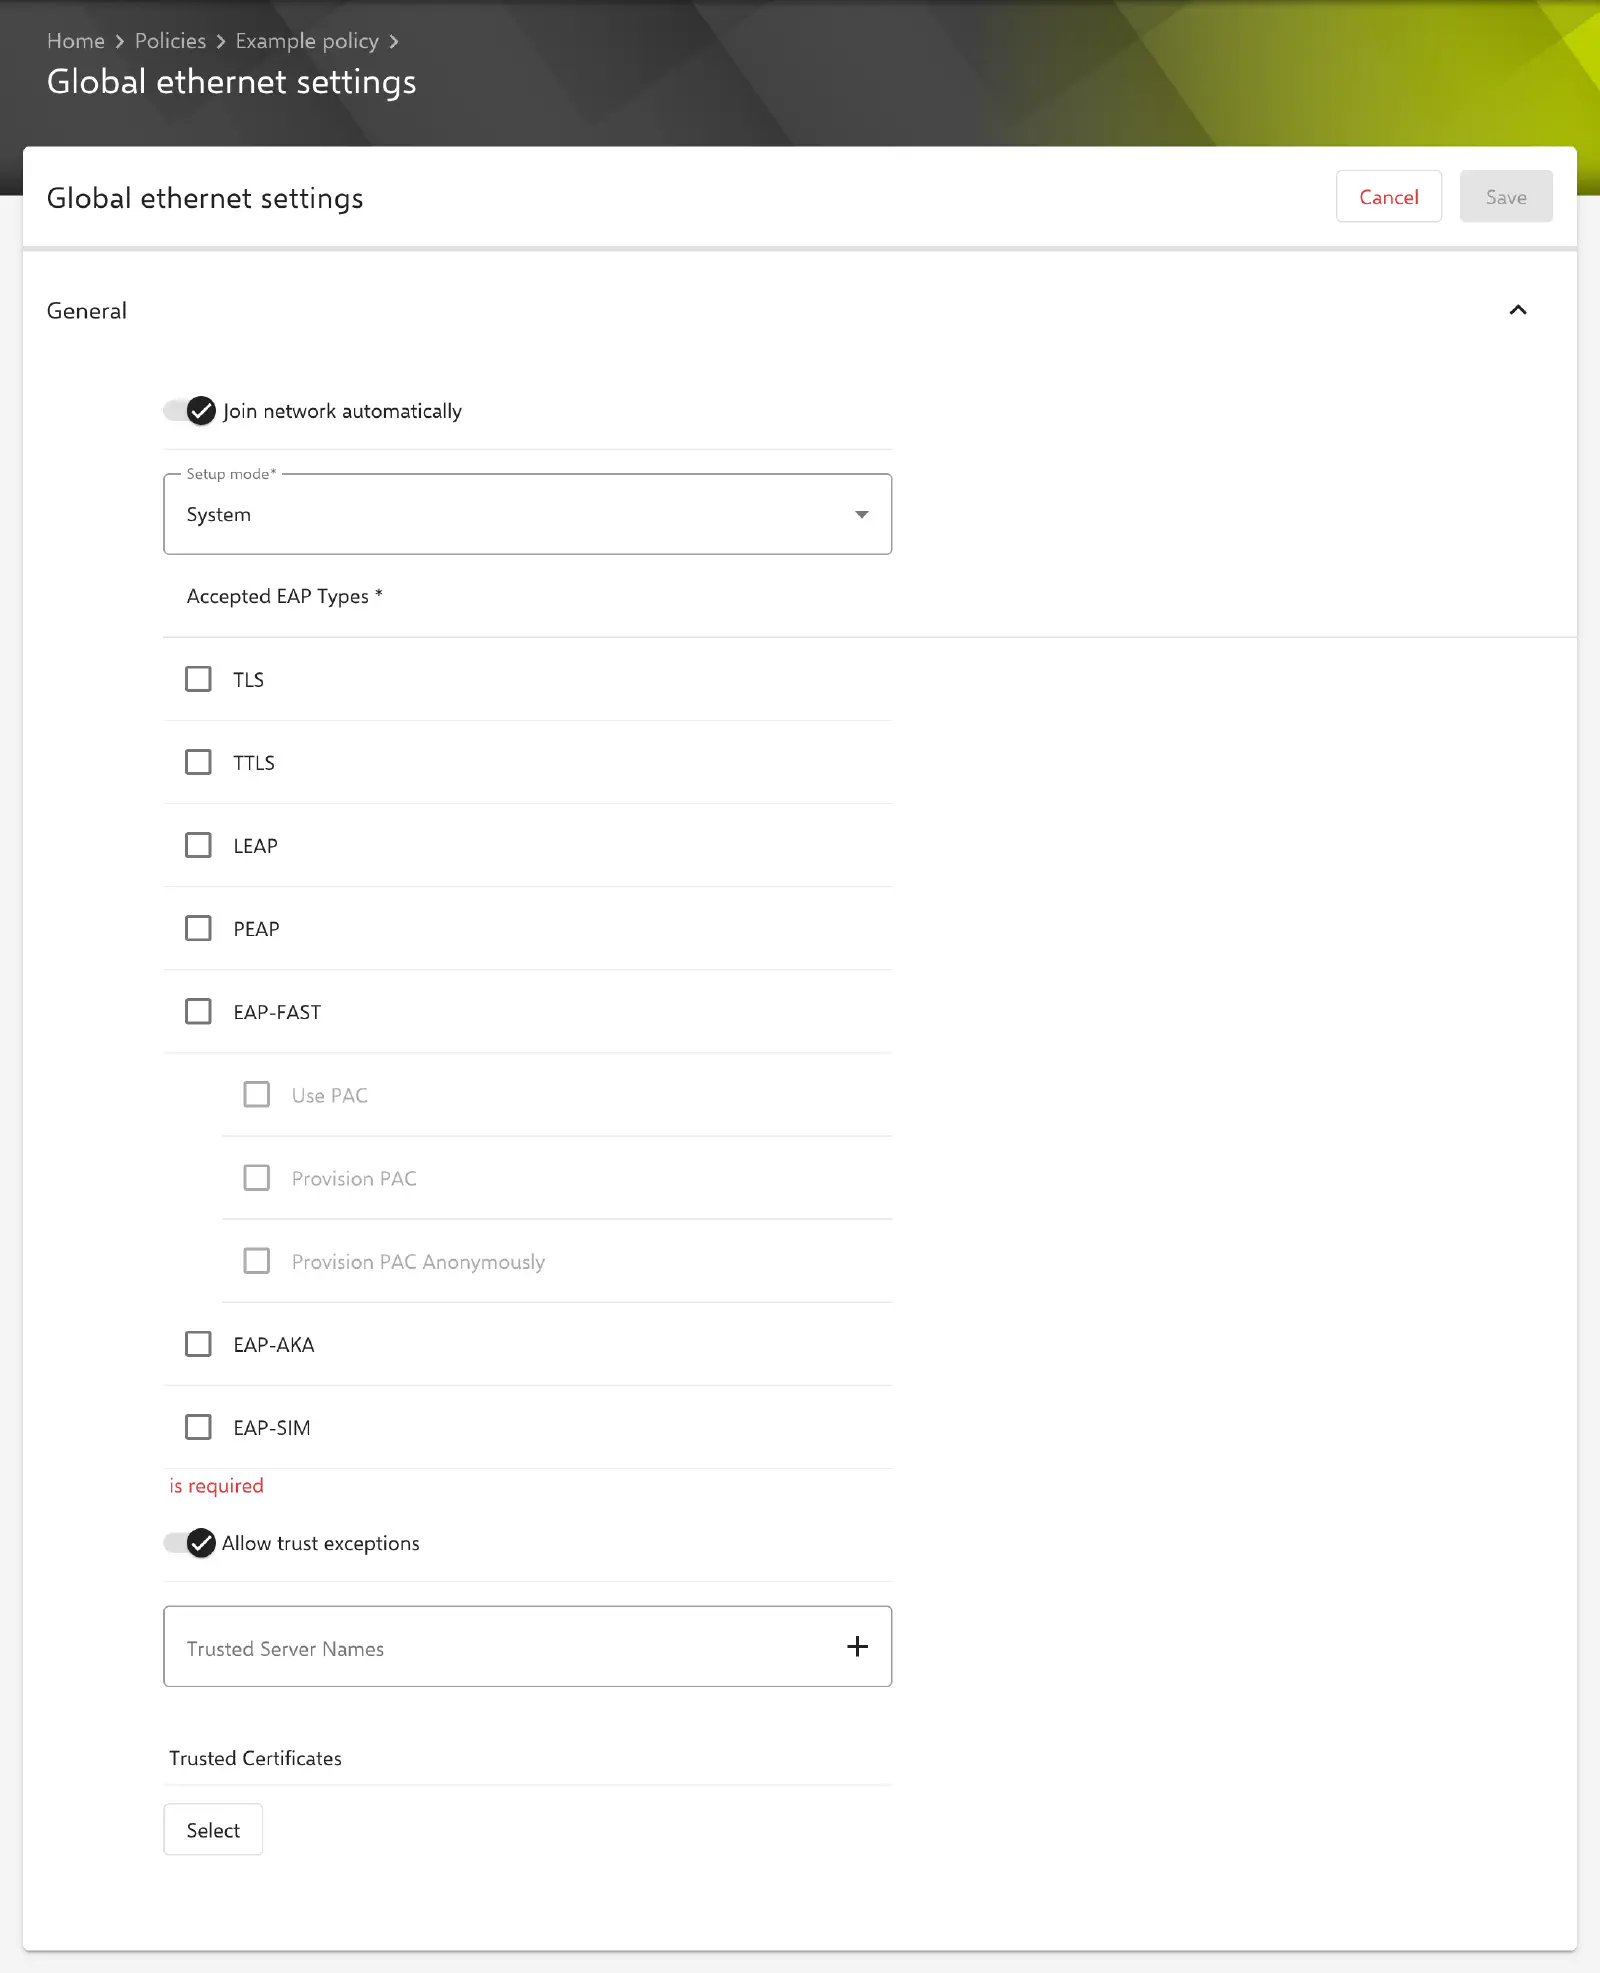
La configuration Paramètres globaux de l’Ethernet détermine comment un Mac s’authentifie sur le réseau via 802.1X (EAP) par une connexion filaire, par exemple sur un port de commutateur avec authentification RADIUS. Les réglages s’appliquent à toutes les interfaces Ethernet du Mac. Relution les transmet sous forme de profil avec le type de payload com.apple.globalethernet.managed et l’interface AnyEthernet ; sur le Mac, la configuration apparaît sous le nom 802.1X Ethernet: Global.
Prérequis
- La configuration n’est possible qu’une fois par politique.
- Elle est disponible pour les appareils avec inscription de l’appareil et pour les appareils avec inscription utilisateur (User Enrollment) →.
- Relution ne fixe pas de version minimale de macOS. Un appareil supervisé n’est pas nécessaire.
- Le réseau doit proposer l’authentification 802.1X, en général via un serveur RADIUS.
Général
La section Général contient deux réglages de base. La clé du profil figure entre parenthèses.
- Rejoindre le réseau automatiquement (
AutoJoin, valeur par défaut : activé) : le Mac s’authentifie de lui-même sur le réseau dès qu’une connexion Ethernet existe. - Mode de configuration (
SetupModes, obligatoire) : détermine dans quel contexte l’authentification a lieu. Une seule valeur peut être sélectionnée.- Système (valeur par défaut) : selon Apple, le Mac s’authentifie à l’échelle du système, indépendamment d’une connexion utilisateur.
- Fenêtre de connexion : selon Apple, l’authentification a lieu dans la fenêtre de connexion avec les identifiants qui y sont saisis.
Contrairement à la configuration Wi-Fi →, le formulaire ne propose pas les valeurs Par défaut et Les deux. Les méthodes EAP prises en charge par macOS dans chaque mode relèvent d’Apple.
Types EAP
Au moins un type doit être sélectionné sous Types EAP acceptés (dans le portail : Types de PAE acceptés) : TLS, TTLS, LEAP, PEAP, EAP-FAST, EAP-AKA et EAP-SIM. Pour EAP-FAST, les options Utilisez le PAC, PAC Provision et Provisionner le PAC de manière anonyme peuvent en outre être activées. Une nouvelle configuration ne contient aucun type sélectionné et ne peut être enregistrée qu’après la sélection d’un type.
Les autres champs affichés dépendent des types EAP sélectionnés :
| Champ | Apparaît avec | Signification |
|---|---|---|
| Nom d’utilisateur | TLS, TTLS, LEAP, PEAP, EAP-FAST | Obligatoire, sauf si seul TLS est sélectionné. |
| Mot de passe à usage unique | comme Nom d’utilisateur, pas avec TLS seul | Le mot de passe n’est pas transmis ; le Mac le demande lors de l’authentification. |
| Mot de passe | TTLS, LEAP, PEAP, EAP-FAST, tant que Mot de passe à usage unique est désactivé | Obligatoire tant qu’aucun mot de passe n’est enregistré. |
| Certificat d’identité | TLS, TTLS, PEAP, EAP-FAST | voir Certificat d’identité → |
| Authentification interne | TTLS | PAP, CHAP, MSCHAP, MSCHAPv2 (par défaut) ou EAP |
| Identité extérieure | TTLS, PEAP, EAP-FAST | Identité anonyme facultative, envoyée en dehors du tunnel chiffré. |
| Version minimale du protocole TLS, Version maximale du protocole TLS | TLS, TTLS, PEAP, EAP-FAST | 1.0, 1.1 ou 1.2. La version minimale ne doit pas être supérieure à la version maximale. Sans sélection, aucune version n’est transmise. |
| Nombre de RAND SIM (dans le portail : Nombre de cartes SIM) | EAP-SIM | 2 ou 3 (par défaut) |
Si seul TLS est sélectionné, Relution transmet l’exigence d’un certificat d’identité (TLSCertificateIsRequired), sinon non.
Certificat d’identité
Avec un certificat d’identité, le Mac s’identifie auprès du serveur RADIUS. Deux variantes sont disponibles :
- Sélectionnez un certificat : via Sélectionnez, un certificat de la gestion des certificats → ou un modèle de certificat est choisi, par exemple de la CA intégrée → ou d’un pool de certificats →. Avec un modèle, chaque appareil reçoit son propre certificat.
- Utiliser un certificat utilisateur : le certificat Wi-Fi du profil de l’utilisateur attribué à l’appareil est utilisé (voir Certificats utilisateur →). Il n’existe pas de type de certificat propre à l’Ethernet. Si l’utilisateur possède plusieurs certificats Wi-Fi, le champ facultatif Nom du certificat en sélectionne un. S’il reste vide, le certificat ayant la plus longue durée de validité est utilisé.
Si le certificat utilisateur ne peut pas être déterminé pour un appareil, par exemple parce qu’aucun utilisateur n’est attribué à l’appareil ou que l’utilisateur ne possède pas de certificat correspondant, la configuration est transmise sans certificat. Si la sélection ne contient aucun type EAP avec certificat d’identité, Relution supprime un certificat sélectionné lors de l’enregistrement.
Confiance
Les champs suivants déterminent à quel certificat serveur du serveur RADIUS le Mac fait confiance. Ils sont disponibles pour tous les types EAP.
- Autoriser les exceptions de confiance (dans le portail : Autoriser les exceptions de la fiducie,
TLSAllowTrustExceptions) : si le Mac ne peut pas vérifier le certificat serveur, l’utilisateur peut lui faire confiance manuellement. Activé par défaut. Pour une vérification stricte, l’option est désactivée et les deux champs suivants sont renseignés. - Noms de serveurs de confiance : liste des noms pouvant figurer dans le certificat serveur, par exemple
radius.example.com. - Certificats de confiance : sélection multiple dans la gestion des certificats →, en général le certificat racine de l’autorité de certification ayant émis le certificat serveur. Seuls les certificats au format PKCS#1 sont proposés.
Particularités
- Certificats dans le profil : Relution transmet automatiquement le certificat d’identité et les certificats de confiance avec la configuration. Une configuration Certificat supplémentaire n’est pas nécessaire.
- Limites d’organisation : les certificats et modèles de certificat doivent appartenir à l’organisation de la politique. Si la configuration fait référence à un certificat ou un modèle d’une autre organisation, Relution refuse l’enregistrement.
- Mots de passe enregistrés : depuis Relution 26.5.5, un mot de passe EAP enregistré n’est plus affiché dans le formulaire ; le champ affiche alors
*****. S’il reste inchangé, le mot de passe enregistré est conservé. - Pas d’espaces réservés : contrairement à la configuration Wi-Fi, aucun espace réservé n’est prévu pour cette configuration ; le formulaire n’affiche pas de liste d’espaces réservés.
- Violation de conformité : si la configuration ne peut pas être appliquée sur un Mac, Relution signale la violation de conformité Configuration globale des paramètres ethernet.
- Apple Configurator 2 : si une politique contient déjà une configuration Apple Configurator 2 avec le type de payload
com.apple.globalethernet.managed, la configuration Paramètres globaux de l’Ethernet ne peut plus y être ajoutée, et inversement (voir Configuration d’Apple Configurator 2 →).
Sujets connexes
- Vue d’ensemble → — Toutes les configurations pour macOS en un coup d’œil.
- Wi-Fi → — Authentification 802.1X pour les réseaux sans fil, également sur macOS.
- Gestion des certificats →
- CA intégrée →
- Pool de certificats →
- Espaces réservés avancés → — notamment les certificats utilisateur.
- Configuration d’Apple Configurator 2 →