 Customer Hub
Contrôle de la politique du système
La configuration Contrôle de la politique du système règle Gatekeeper de manière centralisée sur les appareils macOS. À l’ouverture d’une app, Gatekeeper vérifie si elle provient d’une source autorisée. La configuration définit ces sources : uniquement l’App Store, en plus les développeurs identifiés, ou toutes les sources sans vérification.
Prérequis
La configuration est disponible uniquement dans les politiques macOS et uniquement pour les appareils avec inscription de l’appareil, pas pour les appareils avec inscription des utilisateurs (User Enrollment) →. Elle est créée sous Appareils → Politiques dans une politique macOS via Ajouter.
La configuration peut être créée plusieurs fois dans une politique. En règle générale, une seule configuration par appareil est recommandée : si un appareil reçoit plusieurs configurations de ce type avec des réglages différents, macOS décide du réglage appliqué.
Paramètres
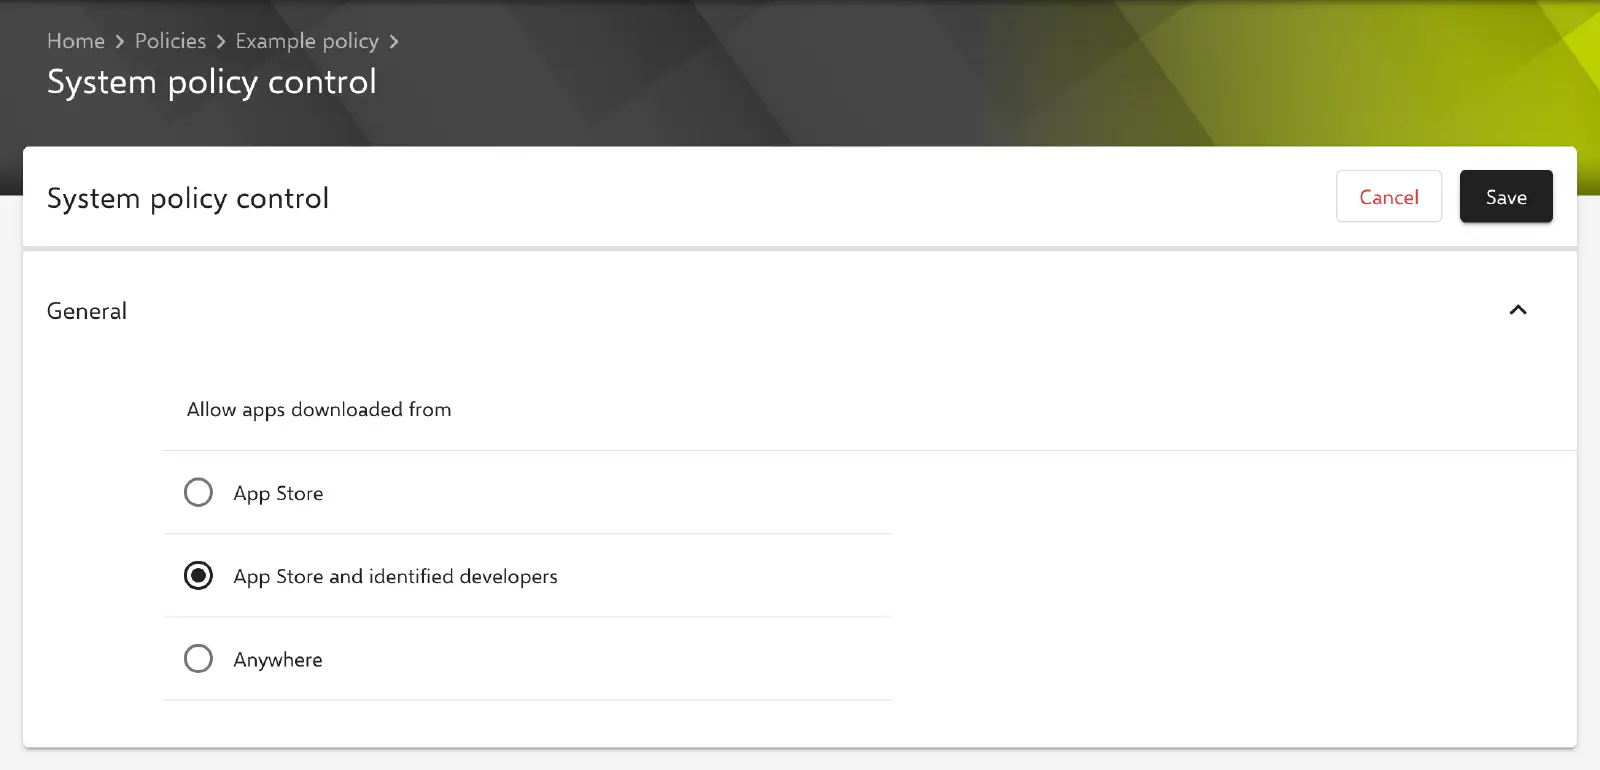
Dans la section Général, exactement une des options suivantes est sélectionnée sous Autoriser les applications téléchargées depuis :
| Option | Effet | Valeurs transmises |
|---|---|---|
| App Store | Gatekeeper est actif. Les apps ne sont ouvertes que si elles proviennent de l’App Store. | EnableAssessment = true, AllowIdentifiedDevelopers = false |
| App Store et développeurs identifiés | Gatekeeper est actif. En plus des apps de l’App Store, les apps de développeurs identifiés sont ouvertes, c’est-à-dire les apps signées avec un Developer ID et, selon la version de macOS, notarisées par Apple. Valeur par défaut d’une nouvelle configuration. | EnableAssessment = true, AllowIdentifiedDevelopers = true |
| N’importe où | Gatekeeper est désactivé. Les apps sont ouvertes sans vérification, quelle que soit leur origine. | EnableAssessment = false, AllowIdentifiedDevelopers = false |
Cette configuration ne comporte pas d’autres champs, de variables ni de références de certificat.
Particularités
- La configuration est transmise sous forme de profil avec le type de payload
com.apple.systempolicy.control. - L’option N’importe où désactive un mécanisme de protection central de macOS et n’est judicieuse que dans des cas exceptionnels justifiés. L’influence de Gatekeeper sur la distribution de paquets internes et la vérification de la signature et de la notarisation sont décrites dans la section Signature et notarisation →.
- Tant que le profil est installé, le réglage Gatekeeper ne peut en général pas être modifié dans les Réglages Système du Mac. La façon dont le réglage géré y est affiché et le réglage appliqué après la suppression de la configuration sont déterminés par macOS (comportement du fabricant, sans garantie).
Sujets connexes
- Vue d’ensemble →
- Extensions du noyau →
- Installer des applications macOS natives →
- Gatekeeper et protection de l’exécution dans macOS (Apple) →