 Customer Hub
Politiques par réseau (BYOD)
Dans les scénarios BYOD, les appareils sont utilisés à la fois à l’intérieur et à l’extérieur de l’établissement.
Un pilotage purement basé sur le temps des politiques est souvent peu flexible et implique une charge de maintenance élevée.
Une alternative éprouvée est l’attribution de politiques basée sur le réseau, où les politiques sont automatiquement appliquées dès qu’un appareil se trouve sur le réseau de l’établissement.
La détection s’effectue via l’adresse IP publique du réseau.
Cette approche est particulièrement adaptée au BYOD, car les appareils ne sont pas inutilement restreints en dehors de l’établissement, tout en réduisant la charge administrative.
Principe de base
L’emplacement d’un appareil BYOD est déterminé indirectement via son adresse IP publique.
La configuration se compose de :
- Une politique qui ne doit s’appliquer que sur le réseau de l’établissement
- Un groupe d’appareils dynamique qui rassemble les appareils en fonction de leur adresse IP publique
Lorsqu’un appareil contacte Relution depuis le Wi-Fi de l’établissement, Relution détecte l’adresse IP publique du réseau de l’établissement. L’appareil est alors automatiquement affecté au groupe d’appareils dynamique et reçoit la politique correspondante.
Groupe de base BYOD recommandé
Indépendamment du groupe dynamique pour le réseau de l’établissement, les appareils BYOD doivent toujours être affectés à un groupe d’appareils de base.
Celui-ci contient des configurations qui s’appliquent de façon permanente, par exemple :
- Profils Wi-Fi de l’établissement
- Applications obligatoires
- Restrictions de base qui s’appliquent également en dehors de l’établissement
Cela garantit que les appareils restent fonctionnels en permanence.
Configurer le groupe d’appareils dynamique
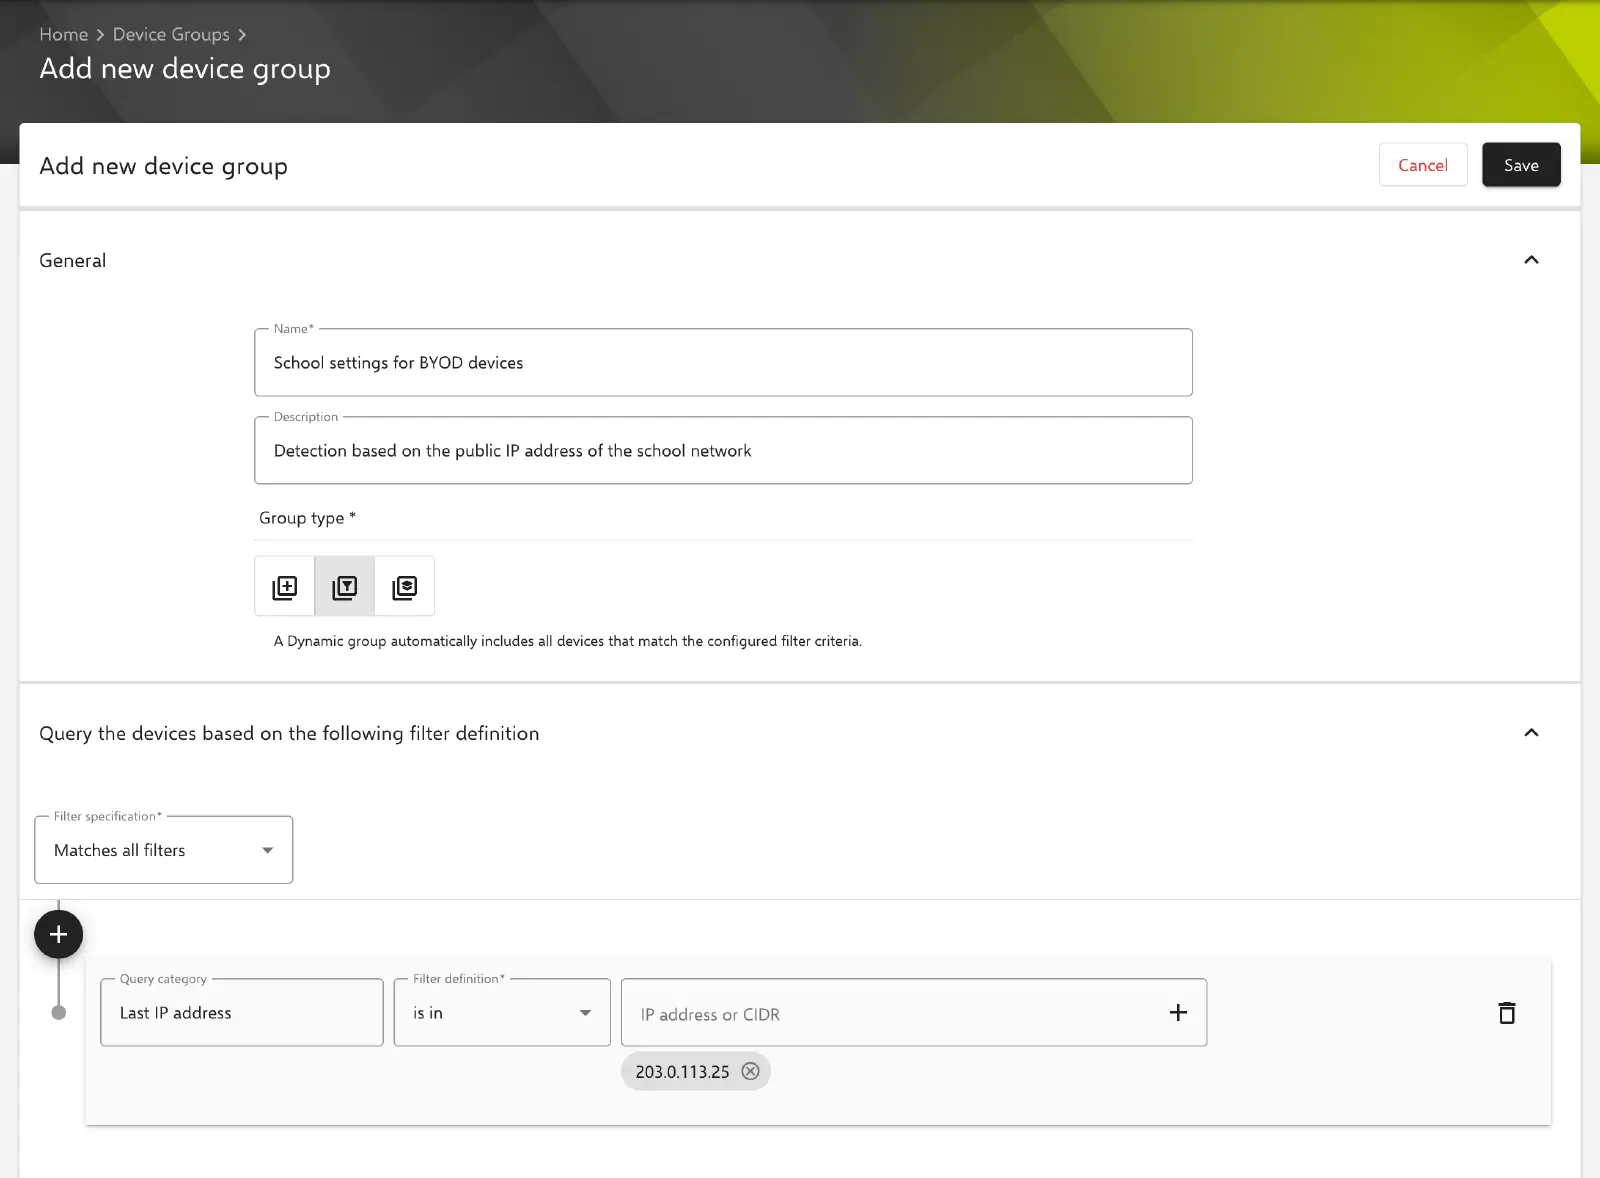
Un nouveau groupe dynamique est créé. Comme Catégorie de requête, Dernière adresse IP est sélectionnée et, comme Définition du filtre, l’opérateur d’inclusion est en. L’adresse IPv4 publique ou la plage IPv4 du réseau de l’établissement est saisie dans le champ Adresse IP ou CIDR (p. ex. 203.0.113.25 ou 203.0.113.0/24) ; plusieurs entrées sont possibles.
Le filtre doit couvrir la plage d’adresses IP publiques du réseau de l’établissement.
Tous les appareils dont la dernière adresse IP détectée se situe dans cette plage sont automatiquement ajoutés au groupe.
Le filtre n’évalue que les adresses IPv4. Si un appareil atteint le serveur Relution via IPv6, sa dernière adresse IP est enregistrée en tant qu’adresse IPv6 et l’appareil n’est pas pris en compte par le groupe.
La dernière adresse IP détectée par Relution pour un appareil figure dans les détails de l’appareil, sur la carte Réseau sous Dernière adresse IP, ainsi que dans la colonne du même nom de la liste des appareils. Cela permet de déterminer la plage publique appropriée.
Mise à jour de l’adresse IP
Relution reprend l’adresse IP publique de la connexion dès que l’appareil contacte le serveur. L’action Actualiser les informations sur l’appareil permet de le déclencher de manière ciblée.
Une actualisation a lieu notamment dans les cas suivants :
- Lors de l’exécution de politiques
- Lors du ping périodique de vérification de disponibilité, si Vérifiez la disponibilité des appareils est activé (une fois par jour par défaut, réglable via Intervalle ping en minutes sous
Paramètres→Gestion des appareils; pas pour Android Enterprise) - Via une action de groupe d’appareils avec le déclencheur programmé par CRON
- Lorsqu’un administrateur exécute l’action Actualiser les informations sur l’appareil pour l’appareil dans le portail
- Lorsque l’utilisateur lance une actualisation dans le portail libre-service (au plus tôt 5 minutes après la dernière actualisation)
- Lorsque l’utilisateur déclenche manuellement l’action dans le Relution Agent via l’onglet Paramètres
Recommandation : action programmée par CRON dans le groupe de base
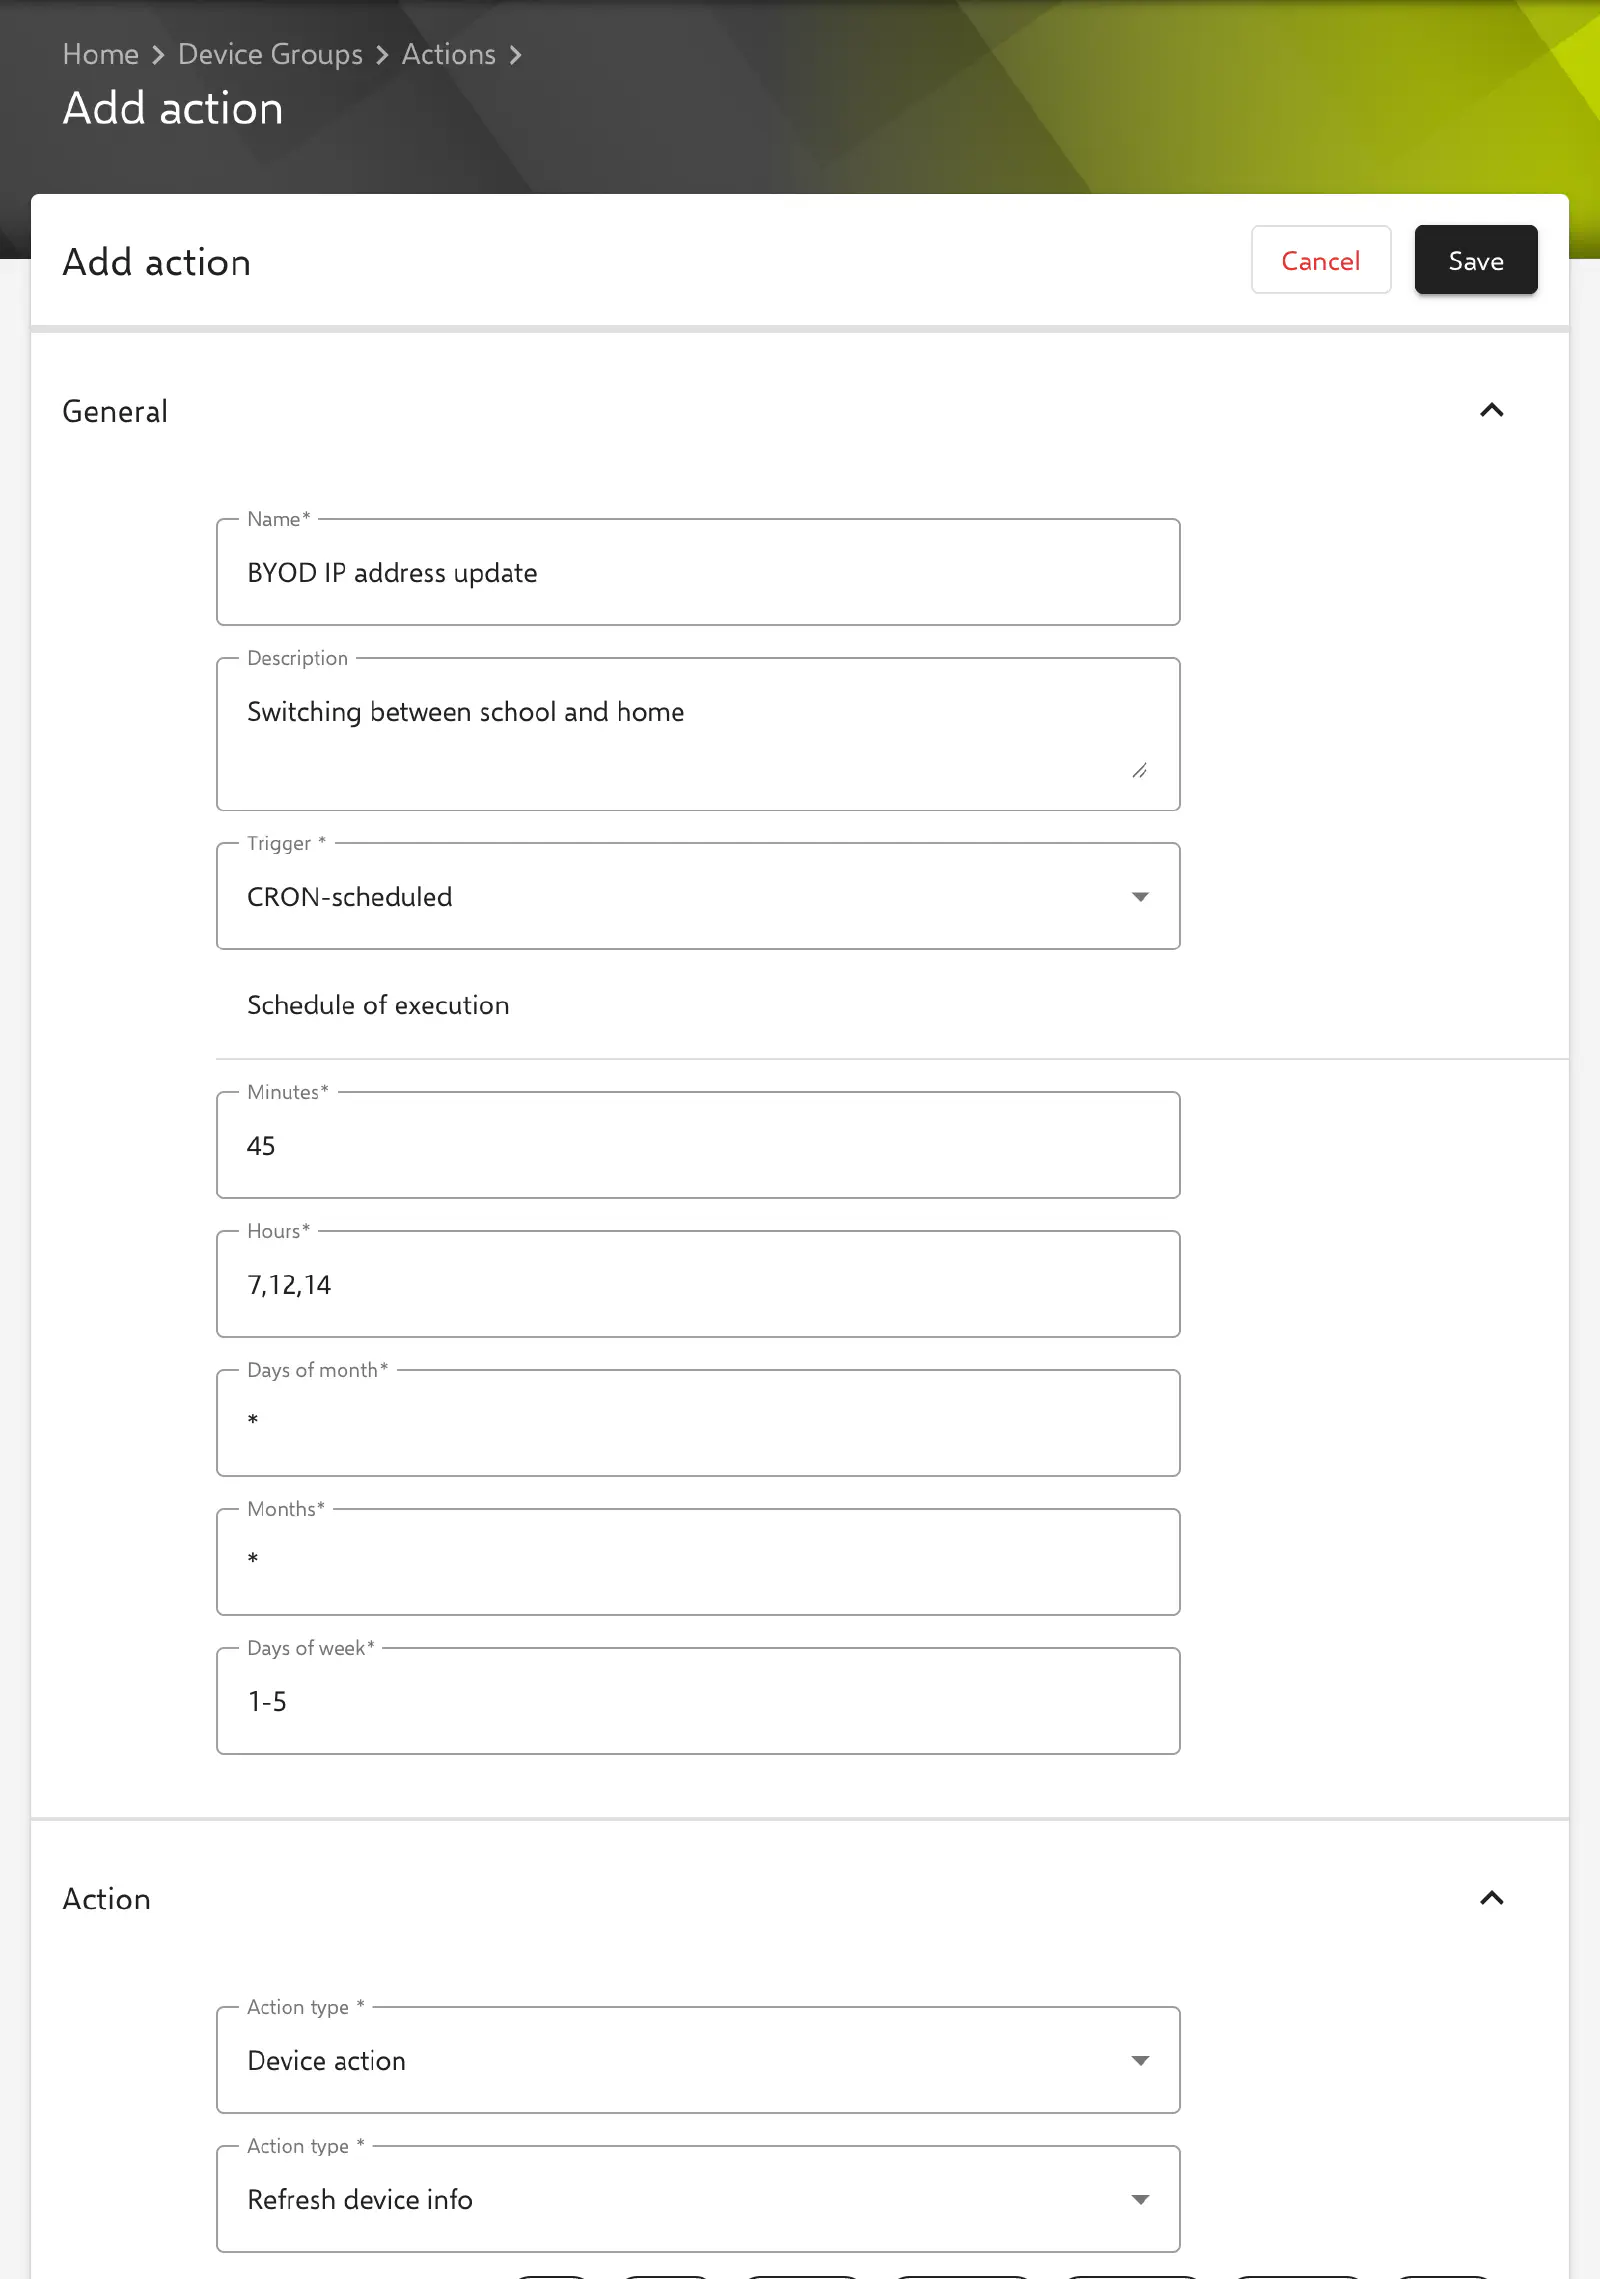
Dans la plupart des environnements BYOD, une action de groupe d’appareils du type Action du dispositif avec Actualiser les informations sur l’appareil et le déclencheur programmé par CRON est recommandée. L’action est créée dans le groupe de base BYOD, dans lequel l’appareil se trouve durablement, et non dans le groupe dynamique basé sur l’adresse IP. Une action CRON n’est exécutée que pour les appareils qui sont actuellement membres du groupe. Dans le groupe dynamique, elle n’atteindrait jamais les appareils situés hors du réseau de l’établissement, qui ne seraient donc pas ajoutés automatiquement au groupe. Le groupe de base garantit que les appareils actualisent régulièrement leur adresse IP, sans qu’une intervention de l’utilisateur soit nécessaire.
Remarques sur l’utilisation des actions CRON
- Ne pas utiliser d’intervalles très courts
- Ne pas configurer de fréquence de répétition élevée
Par exemple, une exécution horaire de Actualiser les informations sur l’appareil peut entraîner des problèmes de performance importants pour un grand nombre d’appareils.
Un intervalle modéré est suffisant et garantit un fonctionnement stable.
Dans l’exemple de configuration suivant, l’action est exécutée tous les jours de la semaine à 7 h 45, 12 h 45 et 14 h 45.
Avantages de l’attribution basée sur le réseau (BYOD)
- Aucun planning complexe nécessaire
- Les politiques ne s’appliquent que sur le réseau de l’établissement
- Moins de politiques par rapport aux approches basées sur le temps
- Idéal pour les appareils à usage privé
Limitations et remarques
- Les appareils doivent être connectés au réseau de l’établissement
- La méthode dépend de plages d’adresses IP publiques stables
- Seul IPv4 est pris en charge ; les appareils qui atteignent Relution via IPv6 ne sont pas détectés
- Les modifications ne prennent parfois effet qu’après la prochaine actualisation des informations sur l’appareil
- Si un reverse proxy est placé devant Relution, il doit transmettre l’IP du client dans l’en-tête
X-Forwarded-Foret être déclaré comme proxy fiable (Relution évalue les en-têtes transférés viaserver.forward-headers-strategy=native) ; sinon, Relution ne voit que l’adresse du proxy, voir Déclarer l’IP du reverse proxy comme fiable →
Résumé
L’attribution de politiques basée sur le réseau via l’adresse IP publique est une solution fiable et nécessitant peu de maintenance pour les environnements BYOD.
Elle permet d’appliquer les politiques de l’établissement de manière ciblée uniquement lorsque les appareils se trouvent réellement sur le réseau, tout en restant utilisables sans restriction à l’extérieur.