 Customer Hub
Connexion : L'accès est interdit
Avec Relution 26.4.0, le serveur d’application interne est passé d’Undertow à Tomcat. Si le reverse proxy (par exemple nginx ou Traefik) s’exécute sur un serveur différent de celui de Relution, cela peut entraîner l’erreur suivante lors de la connexion :
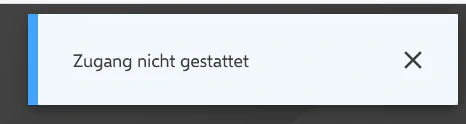
Le journal du serveur Relution affiche alors une entrée ERROR correspondante avec l’indication TLS required.
Cause
Pour qu’une connexion soit possible, la liaison entre le reverse proxy et Relution doit remplir deux conditions simultanément :
- Le reverse proxy doit communiquer avec Relution depuis une adresse IP considérée comme interne. Par défaut, sont considérées comme internes les plages IPv4 privées
10.0.0.0/8,172.16.0.0/12et192.168.0.0/16, ainsi que100.64.0.0/10,169.254.0.0/16et127.0.0.0/8(localhost) et les plages IPv6fc00::/7,fe80::/10et::1. - L’en-tête
X-Forwarded-Protodoit être envoyé par le reverse proxy avec la valeurhttps.
Ce n’est que si les deux conditions sont remplies que Tomcat considère la connexion entrante comme sécurisée par TLS. Si le reverse proxy s’exécute sur un serveur distinct avec sa propre adresse IP (externe), la première condition n’est déjà plus remplie. Si l’en-tête X-Forwarded-Proto est en plus, ou à la place, manquant ou incorrect, la connexion n’est pas non plus reconnue comme sécurisée. Dans les deux cas, Relution interrompt la connexion avec TLS required dans le journal du serveur, tandis que le navigateur affiche le message L'accès est interdit.
Confirmer la cause (optionnel)
Pour confirmer la cause, la journalisation DEBUG du composant Tomcat concerné peut être activée. Pour cela, l’entrée suivante est ajoutée au niveau supérieur du fichier application.yml :
logging:
  level:
    org.apache.catalina.valves.RemoteIpValve: DEBUG
Une nouvelle tentative de connexion doit ensuite être effectuée. Si une entrée telle que la suivante apparaît alors dans le journal, l’adresse IP du reverse proxy est la cause : la requête n’est pas considérée comme fiable.
DEBUG ... ina.valves.RemoteIpValve: Skip RemoteIpValve for request /api/device/v1/currentDevice/actions/next with originalRemoteAddr '<IP-externe-du-proxy>' []
Si cette entrée n’apparaît pas mais que l’erreur persiste, la cause est plutôt l’en-tête X-Forwarded-Proto manquant ou incorrect, voir Solution →. Si la requête est considérée comme fiable, Tomcat journalise une ligne commençant par Incoming request. Si elle contient newSecure=[false], l’en-tête X-Forwarded-Proto est absent ou n’a pas la valeur https.
application.yml (qui nécessite un redémarrage), le niveau de journalisation pour org.apache.catalina.valves.RemoteIpValve peut également être défini sur DEBUG à chaud sans redémarrage via l’API Web. Via le portail système, cela n’est possible que si celui-ci est activé et que le point de terminaison Actuator loggers est exposé. Le niveau de journalisation doit être remis sur INFO une fois l’analyse terminée, voir Définir le niveau de journalisation →.Solution
Selon celle des deux conditions de la section Cause qui n’est pas remplie, l’une des deux adaptations suivantes est nécessaire — les deux si besoin.
Déclarer l’IP du reverse proxy comme fiable
Pour que Relution accepte les requêtes du reverse proxy, son adresse IP doit être explicitement déclarée comme proxy interne fiable. Pour cela, l’entrée suivante est ajoutée au niveau supérieur du fichier application.yml :
server:
  tomcat:
    remoteip:
      internal-proxies: '<IP-du-proxy>/32, 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16, 169.254.0.0/16, 100.64.0.0/10, 127.0.0.0/8, fc00::/7, fe80::/10, ::1/128'
<IP-du-proxy> est remplacé par l’adresse IP réelle du reverse proxy, par exemple 194.95.62.71/32 (IPv6 avec /128). Au lieu d’une adresse unique, un réseau peut également être indiqué. D’autres serveurs proxy sont ajoutés séparés par des virgules.
La valeur personnalisée remplace entièrement la liste par défaut. C’est pourquoi les plages par défaut figurent dans l’exemple ; les plages inutiles peuvent être supprimées. Si la valeur contient un /, Tomcat la lit comme une liste de réseaux en notation CIDR. L’ancienne notation sous forme d’expression régulière (p. ex. 194\.95\.62\.71|127\.\d{1,3}\.\d{1,3}\.\d{1,3}) fonctionne toujours, mais ne peut pas être combinée avec la notation CIDR.
Le fichier application.yml contient généralement déjà d’autres entrées, par exemple pour l’administrateur système, l’URL externe ou la connexion à la base de données. La nouvelle entrée server constitue une clé de premier niveau distincte, à côté du bloc relution existant, et non un sous-élément de celui-ci — même si une section également nommée server existe sous relution (avec, par exemple, externalURL). L’exemple suivant présente la structure avec les deux blocs ; les entrées existantes restent inchangées :
server:
  tomcat:
    remoteip:
      internal-proxies: '<IP-du-proxy>/32, 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16, 169.254.0.0/16, 100.64.0.0/10, 127.0.0.0/8, fc00::/7, fe80::/10, ::1/128'

relution:
  # laisser les entrées existantes (system, database ...) inchangées
  server:
    externalURL: %EXT_HOSTNAME_URL%
Selon le type d’installation, le fichier contient d’autres clés de premier niveau. Celles-ci restent également inchangées.
internal-proxies personnalisée, aucune configuration supplémentaire n’est nécessaire dans ce cas, les plages IPv4 privées étant considérées comme internes par défaut.Définir l’en-tête X-Forwarded-Proto
Le reverse proxy doit en outre transmettre à Relution l’en-tête X-Forwarded-Proto avec la valeur https. Le bloc location / de la configuration nginx doit pour cela contenir la ligne suivante :
proxy_set_header X-Forwarded-Proto $scheme;
Cette ligne est déjà incluse dans le modèle standard relution-nginx.conf. En cas de configuration de reverse proxy personnalisée ou modifiée, ou si un autre proxy se trouve en amont, il convient de vérifier que l’en-tête est correctement défini et n’est pas écrasé par un proxy en amont.
Après avoir adapté le fichier application.yml ou la configuration du reverse proxy, le service ou le conteneur Relution (et, le cas échéant, le reverse proxy) doit être redémarré pour que la modification prenne effet.
relution.server.jwt-secure-flag-enabled: false dans le fichier application.yml ne constitue pas un contournement de cette erreur. Elle ne fait que supprimer le message TLS required : le cookie de session est alors émis sans l’attribut Secure et le navigateur l’envoie également via des connexions non chiffrées. À partir de Relution 26.5.7, un avertissement est écrit dans le journal du serveur à chaque démarrage tant que l’entrée est définie. Si elle est présente, elle est supprimée (valeur par défaut true) et la cause est corrigée à la place via server.tomcat.remoteip.internal-proxies et l’en-tête X-Forwarded-Proto: https, comme décrit ci-dessus.Remarques complémentaires
- Ce problème concerne en premier lieu les installations dans lesquelles le reverse proxy ne s’exécute pas sur le même hôte que Relution.
- Les installations Relution à partir de la version 26.4.0 sont concernées.
- Le message
L'accès est interditest un message d’erreur générique, affiché dans le portail pour de nombreuses requêtes rejetées par le serveur. La solution décrite dans cet article ne s’applique que si le journal du serveur affiche en plus l’entréeERRORTLS required. - Voir aussi : section Nginx comme Alternative à Traefik (Proxy Inverse) dans Docker (Recommandé) →