 Customer Hub
Organisation globale
Dans Relution, l’organisation globale combine l’organisation du magasin et l’organisation du système. L’organisation du magasin est activée automatiquement.
Identification de l’organisation globale
La nouvelle organisation porte le nom de Global. Les comptes ayant l’autorisation des administrateurs système et les comptes ayant l’autorisation de l’ancienne organisation Store y ont accès.
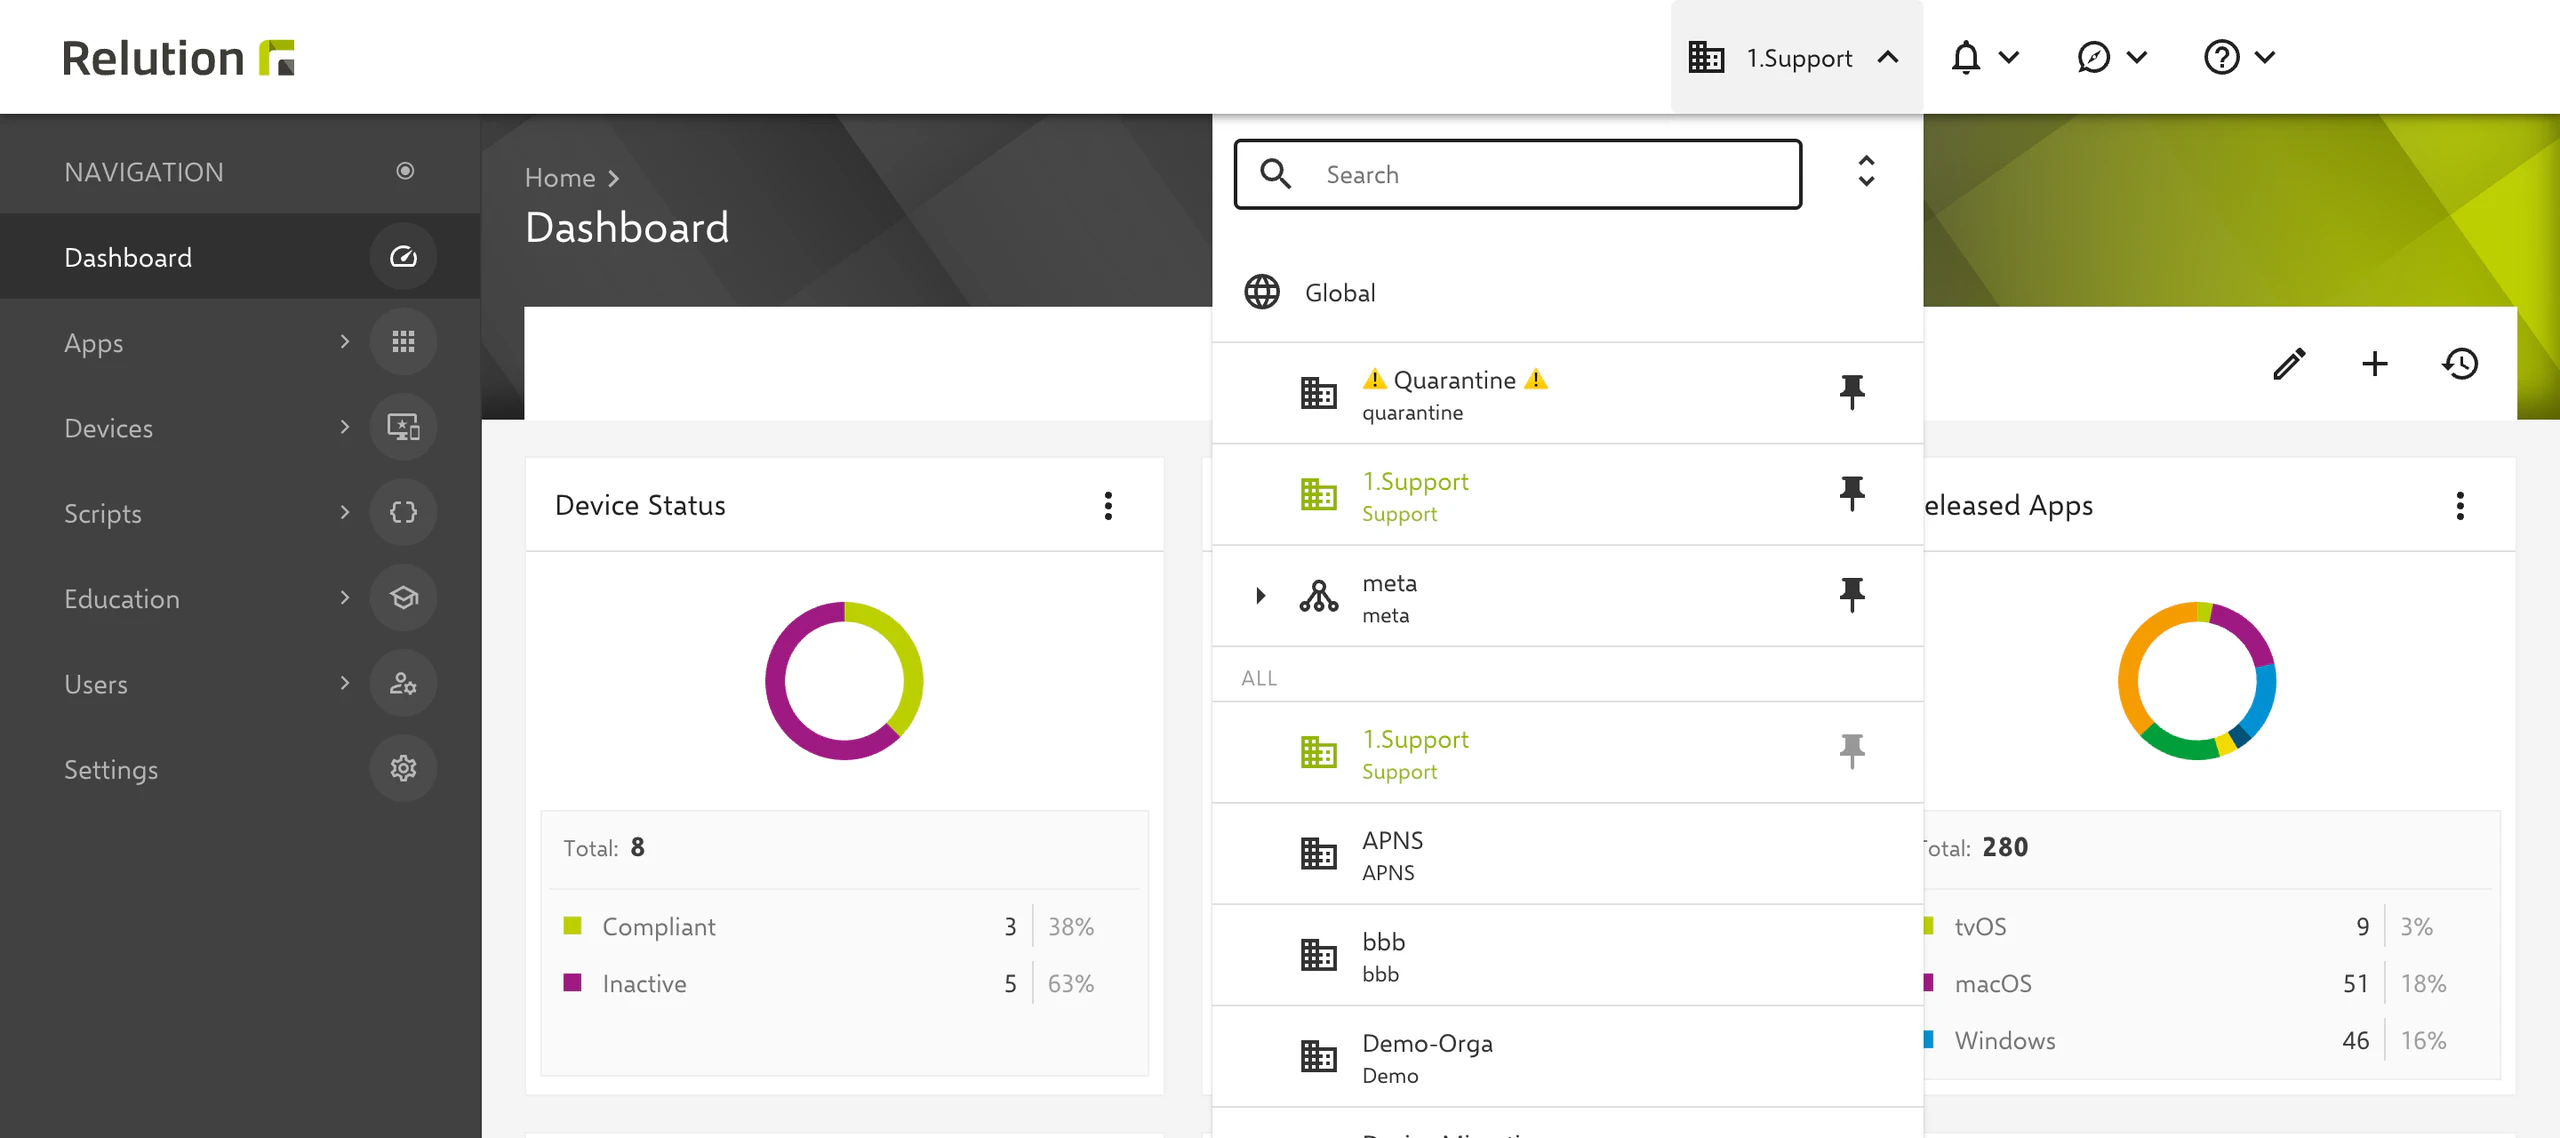
Dans le sélecteur d’organisation en haut à droite, l’organisation globale est reconnaissable à l’icône de globe. Les organisations Meta portent une icône de structure, les sous-organisations une icône propre et les organisations autonomes une icône de bâtiment.
Sélecteur d’organisation
Nouveau dans 26.4Cliquer sur le nom de l’organisation en haut à droite de l’en-tête ouvre le sélecteur d’organisation. Depuis la version 26.4, l’organisation Global est désormais toujours affichée fixe en haut de la liste. Il est également possible d’épingler certaines organisations comme favorites à l’aide de l’icône d’épingle, afin qu’elles apparaissent au-dessus de la liste complète des organisations pour un accès plus rapide.
Fonctionnalité
L’ensemble des fonctions est disponible pour les utilisateurs disposant d’une autorisation d’administrateur système. De nouvelles organisations peuvent également être créées dans cette organisation. Cela est possible via le nouvel élément de menu Organisations.
Les utilisateurs sans autorisation d’administration d’organisation, c’est-à-dire les utilisateurs qui ont été transférés à partir d’une organisation de magasin existante, ont accès à la gamme typique de fonctions de l’organisation de magasin.
Aucun appareil ne peut être inscrit dans l’organisation globale elle-même. Les appareils sont inscrits et gérés dans les organisations subordonnées.
Les applications, politiques et scripts peuvent en outre être mis à disposition au niveau d’une organisation Meta pour ses sous-organisations (Organisations Meta →).
Utilisateurs globaux
Les utilisateurs peuvent être créés de manière centralisée au niveau de l’organisation globale, puis être affectés à différents tenants avec des rôles ou des permissions spécifiques.
Cette structure permet une gestion flexible des identités : par exemple, un utilisateur global peut agir en tant qu’administrateur dans le Tenant A, tout en n’occupant que le rôle d’enseignant dans le Tenant B.
Plus d’informations sur les permissions →
Inscription automatisée des appareils à l’échelle du système
Via Apple School Manager ou Apple Business Manager, les appareils destinés à l’Inscription automatisée des appareils (ADE, DEP dans le portail) peuvent être affectés à l’organisation globale. Un profil DEP dans l’organisation globale pour lequel l’option Nom d’utilisateur + Mot de passe est sélectionnée sous Authentification utilisateur attribue les appareils Apple à l’organisation de l’utilisateur connecté.
Une organisation cible peut également être définie pour une inscription automatique de l’organisation globale dans la section S’inscrire à l’organisation. L’appareil est alors inscrit dans cette organisation, même sans authentification de l’utilisateur. Si Nom d’utilisateur + Mot de passe est sélectionné en plus, l’utilisateur connecté doit appartenir à l’organisation cible. Le même procédé est possible via les organisations Meta.
Il est toujours possible d’ajouter des jetons DEP à d’autres organisations.
Distribution et versionnement des applications natives
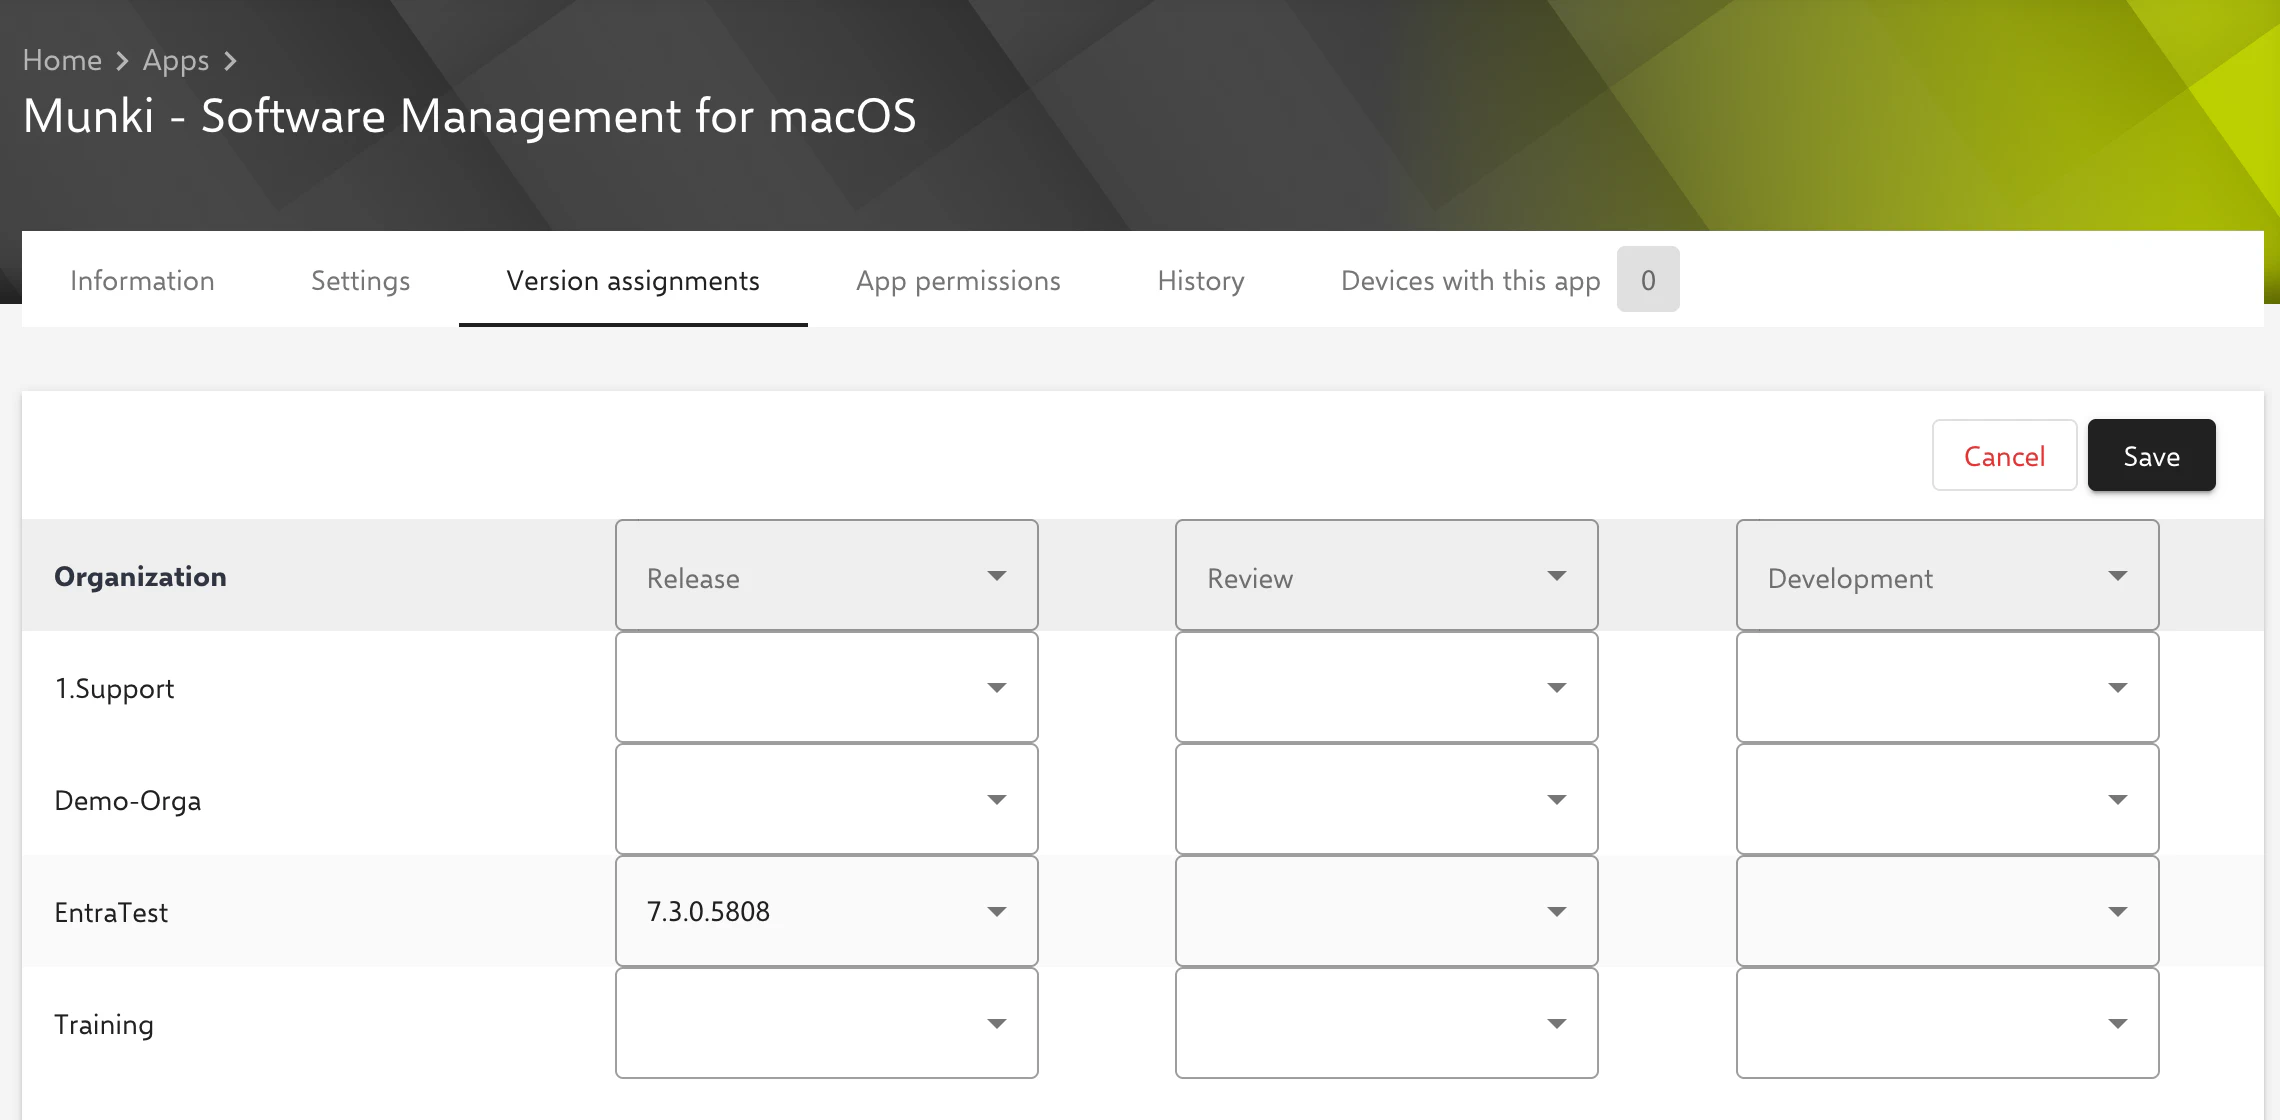
Les applications natives peuvent être distribuées via une politique avec la configuration Conformité App. L’attribution de la version peut être définie dans l’organisation globale au sein de l’application, dans l’onglet Attributions de version.
Publier des politiques ou les copier dans des organisations
Les politiques créées dans l’organisation globale peuvent être distribuées de deux façons :
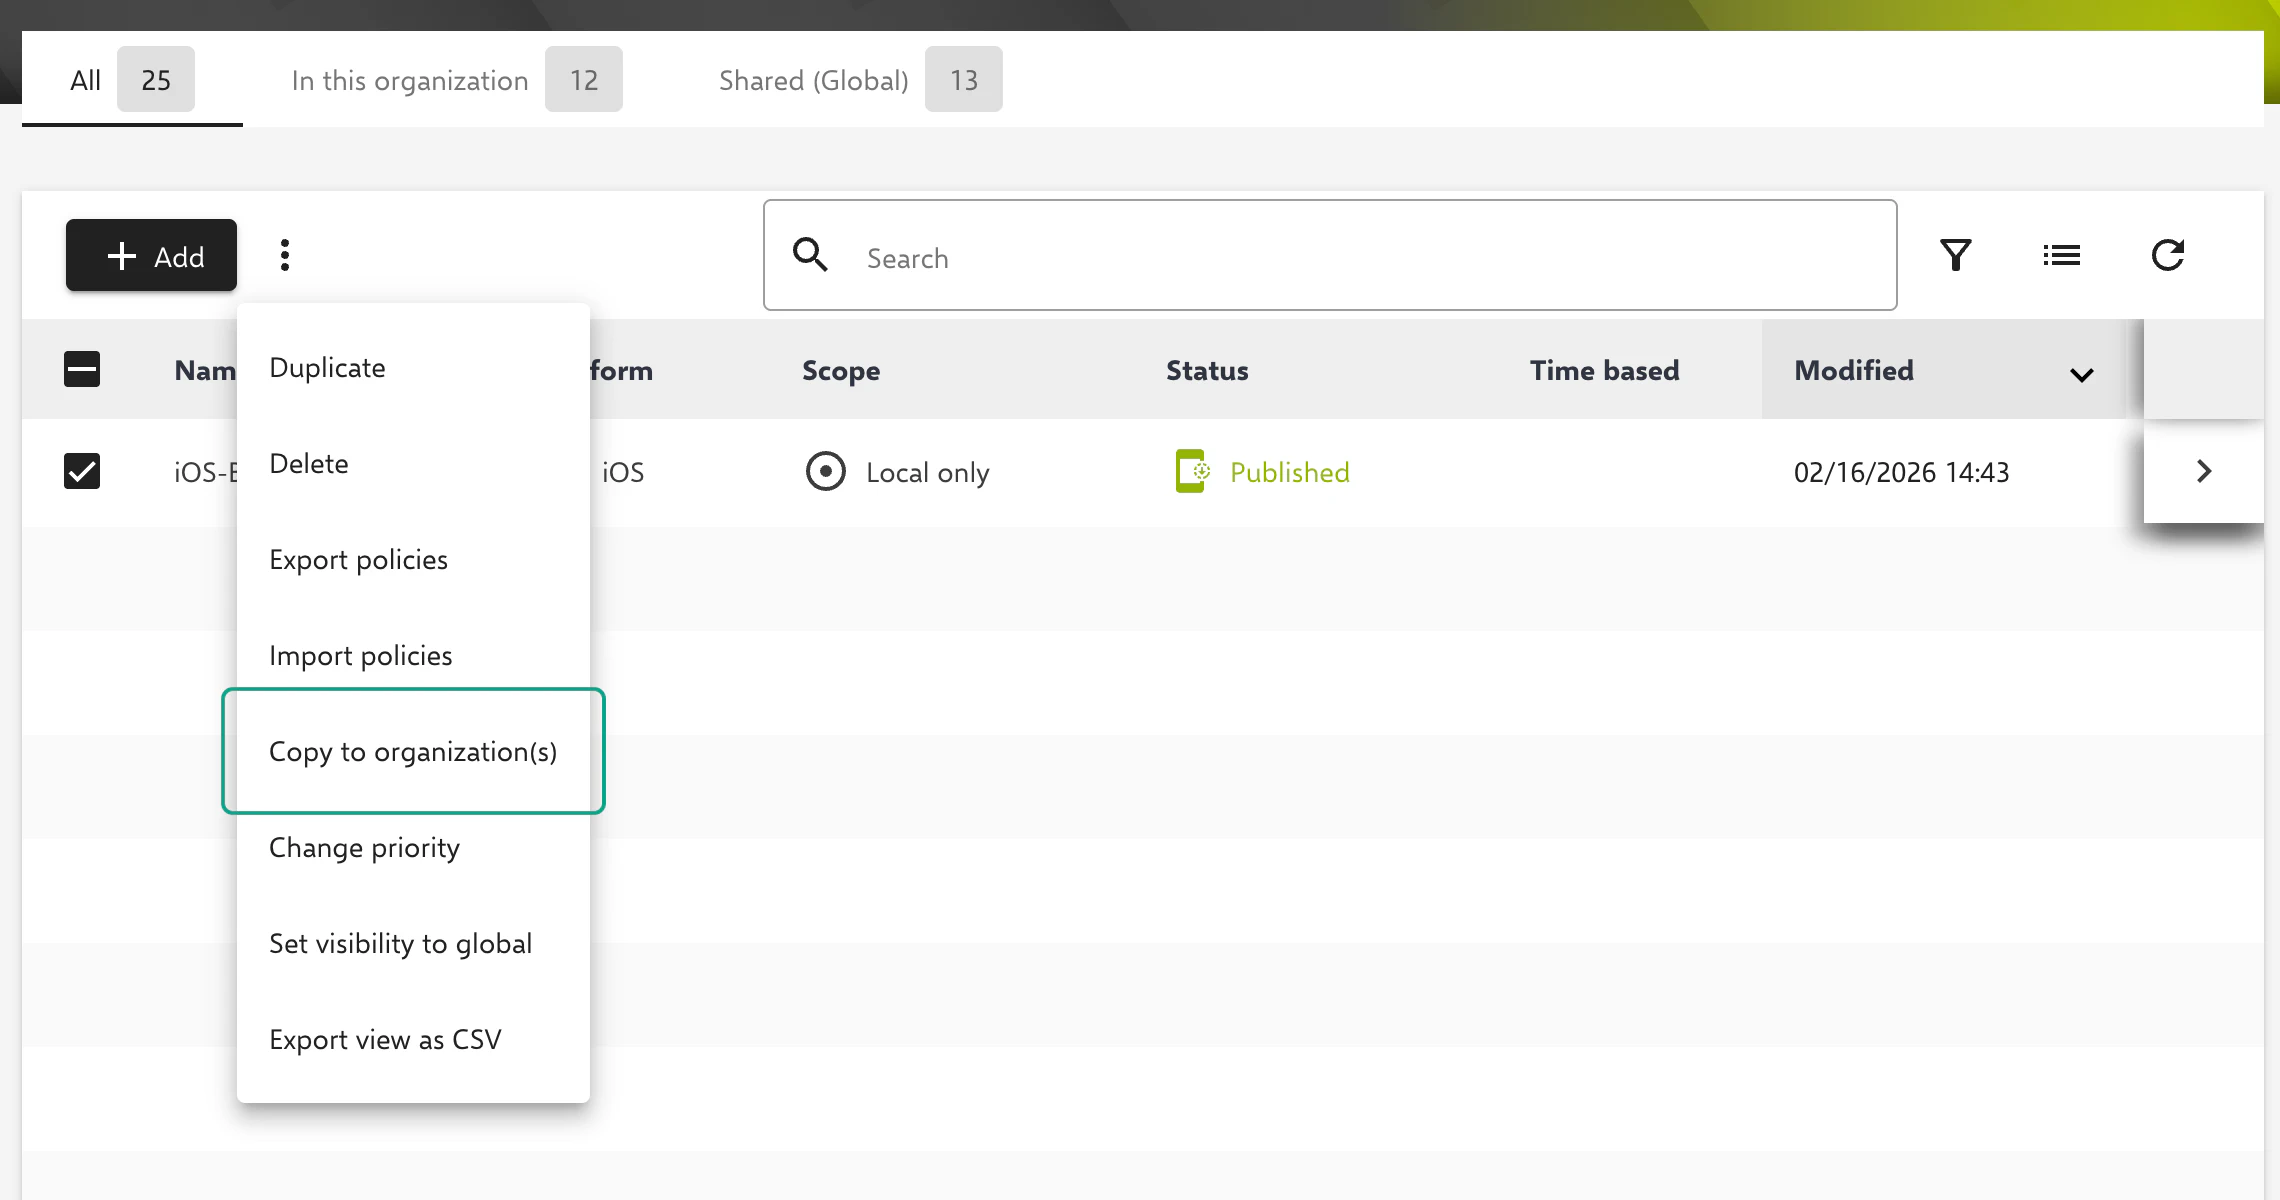
- Copier vers une ou plusieurs organisations (libellé du portail : Copie à l’organisation (s)) : copie la politique dans une ou plusieurs organisations. Disponible uniquement pour les politiques iOS et tvOS.
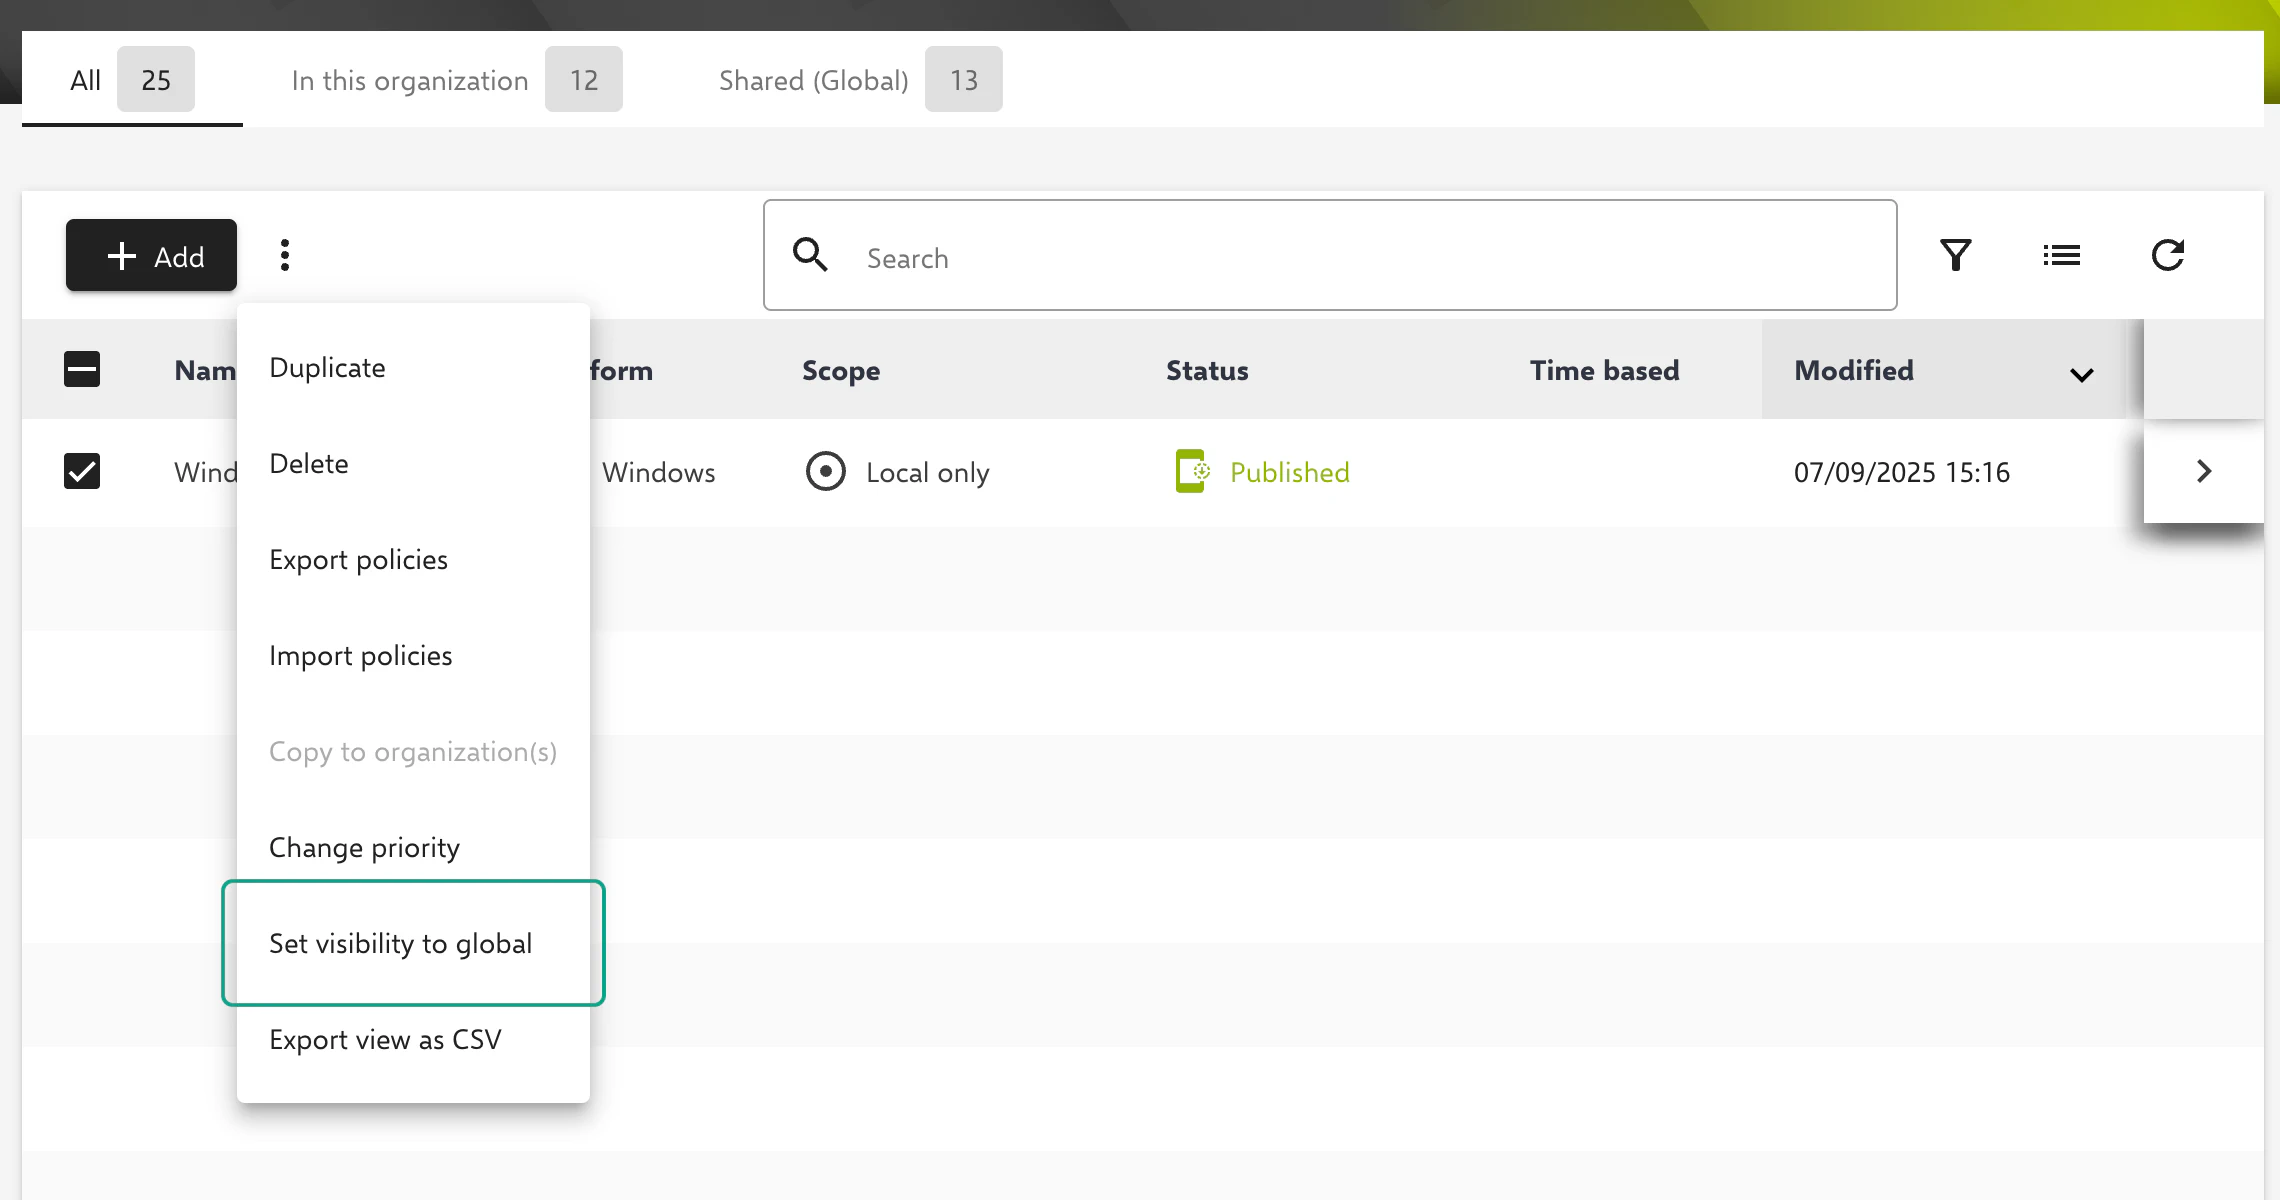
- Définir la visibilité comme globale : met la politique à la disposition de toutes les organisations. Disponible pour les politiques publiées de toutes les plateformes.
Les politiques rendues globales sont en lecture seule dans les organisations subordonnées ; les modifications ne sont possibles que dans l’organisation globale. Lors de la priorisation, les politiques globales sont prioritaires.
Mise à disposition globale de scripts
Les scripts créés dans l’organisation globale (scripts PowerShell pour Windows et scripts shell pour macOS) peuvent être mis à disposition en lecture seule dans toutes les organisations subordonnées. Cela fonctionne de la même manière que la publication de politiques ou d’applications. Pour ce faire, le menu à trois points de l’entrée du script dans le tableau est ouvert et la fonction Définir la visibilité comme globale est sélectionnée.
Publier des scripts globalement →
Configuration LDAP à l’échelle du système
La configuration LDAP → peut être effectuée ici dans les Paramètres et un mappage spécifique à l’organisation peut être réalisé. L’avantage est que le fournisseur LDAP ne doit être configuré qu’une seule fois de manière centralisée.
Cette configuration peut être établie pour les comptes d’utilisateurs, les groupes, les classes, les comptes d’enseignants et d’étudiants ainsi que les groupes d’enseignants et d’étudiants dans la zone Associer des objets à des organisations. Les filtres de mappage ne répartissent que les objets déjà couverts par les filtres d’importation de la configuration LDAP.
L’option Synchroniser les objets non mappés avec cette organisation détermine le sort des objets auxquels aucun mappage ne s’applique : si elle est activée (par défaut), ils sont synchronisés dans l’organisation qui contient la configuration LDAP. Si elle est désactivée, ils ne sont pas importés et sont signalés comme erreurs de synchronisation.
Déplacer des appareils vers d’autres organisations
Via le bouton de déplacement (libellé du portail : Passer à) dans la liste des appareils de l’organisation globale, les appareils iOS/iPadOS, tvOS, macOS, Windows et Android Legacy peuvent être déplacés vers d’autres organisations. Cela n’est pas possible pour les autres plateformes (notamment Android Enterprise, ChromeOS, Linux, visionOS, watchOS). Le rôle de l’utilisateur exécutant doit comprendre, sous Appareils, les autorisations Inventaire (Mise à jour) et, à partir de Relution 26.5.5, également Inventaire à l’échelle du système (Lecture).
Le déplacement supprime de l’appareil les données spécifiques à l’utilisateur et à l’organisation, notamment l’utilisateur assigné, les groupes d’appareils et les certificats. Seules les politiques qui ont été rendues globales via l’organisation globale seront conservées sur les appareils.
Déplacer un appareil vers une organisation →
Applications globales
Il est possible de distribuer des applications natives à d’autres organisations via l’organisation globale. En termes simples, cela implique la création d’un lien vers l’application dans les organisations enfants. Cela permet d’économiser des ressources de base de données/mémoire et simplifie considérablement le déploiement de l’application.
Les applications créées via un compte Apps et livres (VPP dans le portail) de l’organisation globale remplacent automatiquement les applications existantes dans d’autres organisations.
Exigences
- Pour distribuer l’application souhaitée, l’accès à l’organisation globale doit être possible. Elle est reconnaissable à l’icône de globe dans le sélecteur d’organisation en haut à droite, en général également au nom Global.
- Une application native téléchargée ou une application Google, Apple ou Windows Store qui n’a pas encore été distribuée globalement :
- iOS : .ipa
- macOS : .pkg, .dmg
- Android : .apk
- Windows : .msix, .msixbundle, .appx, .appxbundle, .msi, .exe
- L’application dispose d’au moins une version publiée (statut de production, libellé du portail : Version). Sinon, la fonction Définir la visibilité comme globale est désactivée, avec l’indication que la sélection contient des applications non publiées.
- L’application ne doit pas être déjà disponible au niveau global.
Exécution
Dans la navigation latérale à gauche, sous
Apps→App Store, survoler l’application native désirée avec la souris.Cliquer sur le menu à 3 points à côté du nom de l’application.
Sélectionner Définir la visibilité comme globale.
Pour les applications qui sont déjà (partiellement) attribuées, une fenêtre de dialogue avec des conflits et des notes peut apparaître.
Cette action ne peut pas être annulée. Les applications suivantes existent déjà dans d’autres organisations. Si elles sont rendues globales, les applications des autres organisations seront remplacées et supprimées. Sélectionner les applications qui doivent être rendues globalement disponibles.
Ce processus peut prendre un certain temps.
L’application apparaît ensuite comme Partagé dans la colonne Portée. Dans les organisations enfants, elle apparaît comme Depuis Mondial (provenant de l’organisation globale).