 Customer Hub
Secure Mail Gateway
Avec la Secure Mail Gateway (SMG, dans le portail : Passerelle Secure Mail), Relution offre la possibilité de se connecter à un serveur Exchange sans le rendre disponible sur Internet. Relution fonctionne comme un proxy pour la communication via Exchange Active Sync (EAS). L’utilisation de SMG nécessite la disponibilité d’une authentification de base sur le serveur Exchange. L’authentification moderne n’est pas prise en charge.
/Microsoft-Server-ActiveSync vers le service SMG (port 8093). Le service SMG doit pouvoir accéder au serveur Exchange (URL Exchange) et au serveur Relution. Une connexion du serveur Exchange vers le serveur Relution n’est pas nécessaire.Il est recommandé de configurer les options de restriction seulement après que la connexion a été testée avec succès afin d’exclure les erreurs possibles. Une fois que la connexion a été testée avec succès et que l’on peut travailler avec les points finaux, les autorisations peuvent être configurées en conséquence.
Configuration de Secure Mail Gateway
Nouveau dans 26.4Les paramètres se trouvent sous Paramètres → Gestion des appareils → Passerelle Secure Mail. Ils s’appliquent par organisation ; la vignette n’est pas disponible dans l’organisation globale.
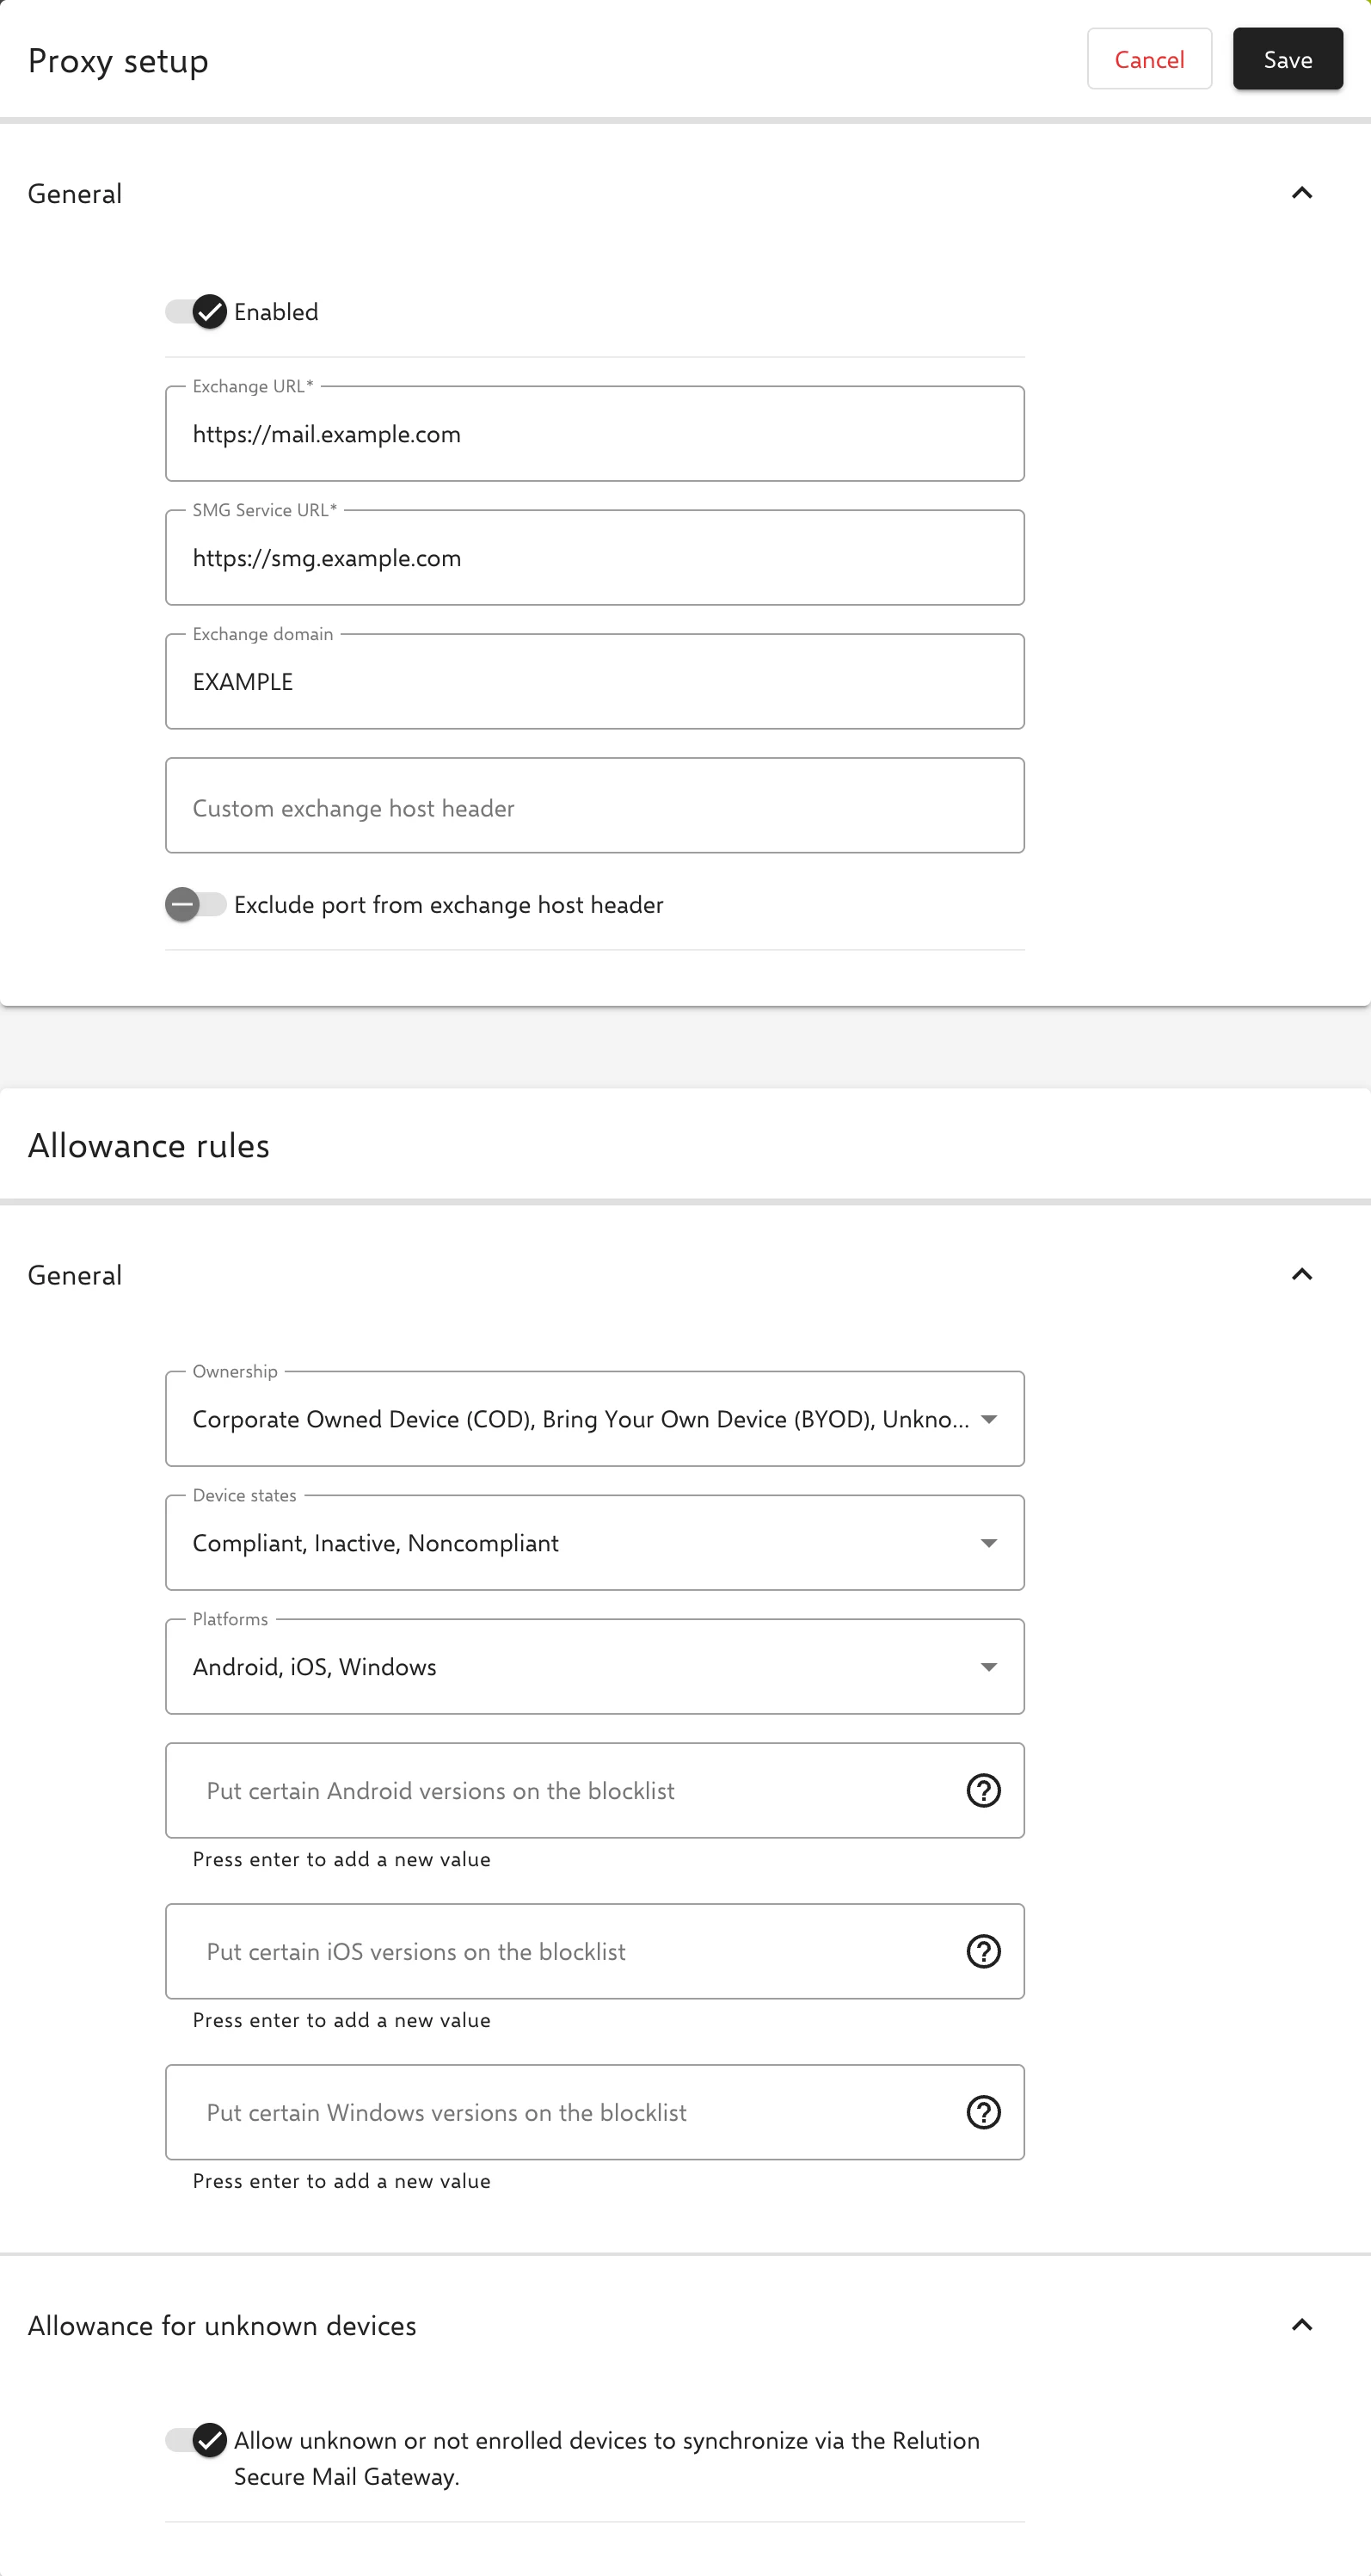
Configuration du proxy
Activé Active SMG pour l’organisation. Si l’interrupteur est désactivé, les autres champs sont verrouillés et l’option Utiliser Secure Mail Gateway ne peut pas être activée dans les configurations Exchange des politiques.
URL d’échange (URL du serveur Exchange) L’adresse à laquelle le serveur Exchange peut être atteint. Champ obligatoire.
URL du service SMG L’URL publiquement accessible du service SMG. Il peut s’agir d’un sous-domaine dédié (ex.
https://smg.votreserveur.example.com) ou de la même URL que le serveur Relution — à condition que le proxy inverse transfère correctement/Microsoft-Server-ActiveSyncau service SMG.Ce champ est disponible à partir de Relution 26.4.1 et est obligatoire. Si une URL différente de l’URL du serveur Relution est saisie, les configurations Exchange existantes ne reprennent pas automatiquement le nouvel hôte. Une nouvelle version doit être créée dans chaque politique contenant une configuration Exchange. Dans la configuration Exchange, l’option Utiliser Secure Mail Gateway doit être activée afin que l’hôte soit défini sur la nouvelle URL du service SMG. La politique doit ensuite être publiée.
Domaine Exchange Le domaine correspondant au serveur Exchange auquel il faut accéder. Facultatif ; s’il est renseigné, SMG utilise ce domaine lors de la transmission des requêtes au serveur Exchange (voir Aperçu technique →).
En-tête d’hôte Exchange personnalisé Valeur facultative de l’en-tête Host utilisé pour la communication avec le serveur Exchange. Si une valeur est saisie, elle remplace l’en-tête Host dérivé sinon de l’URL du serveur Exchange.
Règles d’autorisation pour les appareils enrôlés
Les règles d’autorisation (dans le portail : Règles relatives aux allocations) définissent quels appareils enrôlés dans Relution peuvent se synchroniser avec le serveur Exchange via SMG. Une requête n’est transmise que si l’appareil respecte toutes les règles.
Propriété Types de propriété autorisés : Appareil appartenant à l’entreprise (COD), appareil personnel (BYOD) et Inconnu. Par défaut, tous sont sélectionnés.
États de l’appareil États autorisés : Conforme, Inactif et Non conforme. Par défaut, seul Conforme est sélectionné ; les appareils inactifs et non conformes sont refusés.
Plateformes Plateformes autorisées : Android, iOS et Windows. Par défaut, toutes sont sélectionnées.
Mettre certaines versions de … sur la liste de blocage Un champ distinct apparaît pour chaque plateforme sélectionnée, par ex. Mettre certaines versions de iOS sur la liste de blocage. Les appareils exécutant l’une des versions de système d’exploitation saisies sont refusés.
Une connexion doit d’abord être établie et la fonction testée avant de configurer toute restriction.
Tolérance pour les appareils inconnus
L’interrupteur autorise la synchronisation via SMG des appareils inconnus ou non enrôlés, par ex. des ordinateurs portables ou des PC qui ne peuvent pas être enrôlés dans Relution. Est considéré comme inconnu tout appareil que Relution ne peut associer à aucun appareil enrôlé à partir de la requête. L’option est activée par défaut. Si elle est désactivée, des appareils enrôlés peuvent, le cas échéant, être également refusés lors de la configuration initiale du compte, tant que Relution ne peut pas encore les identifier.
Utilisation dans les politiques
Pour que les appareils utilisent SMG, l’option Utiliser Secure Mail Gateway est activée dans la configuration Exchange d’une politique, par ex. pour iOS → ou Windows →. Hôte Exchange et Domaine Exchange sont alors définis automatiquement. Si la plateforme ou une version du système d’exploitation est bloquée dans les paramètres SMG, la configuration affiche un avertissement.
Aperçu technique
Pour les configurations Exchange utilisant SMG, l’URL du service SMG sans protocole (https://) est définie comme adresse du serveur sur l’appareil. L’appareil se connecte ainsi au point de terminaison EAS <URL du service SMG>/Microsoft-Server-ActiveSync. Le domaine est défini sur le nom unique de l’organisation. Relution utilise ce domaine pour identifier les paramètres SMG correspondants.
Si SMG est activé et configuré dans ces paramètres, les en-têtes de requête DeviceId et DeviceType sont évalués pour identifier l’appareil qui déclenche la requête. En fonction des paramètres SMG, si le dispositif a pu être identifié, et des propriétés et du statut du dispositif (voir la section Règles d’autorisation pour les appareils enrôlés), la requête est refusée ou transmise à l’hôte Exchange configuré dans les paramètres SMG et la réponse est renvoyée au dispositif. Le domaine est ajusté à celui configuré dans les paramètres SMG s’il est présent.
Mot de passe
Exchange et SMG utilisent BasicAuth, il est donc possible que des erreurs de compte se produisent sur l’appareil final lors de l’utilisation de caractères spéciaux tels que $ # / * ü ö ä et espace.
Pour vérifier cela, un mot de passe simple composé de lettres et de chiffres doit être utilisé pour le test.
macOS
MacOS utilise la connexion Exchange via EWS. Cependant, SecureMailGateway ne peut transmettre qu’ActiveSync. Par conséquent, il n’est actuellement pas possible d’utiliser des appareils macOS avec SMG.