 Customer Hub
Bekannte Probleme
Apps und Bücher: sehr hohe Lizenzzahlen bei gekauften Apps
Eingetragen am 30.10.2026
Apple hat das Lizenzmodell für Apps und Bücher (im Portal: VPP) umgestellt: Apps werden nicht mehr in einer festen Stückzahl erworben, sondern ohne Anzahl einem Standort zugewiesen. Für solche Apps meldet Apple als Lizenzanzahl den technischen Höchstwert 2147483647. Relution übernimmt die Werte von Apple unverändert, daher erscheinen unter Gekaufte Apps in den Spalten Lizenzen und Verfügbar Werte wie 2147483647.
Der Wert bedeutet, dass für die App keine Begrenzung der Lizenzen besteht. Die Zuweisung an Geräte und Benutzer funktioniert wie gewohnt; die Spalte Vergeben zeigt weiterhin die Zahl der tatsächlich vergebenen Lizenzen.
PHP2Shell (CVE-2026-109618, CVE-2026-109619): Relution nicht betroffen
Eingetragen am 22.10.2026
Die im Oktober 2026 veröffentlichten kritischen Sicherheitslücken im PHP-Kern (PHP2Shell, CVE-2026-109618 und CVE-2026-109619) betreffen Relution nicht. Relution-Server, Relution-Portal und Secure Mail Gateway enthalten kein PHP und setzen keinen PHP-Interpreter ein; die Dienste basieren auf Java.
Für Relution sind daher keine Maßnahmen erforderlich. Laufen auf demselben Server oder im vorgelagerten Reverse-Proxy weitere Anwendungen mit PHP, sind diese unabhängig von Relution zu prüfen und gemäß den Hinweisen des PHP-Projekts zu aktualisieren.
Linux: Installationsverzeichnis für den Relution-Dienst beschreibbar
Eingetragen am 28.10.2026
Ab Relution 26.5.8 prüft der Relution-Server beim Start, ob das Installationsverzeichnis für den Benutzer beschreibbar ist, unter dem der Dienst läuft. Betroffen sind Linux-Installationen ohne Docker, bei denen /opt/relution vollständig dem Dienstbenutzer relution gehört, etwa nach chown -R relution:relution /opt/relution. Für jedes betroffene Verzeichnis erscheint im Log des Relution-Servers eine ERROR-Meldung, die wie folgt beginnt:
Installation path /opt/relution/portal is writable for the user running Relution.
Der Server startet trotzdem und arbeitet normal weiter. Die Meldung weist auf zu weit gefasste Dateiberechtigungen hin. Unter Windows findet die Prüfung nicht statt.
Lösung: Das Installationsverzeichnis gehört root. Für den Dienstbenutzer relution bleiben nur die Verzeichnisse log/ und branding/ beschreibbar, die application.yml bleibt für ihn lesbar. Bei einer Installation unter /opt/relution werden die Berechtigungen wie folgt gesetzt:
sudo systemctl stop relution
sudo chown -R root:root /opt/relution
sudo chmod -R u=rwX,go=rX /opt/relution
sudo mkdir -p /opt/relution/log /opt/relution/branding
sudo chown -R relution:relution /opt/relution/log /opt/relution/branding
sudo chown root:relution /opt/relution/application.yml && sudo chmod 640 /opt/relution/application.yml
sudo systemctl start relution
Nach dem Neustart erscheint die Meldung nicht mehr.
SMG: Access Token läuft 30 Tage nach Update auf 26.5.5 ab
Eingetragen am 22.10.2026
Ab Relution 26.5.5 haben API-Zugriffstokens immer ein Ablaufdatum. Bestehende Tokens ohne Ablaufdatum laufen 30 Tage nach dem Update ab; eine Verlängerung ist nicht möglich. Das betrifft auch das Access Token, mit dem sich das Secure Mail Gateway (SMG) am Relution-Server anmeldet, sofern es ohne Ablaufdatum erstellt wurde. Nach Ablauf lehnt der Relution-Server das Token ab, und im Log des Relution-Servers erscheint folgende Meldung:
AccessTokenService: AccessToken verification failed, the token is expired
Ab Relution 26.5.8 beantwortet der Relution-Server Anfragen mit abgelaufenem Token mit dem HTTP-Status 401 und dem Fehlercode ACCESS_TOKEN_EXPIRED, zuvor mit 500. Die Meldung im Log bleibt unverändert.
PostgreSQL mit Relution 26.5.5 oder 26.5.6: Mit einer PostgreSQL-Datenbank waren bestehende Tokens ohne Ablaufdatum nach dem Update auf 26.5.5 oder 26.5.6 nicht erst nach 30 Tagen, sondern sofort abgelaufen. Ab Relution 26.5.7 erhalten diese Tokens beim Update korrekt eine Restlaufzeit von 30 Tagen. Bereits abgelaufene Tokens bleiben abgelaufen und werden wie unten beschrieben ersetzt.
Lösung: Vor Ablauf der 30 Tage nach dem Update (bei einem bereits abgelaufenen Token sofort) wird für den technischen Benutzer des SMG in der globalen Organisation ein neues Access Token mit dem Verwendungszweck API und dem API-Bereich Secure Mail Gateway (smg) erstellt. Das Ablaufdatum wird nur beim Erstellen festgelegt und lässt sich nachträglich nicht ändern. Beim Erstellen ist das Ablaufdatum mit dem heutigen Datum plus 30 Tage vorbelegt und kann auf ein späteres Datum gesetzt werden, ab Relution 27.0.1 höchstens bis zum im Dialog angezeigten spätestmöglichen Ablaufdatum (standardmäßig 1 Jahr nach dem Erstellen); den Schalter Gültigkeitsdauer gibt es für API-Tokens nicht mehr. Vor dem Ablauf wird jeweils ein neues Token erstellt (Technischen Benutzer und Access Token anlegen →). Das neue Token ersetzt in der smg/application.yaml den bisherigen Wert von api-key. Anschließend wird der SMG-Container neu gestartet, damit die geänderte Konfiguration eingelesen wird:
docker compose restart smg
Fehlt beim neuen Token der API-Bereich Secure Mail Gateway (smg), lehnt der Relution-Server die Anfragen des SMG mit dem HTTP-Status 403 ab.
Weitere Informationen: REST API →
Exchange-Richtlinie: Kein Nutzerzertifikat des Subtyps Exchange
Eingetragen am 30.09.2026
Beim Anwenden einer Richtlinie mit Exchange-Konfiguration schlägt die Aktion Richtlinie ändern in den Aktionen des Geräts fehl. Als Nachricht erscheint:
Mindestens eine Unteraktion ist fehlgeschlagen: ErrorCode: -, Message: Kein Nutzerzertifikat des Subtyps Exchange für den Nutzer <Benutzername> gefunden.
Ursache ist die Einstellung Benutzerdefiniertes Zertifikat verwenden im Abschnitt Zertifikat der Exchange-Konfiguration. Mit dieser Option sucht Relution für den Benutzer des Geräts ein Nutzerzertifikat des Subtyps Exchange. Ist für den Benutzer kein solches Zertifikat vorhanden, kann das Konto nicht ausgerollt werden.
Lösung: In der angewendeten Exchange-Konfiguration wird im Abschnitt Zertifikat die Option Zertifikat wählen gesetzt. Ein Zertifikat muss dabei nicht ausgewählt werden; die Konfiguration kann direkt gespeichert werden.
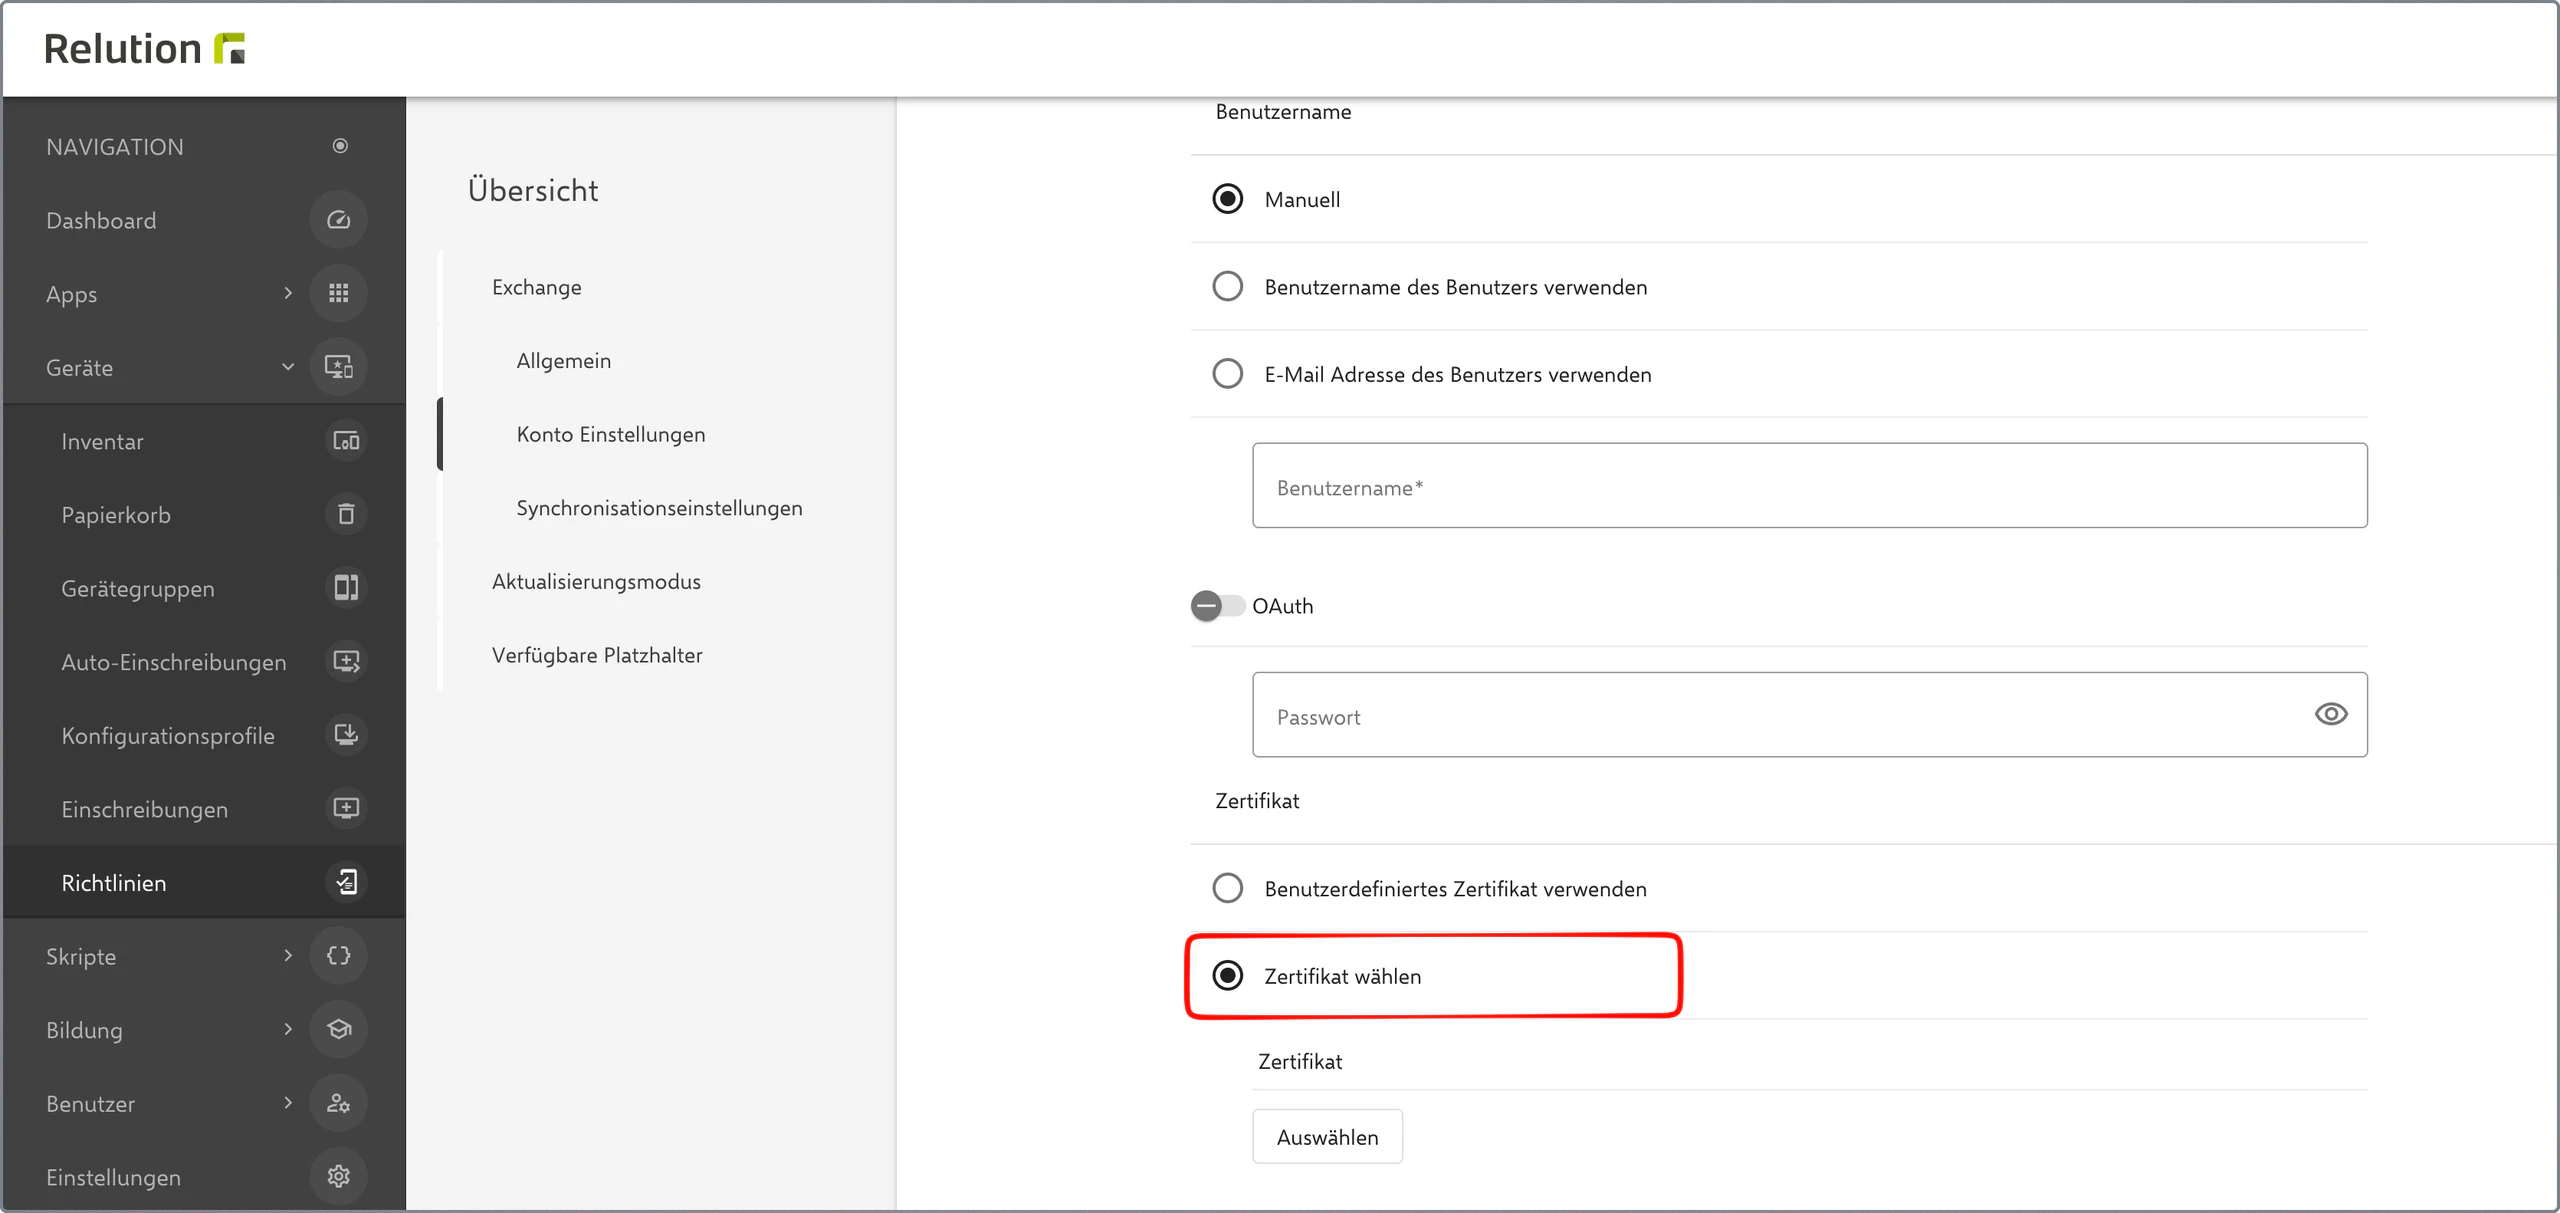
Dasselbe gilt für die S/MIME-Zertifikate weiter unten in der Exchange-Konfiguration. Ist die S/MIME-Signierung bzw. -Verschlüsselung aktiviert, erscheinen dort die Abschnitte S/MIME Signierungszertifikat und S/MIME Verschlüsselungs-Zertifikat mit derselben Auswahl. Steht einer dieser Abschnitte auf Benutzerdefiniertes Zertifikat verwenden, sucht Relution zusätzlich ein Nutzerzertifikat des Subtyps S/MIME-Signierung bzw. S/MIME-Verschlüsselung, und die Aktion schlägt mit der entsprechenden Meldung fehl, wenn keines vorhanden ist. In diesem Fall wird auch in diesen Abschnitten die Option Zertifikat wählen gesetzt.
Weitere Informationen: Exchange →
Kurzbefehle als Pflicht-App
Eingetragen am 01.09.2026
Für die App Kurzbefehle wurde von Apple die Bundle-ID geändert. Das ältere Listing aus Apps und Bücher (im Portal: VPP) mit der Bundle-ID is.workflow.my.app lässt sich auf Geräten mit iOS 26 und neuer nicht mehr installieren, da iOS die Installation aktiv mit dem Fehler AppBlacklisted verweigert. Ist dieses ältere Listing in der Liste Erforderliche Apps hinterlegt, wird das Deployment fortlaufend neu angestoßen, ohne dass die Installation jemals erfolgreich abgeschlossen wird.
Typisches Fehlerbild:
- Betroffene iOS-Geräte werden im Geräte-Inventar als Nicht konform angezeigt.
- Unter Installierte Apps ist
Kurzbefehlekorrekt vorhanden. - Das Deployment der App startet wiederholt neu, wird aber nie erfolgreich abgeschlossen.
- Im Geräte-Log erscheint die Meldung
Diese App darf auf dieser Version des OS nicht mehr installiert werden.zusammen mit dem FehlercodeAppBlacklisted.
Workaround: Die veraltete App aus Apps und Bücher mit der Bundle-ID is.workflow.my.app wird aus der Liste Erforderliche Apps entfernt und die zugehörige Zuweisung aus Apps und Bücher gelöscht.
Kurzbefehle mit der Bundle-ID com.apple.shortcuts sollte derzeit nicht als Ersatz in die Liste Erforderliche Apps aufgenommen werden, da sie von Relution noch als nicht installierbare System-App behandelt wird. Fehlt Kurzbefehle auf einzelnen Geräten, kann die App stattdessen über die Verteilung von Apple-App-Store-Apps installiert werden (App-Store-Apps verwalten →).Apple TV Remote: neue Bundle-ID ab iOS 27
Eingetragen am 23.10.2026
Mit iOS 27 stellt Apple die App Apple TV Remote als eigenständige App im App Store bereit. Sie trägt die neue Bundle-ID com.apple.TVRemoteApp. Relution führt die App in der Liste der iOS-System-Apps (Stand 27.0.1) noch unter der bisherigen Bundle-ID com.apple.TVRemote. Wird Apple TV Remote in der Richtlinien-Konfiguration App Konformität aus der Auswahl der System-Apps hinzugefügt, greift der Eintrag deshalb nicht für die neue App.
Auswirkungen auf Geräten mit iOS 27 und neuer:
- Steht Apple TV Remote unter Apps auf der Positivliste, wird die neue App trotzdem ausgeblendet.
- Steht Apple TV Remote unter Apps auf der Sperrliste, bleibt die neue App trotzdem nutzbar.
Workaround: Die Bundle-ID com.apple.TVRemoteApp wird in der jeweiligen Liste zusätzlich hinterlegt, entweder über die aus dem App Store importierte App Apple TV Remote (App-Store-Apps verwalten →) oder durch manuelles Eintragen der Bundle-ID. Der bisherige Eintrag kann bestehen bleiben. Da Relution die neue App nicht als System-App behandelt, lässt sie sich wie jede andere App-Store-App auch über Erforderliche Apps verteilen.
Weitere Informationen: App Konformität →
Update hängt bei GeneratedSelfSignedSignerKeyStore (Docker)
Eingetragen am 27.08.2026
Bei Docker-Installationen mit veraltetem Host-Kernel kann das Update beim Erzeugen des selbstsignierten Signaturzertifikats (GeneratedSelfSignedSignerKeyStore) hängen bleiben.
Ursache und Lösung: Bekannte Fehlermeldungen der Docker-Installation →
Serverstart schlägt bei S3 mit selbstsigniertem Zertifikat fehl
Eingetragen am 26.08.2026
Nach einem Update von einer Version vor 26.2 direkt auf Relution 26.4 oder neuer startet der Server nicht mehr, wenn der angebundene S3-Objektspeicher über TLS mit einem selbstsignierten oder unternehmensinternen Zertifikat erreichbar ist. Im Log erscheint folgender Fehler:
AccessDeniedException: software.amazon.awssdk.core.exception.SdkClientException: Unable to execute HTTP request: (certificate_unknown) PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target (SDK Attempt Count: 3)
Ursache und Lösung — inklusive der erforderlichen erneuten Anmeldung aller Benutzer: S3: Start bricht mit PKIX-Fehler ab →
Prometheus-Metriken werden nicht bereitgestellt
Eingetragen am 27.08.2026
Seit Relution 26.4 wird aus Sicherheitsgründen standardmäßig nur der Health-Endpoint bereitgestellt; der Prometheus-Endpoint (/actuator/prometheus) ist deaktiviert. Ein Prometheus-Monitoring erhält daher keine Metriken, bis der Endpoint einmalig in der application.yml freigeschaltet wurde.
Ab Relution 26.5.5 wertet der Server außerdem Basic Authentication standardmäßig nicht mehr aus. Prometheus-Abfragen von /api/management/actuator/prometheus mit Benutzername und Passwort erhalten deshalb ebenfalls keine Metriken; Prometheus wird auf ein API-Zugriffstoken umgestellt.
Ursache und Lösung: Prometheus-Metriken in Relution aktivieren →
Log-Level lassen sich nicht über das System-Portal ändern
Eingetragen am 28.08.2026
Seit Relution 26.4 wird aus Sicherheitsgründen standardmäßig nur der Health-Endpoint bereitgestellt. Das System-Portal zeigt daher nur noch den Bereich Details; die Bereiche Logger, Environment, Metrics und Threads erscheinen erst, nachdem die zugehörigen Endpoints einmalig in der application.yml freigeschaltet wurden. Unabhängig davon lassen sich Log-Level weiterhin über die Web API ändern.
Ursache und Lösung: Freischaltung der Actuator-Endpoints →
Datenbank-Update schlägt bei Update von 26.0.x auf 26.1 oder neuer fehl (MariaDB)
Eingetragen am 29.10.2026
Beim Update von Relution 26.0.x auf 26.1 oder neuer kann das automatische Datenbank-Update mit der Fehlermeldung Cannot change column 'action_uuid': used in a foreign key constraint fehlschlagen. Betroffen sind die MariaDB-Versionen 10.11.5–10.11.7 (bekanntes MariaDB-Problem).
Ursache und Lösung: Bekannte Fehlermeldungen bei Datenbank-Updates →
Fehler beim Update auf Relution 26.1
Eingetragen am 23.04.2026
Nach einem Update auf Relution 26.1 startet der Docker-Container nicht mehr. Im Container-Log erscheint wiederholt folgender Fehler:
Exception in thread "main" java.lang.reflect.InvocationTargetException
Caused by: java.io.IOException: Permission denied
    at java.base/java.io.File.createTempFile(File.java:2184)
    at io.relution.boot.Main.checkTempDirectory(Main.java:291)
    at io.relution.boot.Main.main(Main.java:216)
Ursache und Lösung: Permission denied nach Update auf 26.1 →
OIDC + Entra ID
Eingetragen am 26.03.2026
- Die OIDC-Authentifizierung mit Microsoft Entra ID wurde gemäß der Dokumentation neu konfiguriert.
Die Konfiguration selbst ist korrekt, die Anmeldung funktioniert jedoch nicht direkt nach der Einrichtung.
Benutzer erhalten nach der Anmeldung mit ihren Microsoft-Anmeldeinformationen eine allgemeine Fehlerseite mit einer Ticketnummer.
Lösung / Workaround
Erst nach einem Neustart des Relution-Servers funktioniert die OIDC-Anmeldung wie erwartet.
Backups mit iOS 26.4
Eingetragen am 24.02.2026
- Beim Wiederherstellen von Backups von iOS 26.3 oder früher auf einem Gerät, auf dem iOS 26.4 installiert ist, geht der Status der Geräteverwaltung (Device Management) verloren.
Geteiltes iPad
Eingetragen am 17.12.2025
- Auf einem geteilten iPad lassen sich seit iOS 26 im Gast-Modus keine lokalen Dateien erstellen oder speichern.
Ein Case bei Apple ist eröffnet. Zusätzliche Cases (Apple Case anlegen →) beschleunigen die Bearbeitung; eine Information an den Support ist hilfreich.
- Workaround: Dateien werden über eine angebundene Dateifreigabe erstellt und bearbeitet. paed.ML x Relution →
Neue Apps
Eingetragen am 17.12.2025
- Neue Apps und die Bundle IDs zum Blockieren
- Vorschau →
com.apple.Preview - Spiele →
com.apple.games - Tipps →
com.apple.tips
- Vorschau →
Apple Dateien App
Eingetragen am 17.12.2025
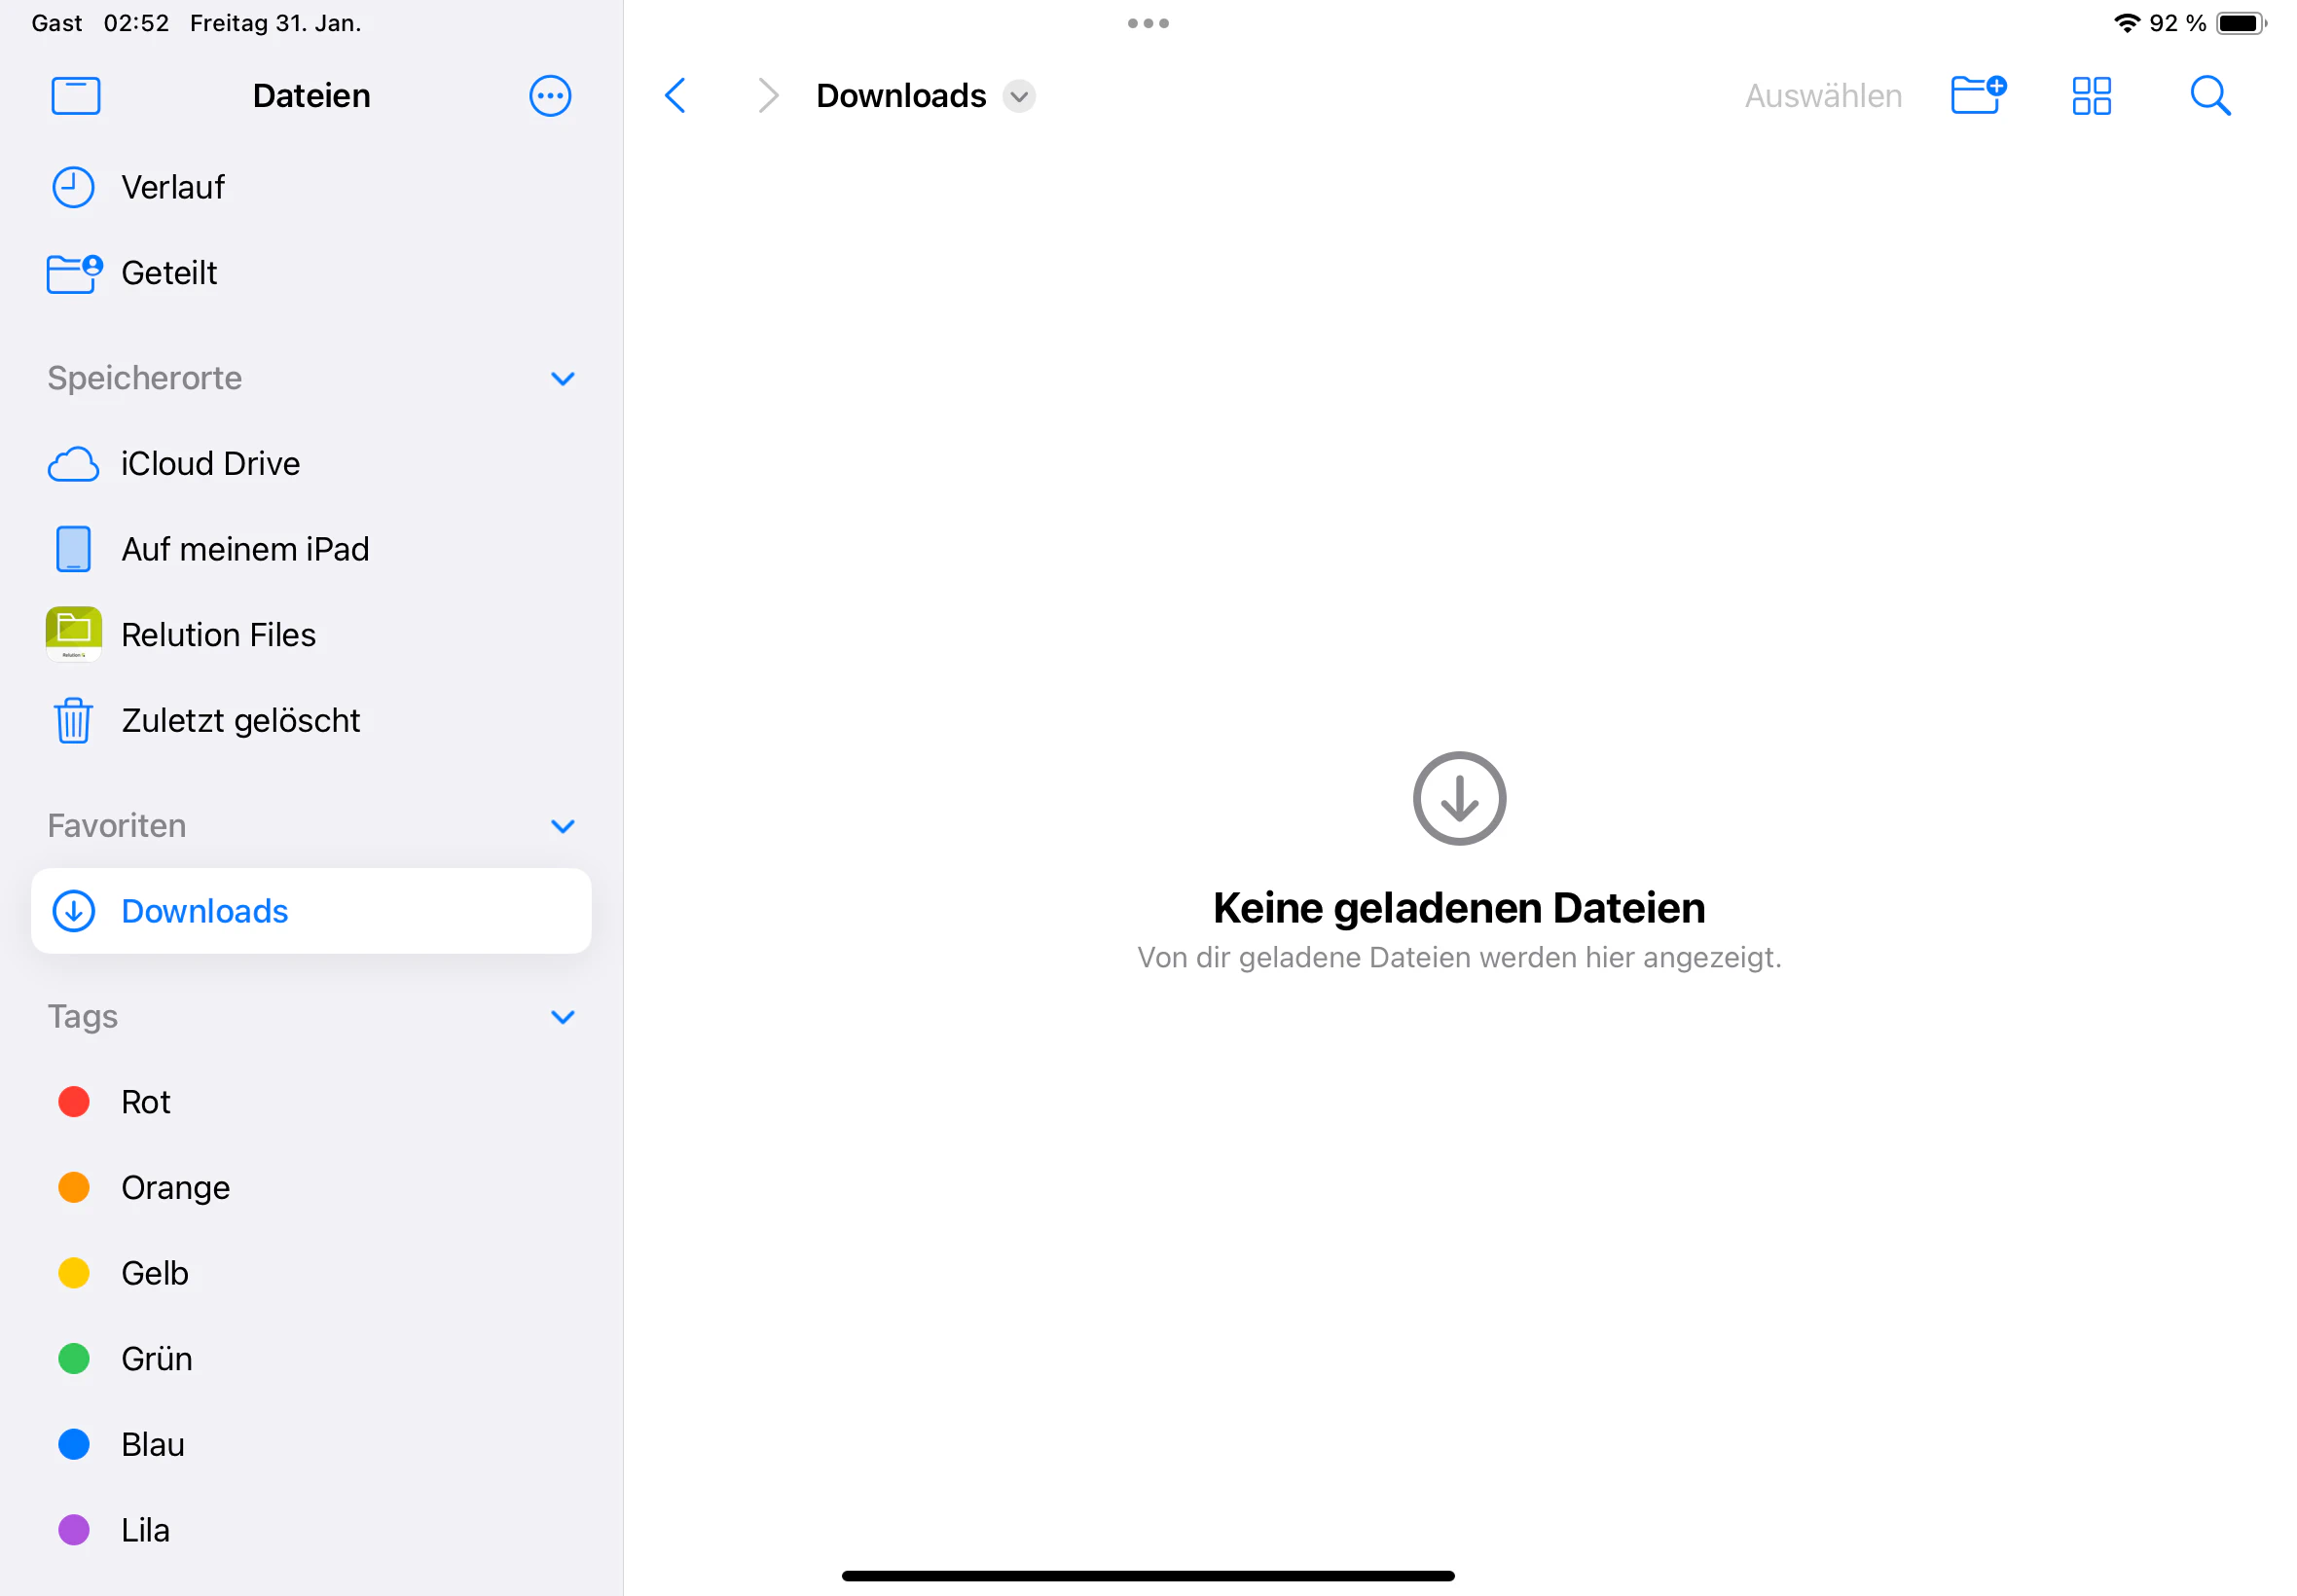
In der Dateien-App auf geteilten iPads tritt ein Fehler auf (getestet mit iOS 18.2 und 18.3).
Der Fehler macht sich auch dadurch bemerkbar, dass heruntergeladene Dateien im Downloads-Ordner fehlen.
Wenn Daten geöffnet werden, sind diese bis zum Schließen und erneuten Öffnen der App „Dateien“ im Downloads-Ordner sichtbar.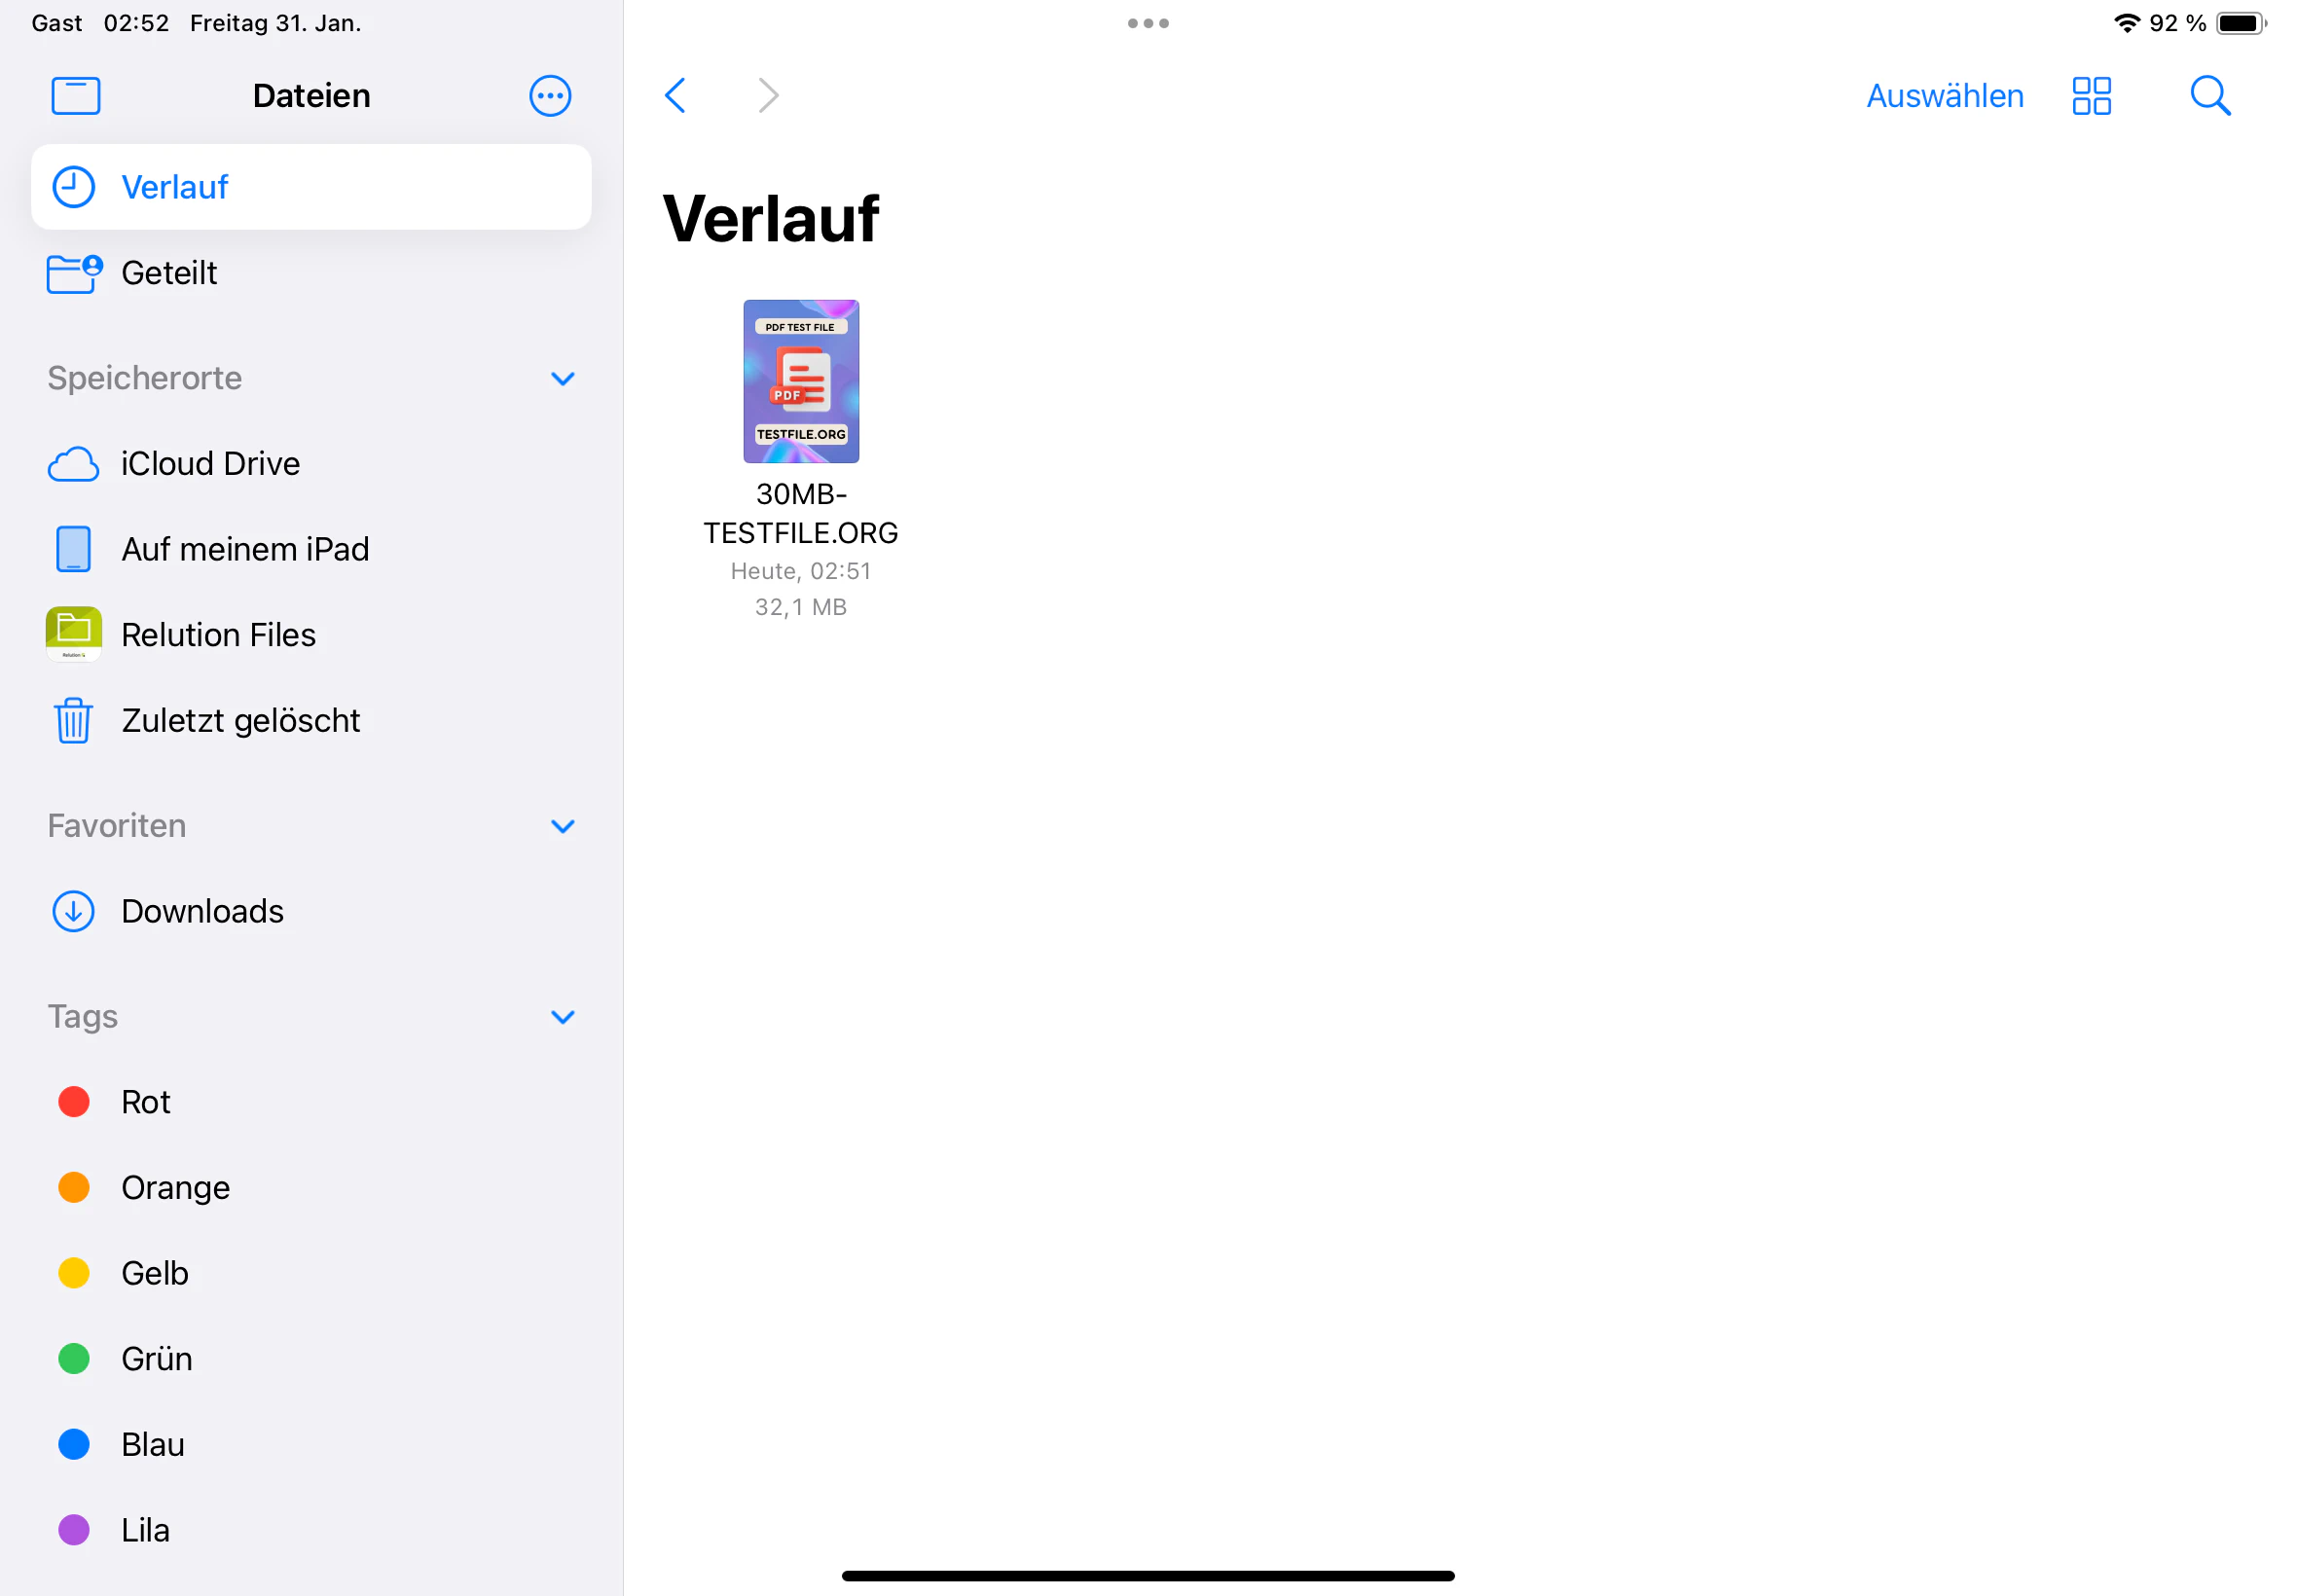
QR-Code-Scanner
Eingetragen am 17.12.2025
Ein weiteres bekanntes Problem betrifft den QR-Code-Scanner in iOS 18 mit Geräten ab Generation 9. Hier wurde der Bundle Identifier verkürzt. Der aktuelle Identifier lautet:
com.apple.BarcodeScanner
Um dies zu beheben, muss in der App-Konformität die Positivliste manuell ergänzt werden. Der Name ist hierbei irrelevant; es ist lediglich wichtig, den oben genannten Bundle Identifier einzutragen.
Geräte kleiner Generation 9 müssen die separate App Code Scanner verwenden.
Diese kann aufgerufen werden indem die Spotlight-Suche vom Homescreen aus von oben nach unten aufgerufen und nach Code gesucht wird.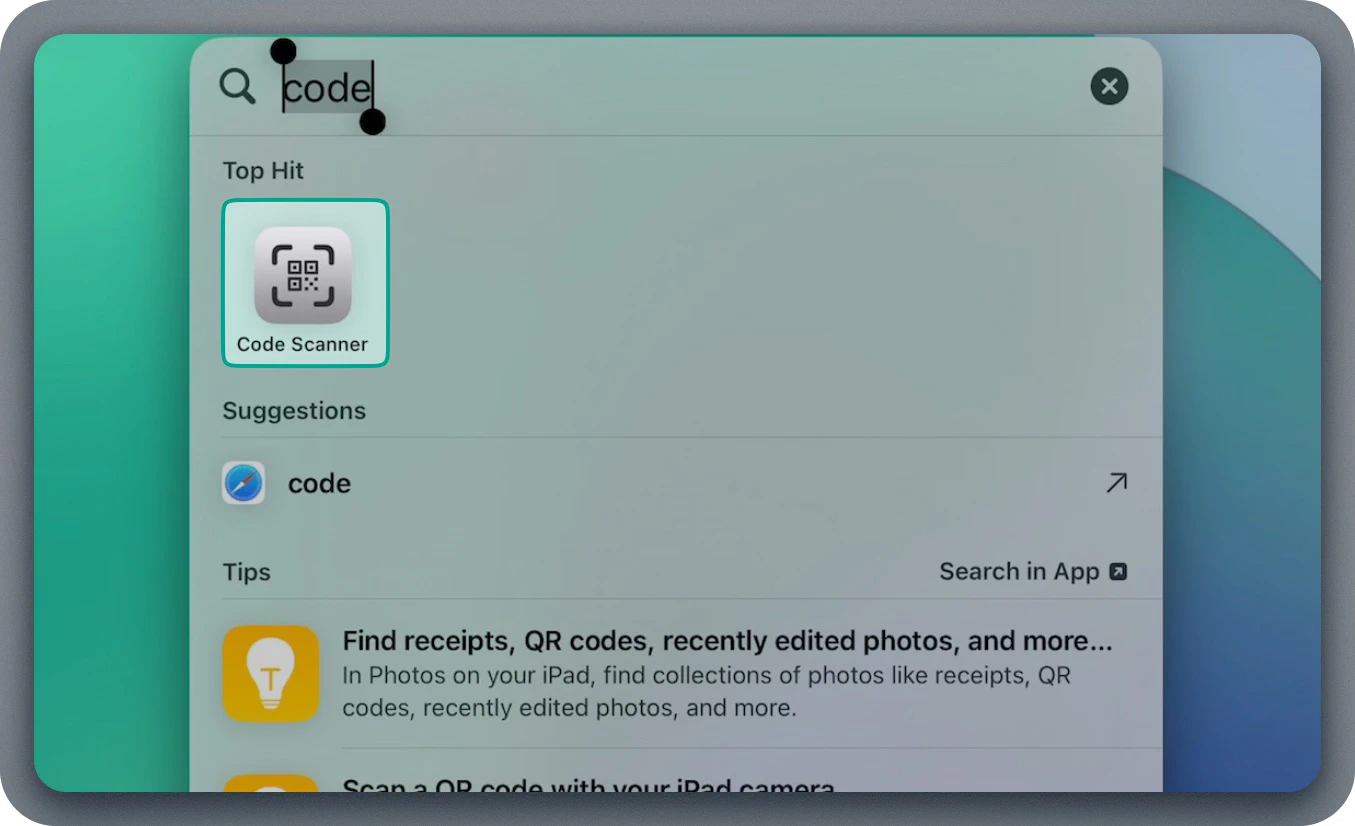
Langsame Anmeldung bei geteilten iOS Geräten
Eingetragen am 17.12.2025
Mit iOS 17.x bewirkt das Festlegen der Restriktionskonfiguration Synchronisierung des iCloud-Schlüsselbunds erlauben auf Nein, dass die Anmeldung auf gemeinsam genutzten Geräten verlangsamt wird.
Um dieses Verhalten zu umgehen, muss in der angewendeten Restriktions-Konfiguration der Punkt Synchronisierung des iCloud-Schlüsselbunds erlauben auf Ja gesetzt werden.
Fehlender Speicherplatz auf iOS Geräten
Eingetragen am 17.12.2025
Auf iOS Geräten kann es trotz ausreichendem Speicher bei App-Installationen zu einem Hinweis kommen, dass nicht genügend Speicherplatz zur Verfügung steht. Dies wird auch entsprechend in den Systemeinstellungen angezeigt.
Das Problem entsteht durch die Anwendung der Richtlinienkonfiguration Einstellungen geteiltes iPad. Durch wiederholte An- und Abmeldungen von Gastbenutzern am geteilten Gerät kann es spontan zu diesem Fehler kommen.
Um das Auftreten dieses Problems zu vermeiden, empfiehlt es sich, die Richtlinie nicht zu verwenden. Alternativ sollten zumindest die beiden Felder Speicherkontingent pro Benutzer (in Megabyte) und Anzahl von Nutzern leer bleiben.
Bei betroffenen Geräten ist es erforderlich, diese auf Werkseinstellungen zurückzusetzen.